

Point Vision a adressé à ses patients un second courriel au sujet de la cyberattaque visant son prestataire de gestion des rendez-vous. L’établissement y indique qu’une vulnérabilité affectant les solutions de ce prestataire a permis à une personne non autorisée d’accéder à son environnement de gestion des rendez-vous. Selon Point Vision, cette personne est à l’origine d’un téléchargement non autorisé de bases de données contenant certaines données personnelles de patients.
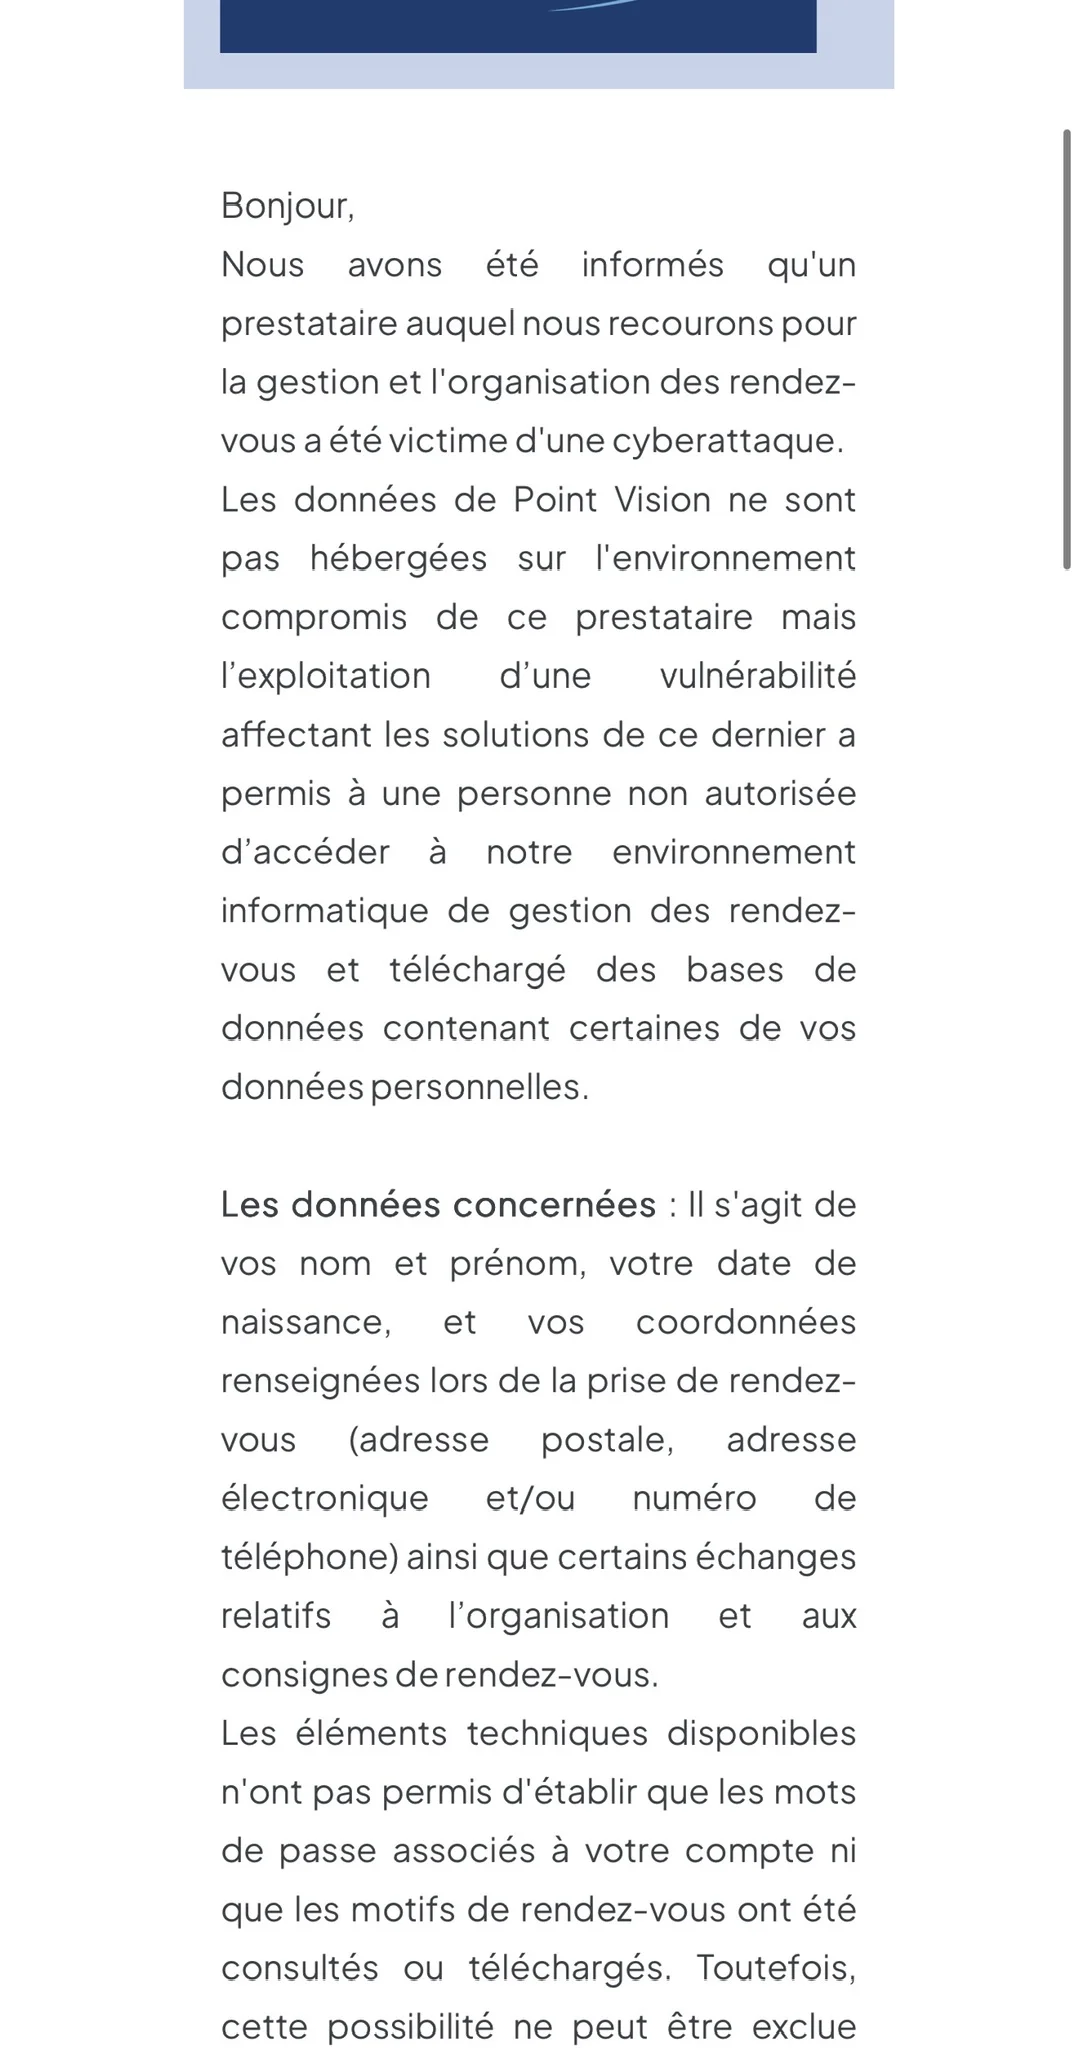
Second courriel de notification de Point Vision à ses patients (extrait).
Mise à jour du 24 octobre 2026
Selon ce second courriel, dont la capture ne montre pas la date d’envoi, les données de Point Vision n’étaient pas hébergées sur l’environnement compromis du prestataire. L’accès a visé l’environnement de gestion des rendez-vous de Point Vision lui-même, par une vulnérabilité des solutions de ce prestataire. Ce courriel contredit le premier, qui situait l’accès dans l’environnement du prestataire et n’évoquait que la possibilité d’une consultation ou d’un téléchargement. Le téléchargement est désormais déclaré par l’établissement.
Le courriel cite le nom, le prénom, la date de naissance et les coordonnées saisies lors de la prise de rendez-vous : adresse postale, adresse électronique et/ou numéro de téléphone. Il cite aussi certains échanges relatifs à l’organisation et aux consignes de rendez-vous.
Point Vision indique ne pas avoir pu établir que les mots de passe des comptes ou les motifs de rendez-vous ont été consultés ou téléchargés, et précise que cette possibilité ne peut être exclue. La liste des données de ce second courriel ne mentionne pas le numéro de sécurité sociale, que citait le premier. Cette omission ne signifie pas qu’il soit hors de cause : l’échantillon mis en vente le 28 septembre 2026 en contient. Le nombre de patients concernés n’est toujours pas communiqué.
Une notification authentique ne demande ni mot de passe ni coordonnées bancaires. En cas de doute sur un message se présentant comme une suite de cet incident, mieux vaut rappeler son centre à un numéro déjà connu.
Mise à jour du 29 septembre 2026
Le prestataire visé est identifié : il s’agit d’Alaxione, éditeur de logiciels d’agenda médical. Le 28 septembre 2026, un vendeur a mis en vente sur un forum cybercriminel une base présentée comme celle des patients d’Alaxione, extraite selon lui auprès de 168 centres médicaux. D’après le vendeur, 67 de ces centres sont des centres Point Vision.
L’échantillon qu’il a publié contient des données de patients de Point Vision et cite des dizaines de ses centres. Ces fiches portent l’identité, la date de naissance, l’adresse, le téléphone et l’adresse électronique des patients. Une partie d’entre elles porte le numéro de sécurité sociale.
L’échantillon contient aussi des éléments que la notification n’excluait pas ou ne mentionnait pas :
- des comptes patients en ligne avec des empreintes de leurs mots de passe, sans mot de passe en clair ;
- des messages échangés entre secrétariats et praticiens au sujet de patients, dont une partie évoque une ordonnance, un traitement ou une intervention ;
- des SMS de rendez-vous et des rendez-vous déplacés ;
- des fiches de patients mineurs.
Les données de Point Vision présentes dans l’échantillon comportent des écritures jusqu’au 28 septembre 2026, soit après la première notification adressée aux patients et la fermeture de l’accès distant qu’elle annonçait.
Les patients de Point Vision qui disposent d’un compte en ligne pour leurs rendez-vous ont intérêt à en changer le mot de passe, et à changer aussi celui de tout autre compte où ils l’auraient réutilisé. Ils ont intérêt à se méfier de tout SMS, appel ou courriel se réclamant de leur centre, de l’Assurance maladie ou de leur mutuelle.
La première notification
Les patients de Point Vision, réseau français de centres d’ophtalmologie, avaient d’abord été informés d’un incident survenu chez le prestataire qui gère et organise les rendez-vous du réseau. L’établissement indiquait que les investigations avaient confirmé qu’une personne non autorisée avait accédé à l’environnement informatique de ce tiers, avec la possibilité d’une consultation ou d’un téléchargement non autorisé de certaines données de patients.
Selon ce premier courriel, les données concernées portent sur l’identité des patients (nom, prénom et date de naissance) et sur les coordonnées saisies lors de la prise de rendez-vous (adresse postale, adresse électronique ou numéro de téléphone). Point Vision citait aussi certains échanges relatifs à l’organisation et aux consignes de rendez-vous, ainsi que le numéro de sécurité sociale.
Deux autres catégories restaient ouvertes. Point Vision indiquait ne pas pouvoir exclure que les motifs de rendez-vous ou les mots de passe des comptes aient été consultés, une partie des traces de l’activité de l’attaquant ayant été supprimée. Selon l’établissement, ces motifs peuvent révéler des éléments relatifs à la santé.
Associé au nom, à la date de naissance et aux coordonnées, le numéro de sécurité sociale expose les patients à des tentatives d’usurpation d’identité et à des messages frauduleux crédibles, se présentant par exemple comme venant du centre ou de l’assurance maladie.
Un incident lié à un prestataire de gestion des rendez-vous
Point Vision précise que les systèmes où sont conservés les dossiers médicaux sont distincts de l’environnement compromis, et qu’aucun accès non autorisé n’y a été mis en évidence à ce jour.
L’établissement a suspendu les accès du prestataire à ses systèmes et renouvelé les moyens d’authentification. Selon Point Vision, le prestataire a de son côté sécurisé l’environnement compromis et fermé l’accès distant litigieux. Point Vision ne nomme pas ce prestataire et ne communique ni le nombre de patients concernés, ni la date de l’intrusion.
La politique de confidentialité de Point Vision désigne la société Alaxione comme prestataire de gestion des agendas. Cet éditeur de logiciels médicaux a fait l’objet d’une revendication publiée le 19 août 2026 sur un forum cybercriminel, portant sur des données de patients et de rendez-vous. Le rapprochement entre les deux incidents était alors probable ; il est établi depuis la mise en vente du 28 septembre.
Données concernées selon Point Vision :
- Nom, prénom et date de naissance
- Adresse postale
- Adresse électronique
- Numéro de téléphone
- Numéro de sécurité sociale (premier courriel)
- Échanges relatifs à l’organisation et aux consignes de rendez-vous
Consultation ou téléchargement non exclus par Point Vision :
- Motifs de rendez-vous
- Mots de passe des comptes
Présent dans l’échantillon mis en vente le 28 septembre 2026 :
- Empreintes des mots de passe des comptes patients
- Messagerie entre secrétariats et praticiens au sujet de patients
- SMS et rendez-vous déplacés
- Données de mineurs
Sources :
- Second courriel de Point Vision à ses patients : https://fuitesinfos.fr/uploads/2026/10/point-vision-2026-10-24-seconde-notification.webp
- Politique de confidentialité de Point Vision : https://www.pointvision.com/politique-de-confidentialite/
- Mise en vente de la base d’Alaxione, 28 septembre 2026 : https://fuitesinfos.fr/article/2026-09-28-alaxione
- Fuite du 19 août 2026 : https://fuitesinfos.fr/article/2026-08-19-alaxione
Mentions :
Statut Fuites Infos : Confirmée