

Les salariés du groupe Réso pourraient voir leurs dossiers du personnel, leurs pièces d'identité et leurs coordonnées bancaires exposés. Mis en vente le 3 septembre 2026 sur un forum cybercriminel, ce qui est présenté comme 675 Go de fichiers internes de ce négociant en matériaux du bâtiment est désormais affiché sur le site de fuite d'un groupe de rançongiciel, qui le présente comme librement téléchargeable depuis le 7 octobre.
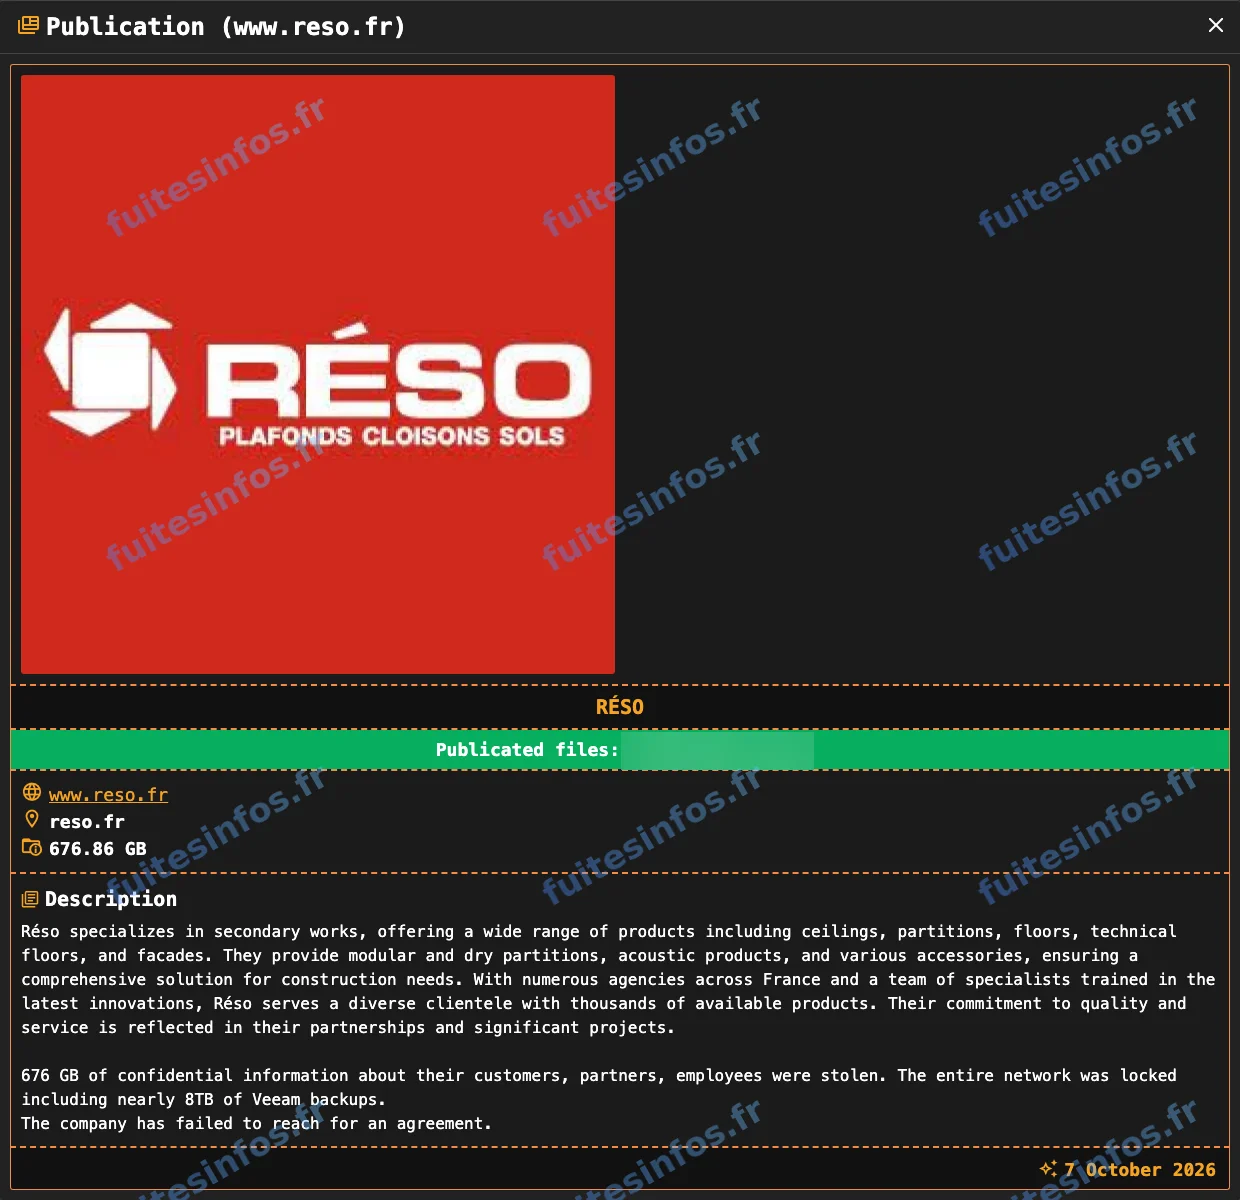
Publication du 7 octobre 2026 sur le site de fuite du groupe, lien de téléchargement masqué.
D'une mise en vente à une publication
Réso est un groupe familial français de négoce de matériaux du second œuvre (plafonds, cloisons, sols, sols techniques, façades), implanté en France et présent au Maroc. Le 3 septembre, un pirate a mis en vente sur un forum cybercriminel accessible via Tor ce qu'il présente comme 675 Go copiés depuis le réseau interne du groupe, soit environ 43 000 dossiers et 530 000 fichiers. Il a diffusé l'arborescence complète de ce lot ainsi qu'un espace utilisateur donné en exemple.
Le 7 octobre, un groupe de rançongiciel a inscrit à son tour Réso sur son site de fuite et met en libre téléchargement ce qu'il présente comme 676 Go. Il affirme avoir dérobé des informations confidentielles sur les clients, les partenaires et les salariés de l'entreprise, avoir chiffré l'ensemble du réseau, dont près de 8 To de sauvegardes, et déclare qu'aucun accord n'a été trouvé avec Réso. Ce chiffrement n'est établi par aucune autre source.
Ce que contiendraient les partages de Réso
Selon l'analyse de Fuites Infos, l'arborescence publiée en septembre désigne les partages bureautiques du groupe et les espaces personnels d'environ 220 comptes salariés répartis sur 29 sites. On y trouverait la comptabilité et la facturation, les dossiers du personnel (paie, contrats, arrêts de travail, pièces d'identité, coordonnées bancaires), les dossiers clients et fournisseurs, ainsi que des archives de messagerie complètes. Ces catégories sont établies par les seuls noms des dossiers et des fichiers.
Les dossiers et fichiers affichés sur le site du groupe de rançongiciel reprennent sous les mêmes noms ceux de l'arborescence mise en vente en septembre, et cette arborescence y est consultable sans paiement. Il s'agirait donc du même dépôt, et non d'une nouvelle fuite.
Salariés, clients et fournisseurs concernés
Les premiers concernés seraient les salariés. Un dossier du personnel réunit en un même endroit l'identité, une copie de pièce d'identité, les coordonnées bancaires et les bulletins de paie, de quoi faciliter une usurpation d'identité ou une fraude au changement de coordonnées bancaires. Les arrêts de travail peuvent en outre révéler des informations liées à la santé.
Les clients et les fournisseurs du groupe seraient également exposés, à travers les factures, les commandes et les échanges de messagerie. Des courriels authentiques pourraient servir de modèle à de faux messages de relance ou de changement de RIB adressés aux partenaires de l'entreprise. Avec une diffusion gratuite, ce risque ne concerne plus seulement un acheteur, mais quiconque accède au site du groupe. Toute demande de changement de coordonnées bancaires au nom de Réso mérite d'être vérifiée par un autre canal. Réso n'a pas confirmé ces éléments à ce stade.
Détails techniques :
- 675 Go annoncés lors de la mise en vente du 3 septembre 2026
- 676 Go revendiqués par le groupe de rançongiciel le 7 octobre 2026
- Environ 43 000 dossiers et 531 010 fichiers listés
- Environ 220 comptes salariés répartis sur 29 sites
- Partages bureautiques, dossiers du personnel, comptabilité, dossiers clients et fournisseurs, archives de messagerie
- Chiffrement du réseau et de près de 8 To de sauvegardes revendiqué, non confirmé
Données concernées :
- Nom complet, adresse postale, numéro de téléphone et adresse email
- Pièces d'identité
- RIB, IBAN et coordonnées bancaires
- Paie, contrats et données d'emploi
- Arrêts de travail (données de santé)
- Factures, commandes et montants
- Fiches clients et données professionnelles
- Contenu de messages (archives de messagerie)
- Documents et photos
- Identifiant interne
Mentions :
Statut Fuites Infos : Revendiquée