

Mise à jour du 6 octobre 2026. Dans un courrier adressé à ses adhérents, la MGEL indique avoir constaté des connexions illégitimes sur une base de données d'adhérents de la MGEL et de la Mutuelle Vitalité Santé antérieure à mai 2022. La mutuelle a notifié la CNIL et saisi les autorités judiciaires. Son courrier ne fait état d'aucune mise en vente et ne donne pas le nombre de personnes concernées.
Les adhérents de la MGEL et de la Mutuelle Vitalité Santé, sa marque destinée au public non étudiant, sont concernés par cet incident. Le 12 septembre 2026, un acteur avait mis en vente sur un forum cybercriminel ce qu'il présentait comme les bases de données complètes du groupe, en revendiquant environ 594 000 assurés. Fondée en 1948 en Lorraine et basée à Nancy, la mutuelle étudiante est à la tête du Groupe MGEL, également présent dans le logement étudiant et la prévention santé.
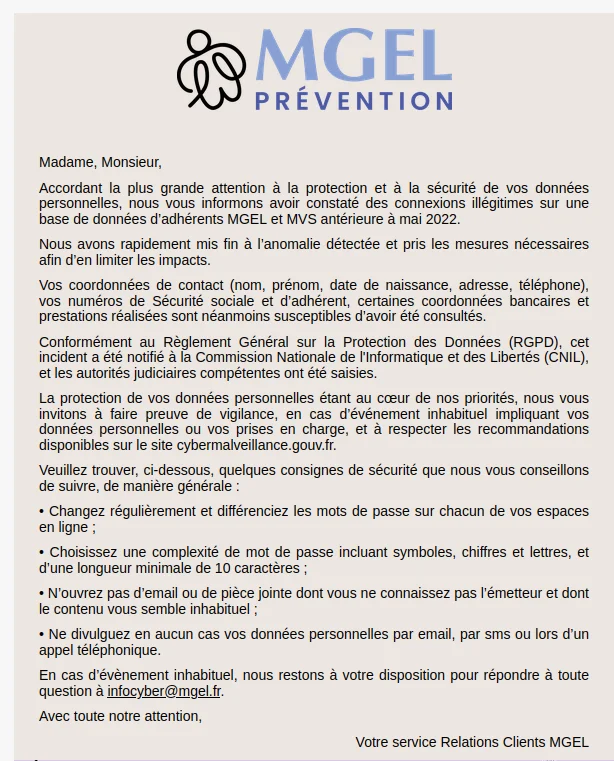
Courrier de notification de la MGEL à ses adhérents, relayé le 6 octobre 2026.
Ce que déclare la MGEL
Selon la mutuelle, les nom, prénom, date de naissance, adresse et téléphone des adhérents sont susceptibles d'avoir été consultés, ainsi que leurs numéros de sécurité sociale et d'adhérent, certaines coordonnées bancaires et les prestations réalisées. Elle indique avoir mis fin à l'anomalie détectée et pris les mesures nécessaires pour en limiter les impacts. Elle ne mentionne ni mots de passe, ni médecin traitant, et ne communique aucun volume.
Ce que revendiquait l'acteur
Le pirate présentait son lot comme 16 bases de données et plus de 38 millions de lignes. Il y annonçait aussi des identifiants de connexion, le nom du médecin traitant, environ 450 000 IBAN qu'il dit avoir reconstitués, des comptes de lycéens et des données de prévention santé. Un échantillon de cinq tables accompagnait l'annonce. Selon l'analyse de Fuites Infos, cet échantillon recoupe le courrier de la MGEL sur les deux marques concernées et sur les catégories de données. Le volume de 594 414 assurés reste celui de la revendication : la mutuelle ne le confirme pas.
Des adhérents au-delà du seul public étudiant
Le courrier vise à la fois la MGEL et la Mutuelle Vitalité Santé : les personnes concernées ne se limitent donc pas aux étudiants, et la base touchée est antérieure à mai 2022. D'anciens adhérents peuvent ainsi figurer parmi les personnes concernées.
C'est le croisement des informations qui rend cette fuite sensible. Un numéro de sécurité sociale, une date de naissance et des coordonnées bancaires réunis dans une même fiche peuvent faciliter l'usurpation d'identité ou des tentatives de prélèvement frauduleux. L'historique des prestations permet aussi de rédiger des messages crédibles se faisant passer pour la mutuelle ou pour un conseiller bancaire.
Détails techniques :
- Base d'adhérents MGEL et Mutuelle Vitalité Santé antérieure à mai 2022, selon la mutuelle
- CNIL notifiée et autorités judiciaires saisies
- 16 bases de données et plus de 38 millions de lignes annoncées par l'acteur
- Environ 450 000 IBAN présentés comme reconstitués par l'acteur
- Échantillon de cinq tables publié à l'appui de l'annonce
Données concernées :
- Nom complet et civilité
- Date de naissance
- Numéro de sécurité sociale et numéro d'adhérent
- Adresse email et numéro de téléphone
- Adresse postale, ville et code postal
- Identifiant de connexion
- Mot de passe, dont versions hachées
- RIB et coordonnées bancaires
- Factures, montants et historique de transactions (remboursements, virements)
- Dossier d'assurance et données d'adhésion
- Données de santé (dont nom du médecin traitant et données de prévention)
- Identifiant interne
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise