

Les clients qui ont ouvert un compte sur le site du caviste Cave Coste avant le 30 juillet 2026 sont concernés par une fuite de données. Dans un message publié le 3 octobre 2026 sur son site, l'entreprise indique que des adresses e-mail et des mots de passe de comptes clients ont été copiés par une personne malveillante, et que ces mots de passe étaient lisibles en clair dans le fichier visé.
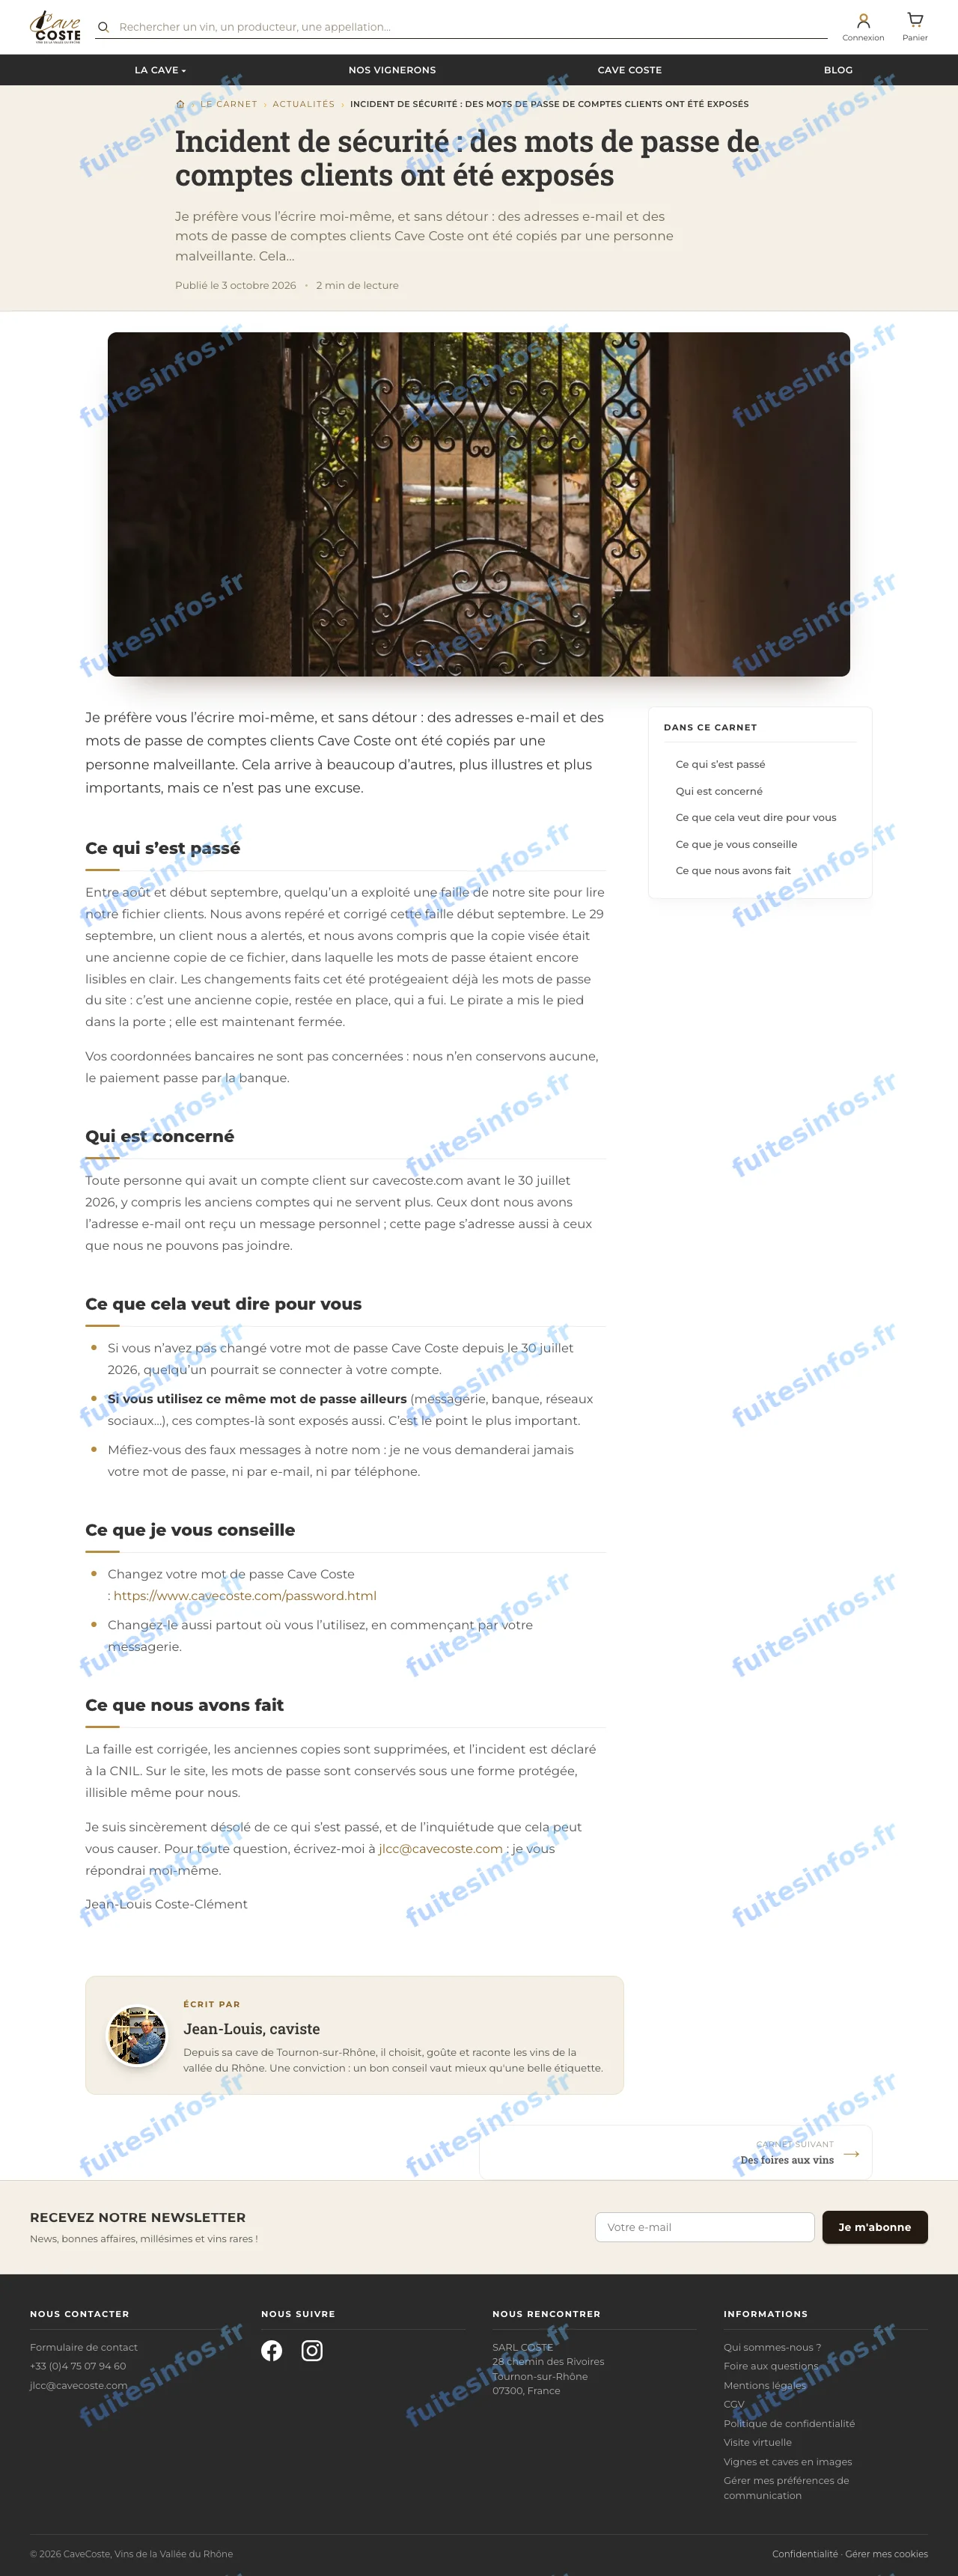
Communiqué publié par Cave Coste sur son site le 3 octobre 2026.
Une faille du site de Cave Coste exploitée pendant l'été
Cave Coste est un caviste installé à Tournon-sur-Rhône, en Ardèche, qui vend en ligne des vins de la vallée du Rhône. Selon son communiqué, une personne malveillante a exploité entre août et début septembre 2026 une faille du site pour lire le fichier clients. L'entreprise indique avoir repéré et corrigé cette faille début septembre.
Elle explique n'avoir compris la portée de cette cyberattaque que le 29 septembre, après l'alerte d'un client. La copie visée n'était pas le fichier utilisé par le site, mais une ancienne version de ce fichier, restée en place, dans laquelle les mots de passe étaient encore lisibles en clair. Sur le site lui-même, les mots de passe étaient déjà protégés depuis des changements faits durant l'été.
Des mots de passe en clair : ce que cela change pour les clients de Cave Coste
Sont concernés tous les titulaires d'un compte client créé avant le 30 juillet 2026, y compris les anciens comptes qui ne servent plus. Le nombre de comptes n'a pas été communiqué.
Un mot de passe lisible en clair, associé à l'adresse e-mail du compte, peut être utilisé tel quel. Il permet d'essayer de se connecter au compte Cave Coste lui-même, et sur tout autre service où la même combinaison a été réutilisée. C'est pourquoi l'entreprise conseille de changer ce mot de passe sur le site et partout où il était réutilisé.
Les coordonnées bancaires ne sont pas concernées : Cave Coste précise n'en conserver aucune, le paiement passant par la banque. Le communiqué ne dit pas si d'autres informations du fichier clients ont été copiées.
L'entreprise indique avoir supprimé les anciennes copies du fichier, déclaré l'incident à la CNIL et adressé un message personnel aux clients qu'elle peut joindre par e-mail.
Données concernées :
- Adresses e-mail des comptes clients
- Mots de passe, lisibles en clair dans une ancienne copie du fichier clients
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise