

Les entreprises clientes du Centre National du Droit du Travail pourraient voir leurs comptes et leurs coordonnées exposés. Le 8 octobre 2026, un acteur a publié sur un forum cybercriminel une revendication visant ce site, qui vend aux employeurs des affichages obligatoires, des registres et des conventions collectives. Il affirme en avoir extrait toute la base de données.
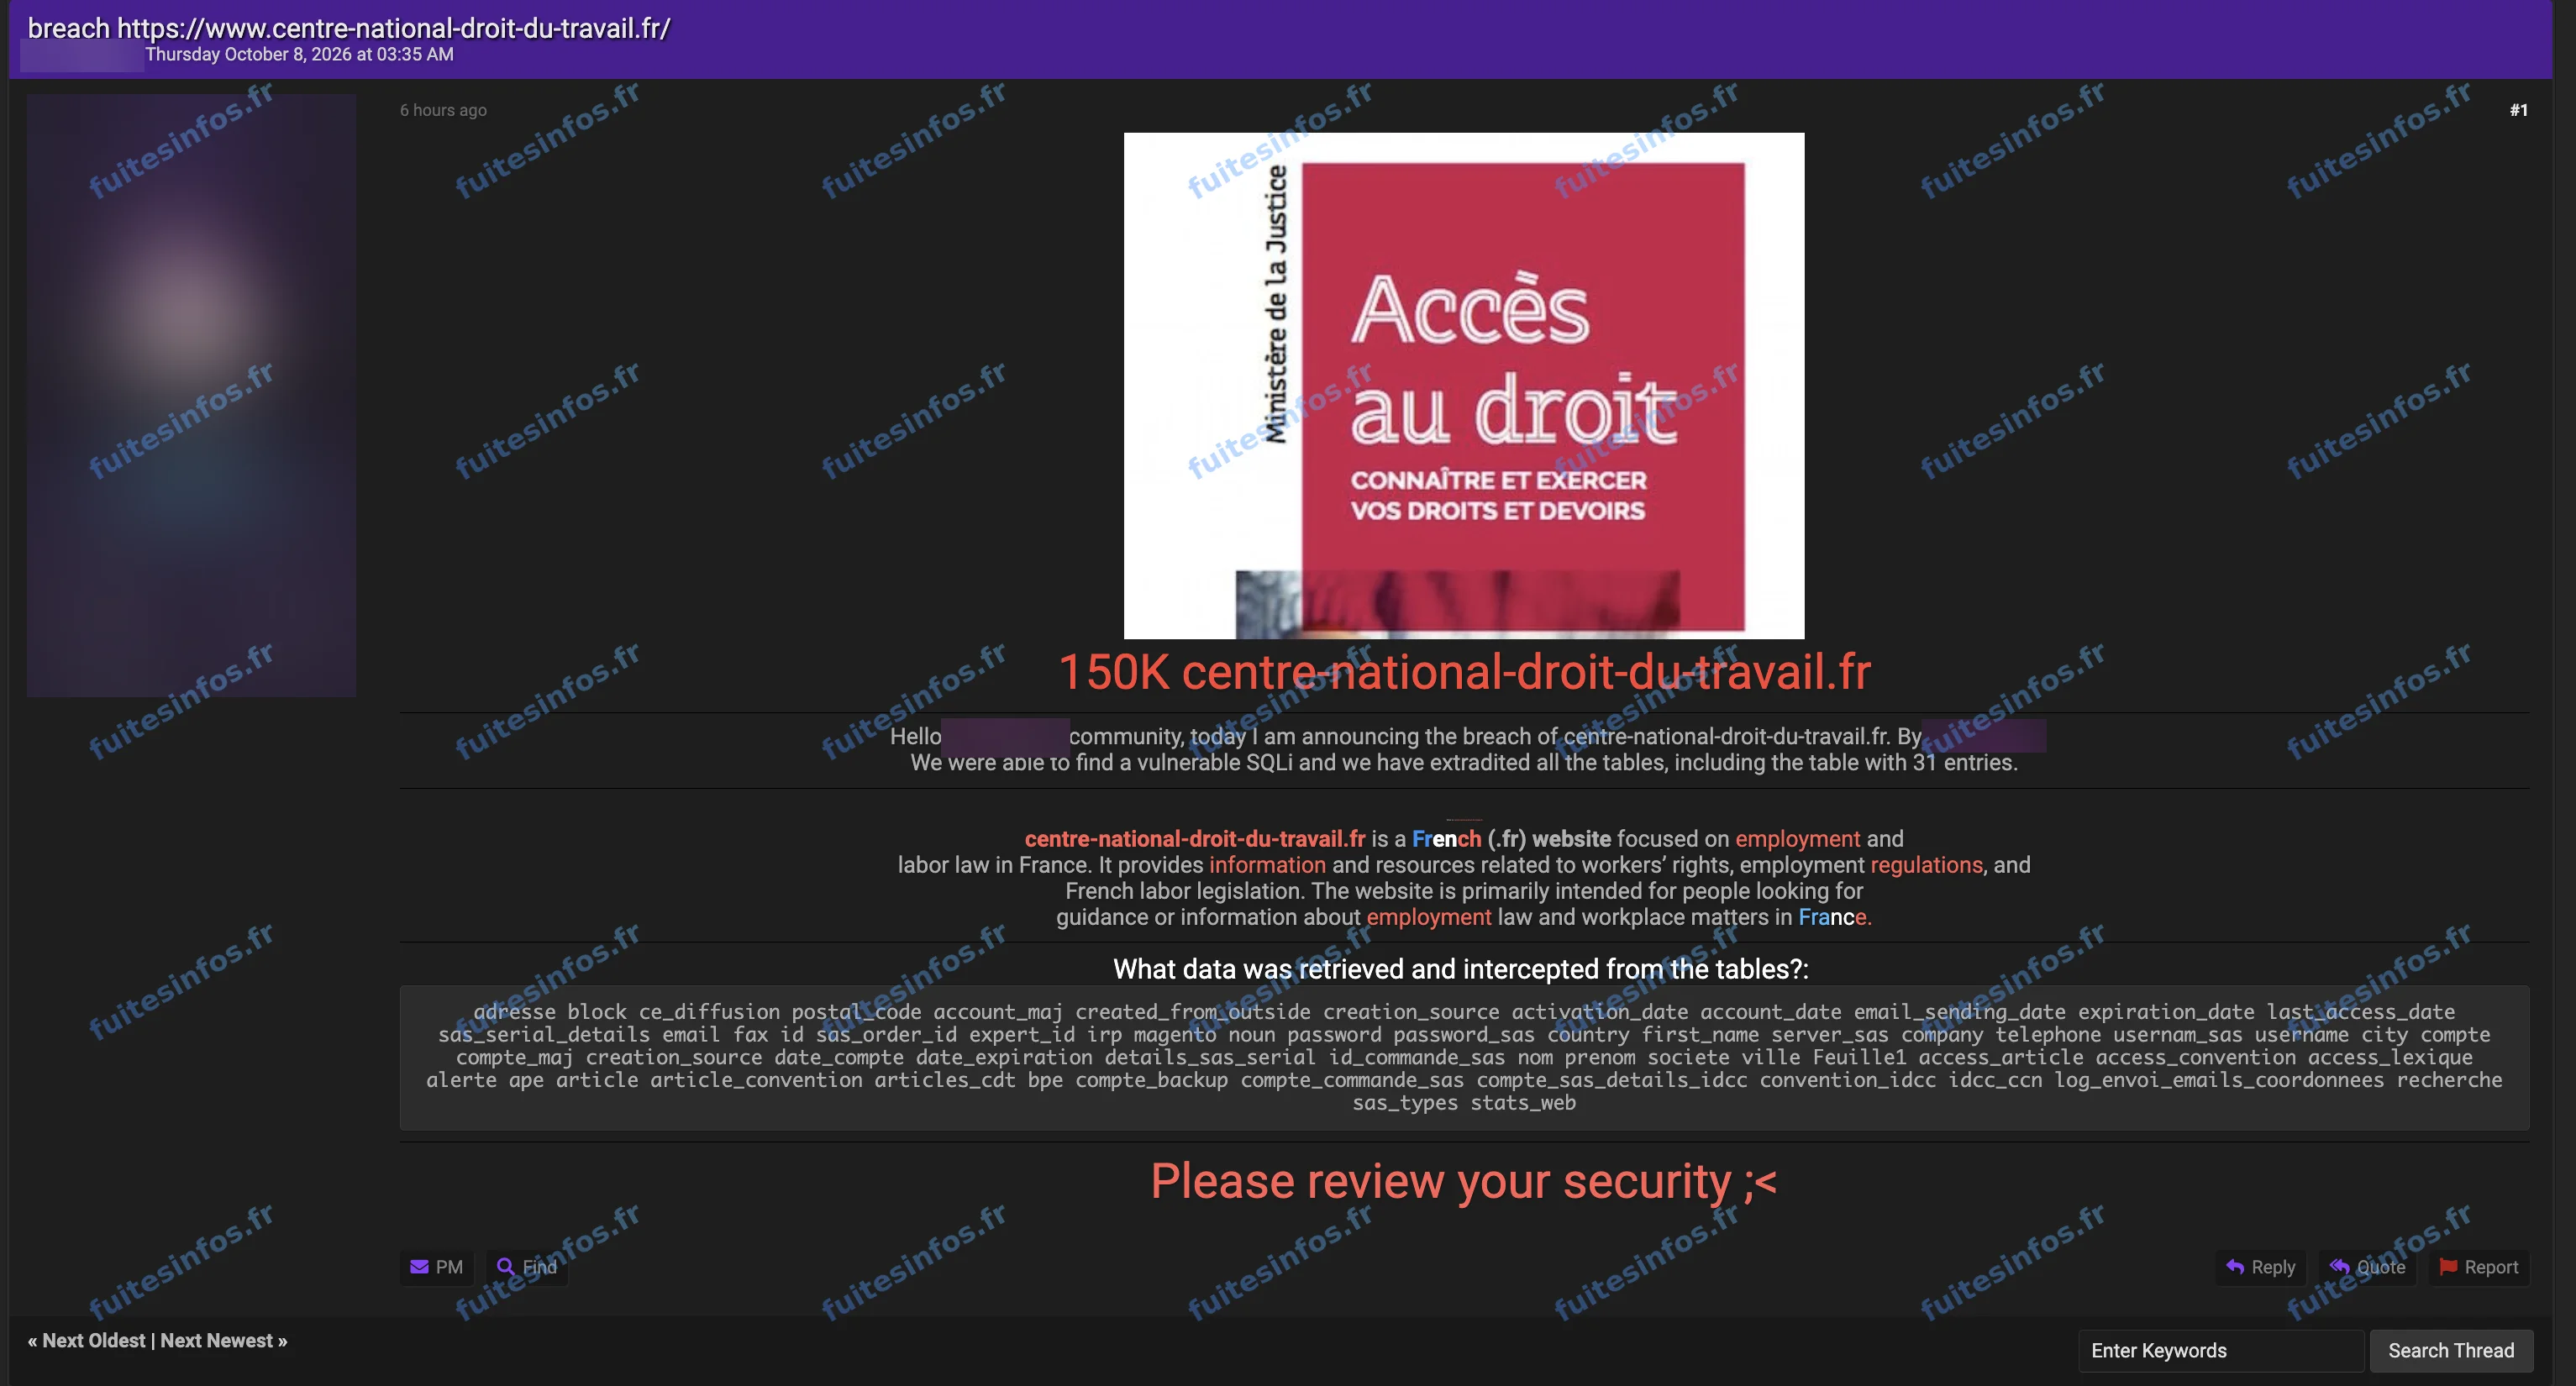
Message publié le 8 octobre 2026 sur un forum cybercriminel, pseudonyme et nom du forum masqués.
Un éditeur privé, pas un service public
Malgré son nom, le Centre National du Droit du Travail n'est pas une administration. Le site est exploité par Via Communication, une petite société parisienne d'édition privée. Ses clients sont des entreprises qui achètent les documents réglementaires qu'un employeur doit afficher ou tenir à jour, ainsi que des conventions collectives et des abonnements.
D'après le pirate, une faille d'injection SQL lui aurait permis de copier l'ensemble des tables du site. Il évoque environ 150 000 enregistrements, sans préciser s'il s'agit de clients, de comptes ou de simples lignes de la base. Le contenu éditorial du site (articles du Code du travail, conventions) ferait aussi partie de ces tables.
Ce que contiendraient les données du Centre National du Droit du Travail
L'auteur du message ne montre aucune donnée réelle : il publie seulement la liste des colonnes de la base. Cette liste décrit un espace client complet. On y trouve les identifiants de connexion et les mots de passe des comptes, sans qu'on sache s'ils sont stockés en clair ou chiffrés. On y trouve aussi le nom, le prénom, l'adresse e-mail, le téléphone et l'adresse postale des clients, ainsi que le nom et le code d'activité de leur entreprise. S'y ajoutent l'historique des commandes et les dates de début et de fin des abonnements.
Ces informations concerneraient donc avant tout des entreprises et les personnes qui y passent ces commandes. Rattachées à une entreprise précise, à ses achats et à la date d'échéance de son abonnement, elles permettraient d'envoyer au bon interlocuteur, au bon moment, une fausse relance de renouvellement ou une fausse facture. Les mots de passe pourraient aussi servir à tenter d'accéder à d'autres comptes si les clients les réutilisent ailleurs.
À ce stade, le piratage n'est pas confirmé : aucune communication de Via Communication n'a été rendue publique, et aucun échantillon ne permet d'en vérifier le contenu ni l'ampleur.
Données concernées :
- Identifiants et mots de passe des comptes clients (forme non précisée)
- Nom, prénom, adresse e-mail, téléphone, adresse postale, ville, code postal, pays
- Raison sociale et code d'activité des entreprises clientes
- Historique des commandes et des abonnements
Mentions :
Statut Fuites Infos : Revendiquée