

Les personnes qui ont postulé chez RGIS France depuis juin 2026 pourraient voir leur dossier de candidature circuler librement. Une base présentée comme celle de rgis.com a été diffusée gratuitement le 11 octobre 2026 sur un forum cybercriminel. RGIS France est la branche française du groupe international RGIS, spécialiste des inventaires externalisés pour la grande distribution et le commerce.
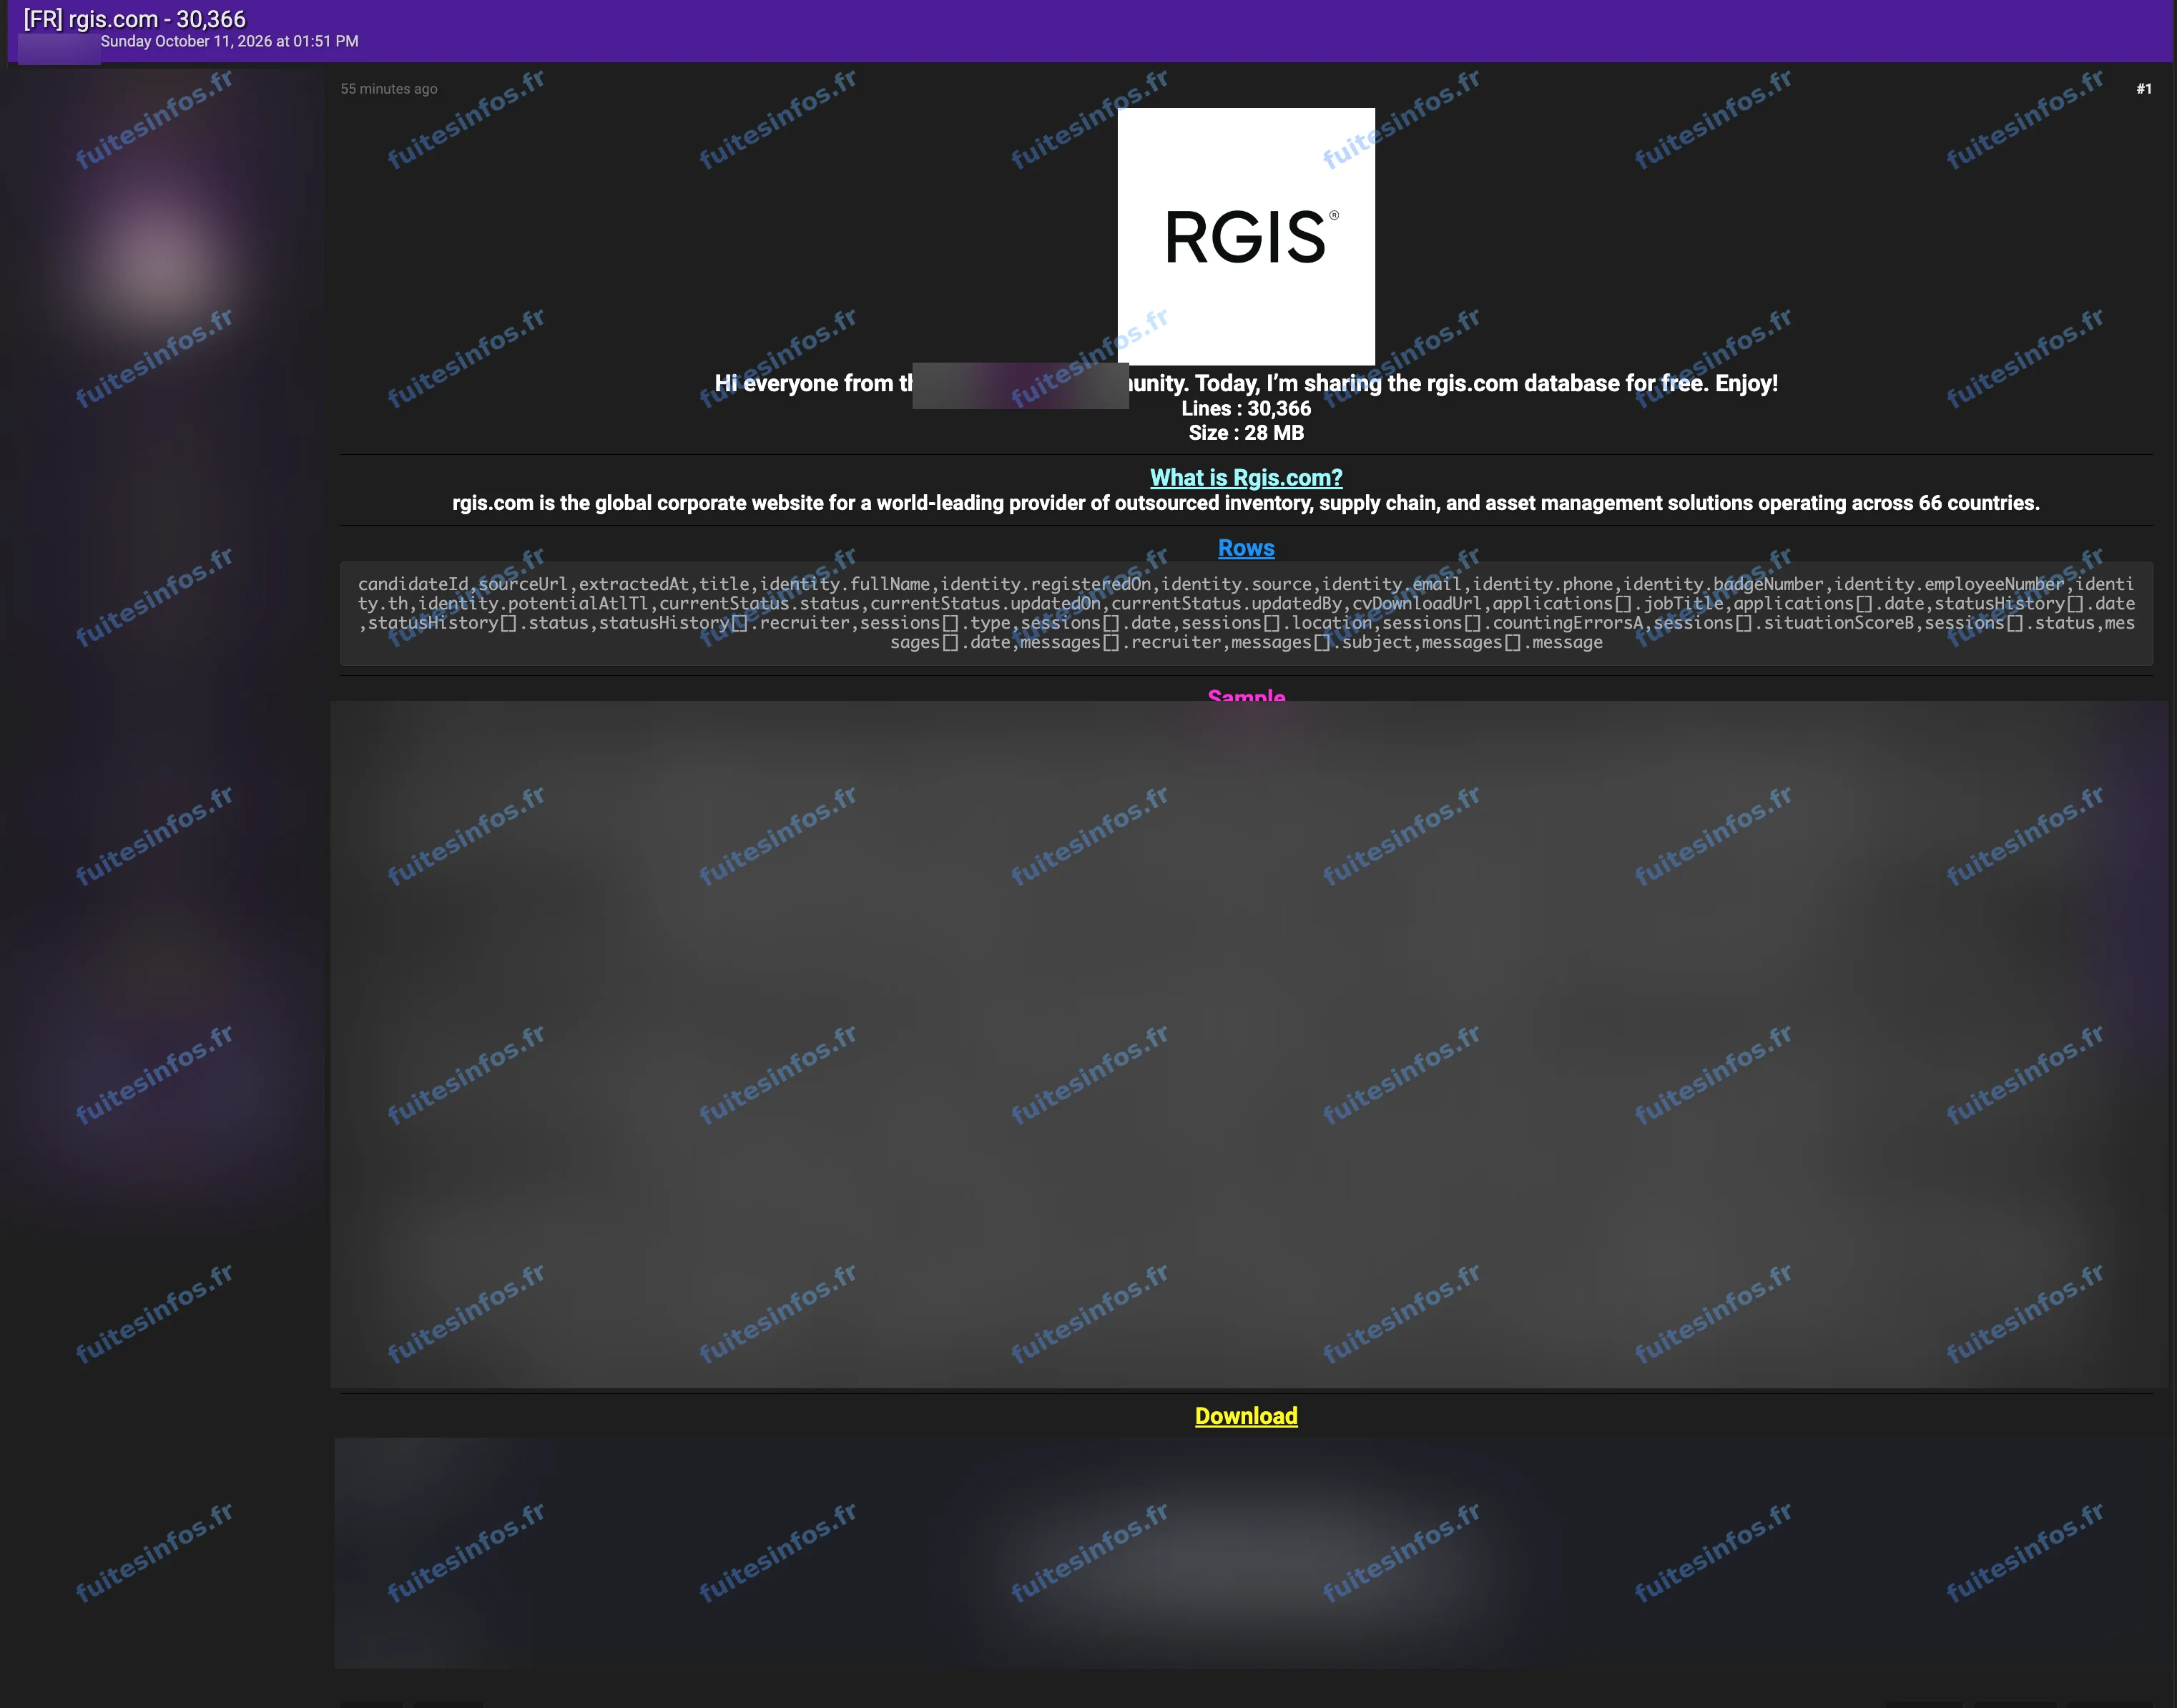
Annonce publiée le 11 octobre 2026 sur un forum cybercriminel.
Les candidats du portail de recrutement de RGIS France
Le pirate annonce 30 366 lignes pour 28 Mo. Le même acteur a publié la même semaine des bases attribuées à plusieurs autres organisations françaises.
Selon l'analyse de Fuites Infos, le dépôt provient du portail de recrutement français de l'entreprise et non du site du groupe. Il compte 30 332 dossiers de candidats et porterait sur 29 986 personnes distinctes, inscrites entre juin et octobre 2026. Les dossiers associent le nom, l'adresse e-mail et le numéro de téléphone du candidat. Pour la plupart, ils portent aussi ses candidatures, l'historique des décisions de recrutement, les sessions auxquelles il a été convoqué et les annotations des recruteurs.
Près de 2 800 dossiers portent un statut d'embauche. Quelques annotations, sur 25 dossiers, évoquent l'état de santé ou la minorité du candidat. Chaque dossier renvoie par un lien à un CV, mais les CV eux-mêmes ne figurent pas dans le fichier, qui ne contient ni mot de passe, ni coordonnée bancaire, ni pièce d'identité.
Pourquoi ces dossiers de candidature sont sensibles
Un candidat attend une réponse et ne s'étonne pas qu'on le contacte. Avec son nom, son téléphone, l'étape exacte de son recrutement et la session à laquelle il a été convoqué, un faux recruteur pourrait lui proposer un entretien ou lui réclamer des pièces justificatives de façon très crédible. Les annotations des recruteurs, rédigées pour un usage interne, n'avaient pas vocation à être lues par des tiers. Le fichier serait proposé au téléchargement sur le forum.
À ce stade, RGIS n'a pas confirmé publiquement cette fuite de données, et le piratage présumé de son portail de recrutement reste à établir.
Détails techniques :
- Volume annoncé : 30 366 lignes pour 28 Mo
- 30 332 dossiers de candidats, 29 986 personnes distinctes
- Inscriptions de juin à octobre 2026
- Près de 2 800 dossiers au statut d'embauche
- Annotations de santé ou de minorité sur 25 dossiers
Données concernées :
- Nom et prénom
- Adresse e-mail
- Numéro de téléphone
- Candidatures et postes visés
- Décisions et historique de recrutement
- Sessions de recrutement
- Annotations et messages des recruteurs
- Numéro de dossier, badge ou matricule
- Lien vers le CV (les CV ne sont pas dans le fichier)
Mentions :
Statut Fuites Infos : Revendiquée