

Les clients de la boutique en ligne Armurerie Centrale ont été prévenus qu'un tiers avait accédé sans autorisation au site de l'enseigne. Leurs coordonnées, leur historique de commandes et une version protégée de leur mot de passe sont concernés. Armurerie Centrale, boutique lyonnaise qui vend en ligne des armes, des munitions et des équipements de défense, a informé ses clients de cette cyberattaque.
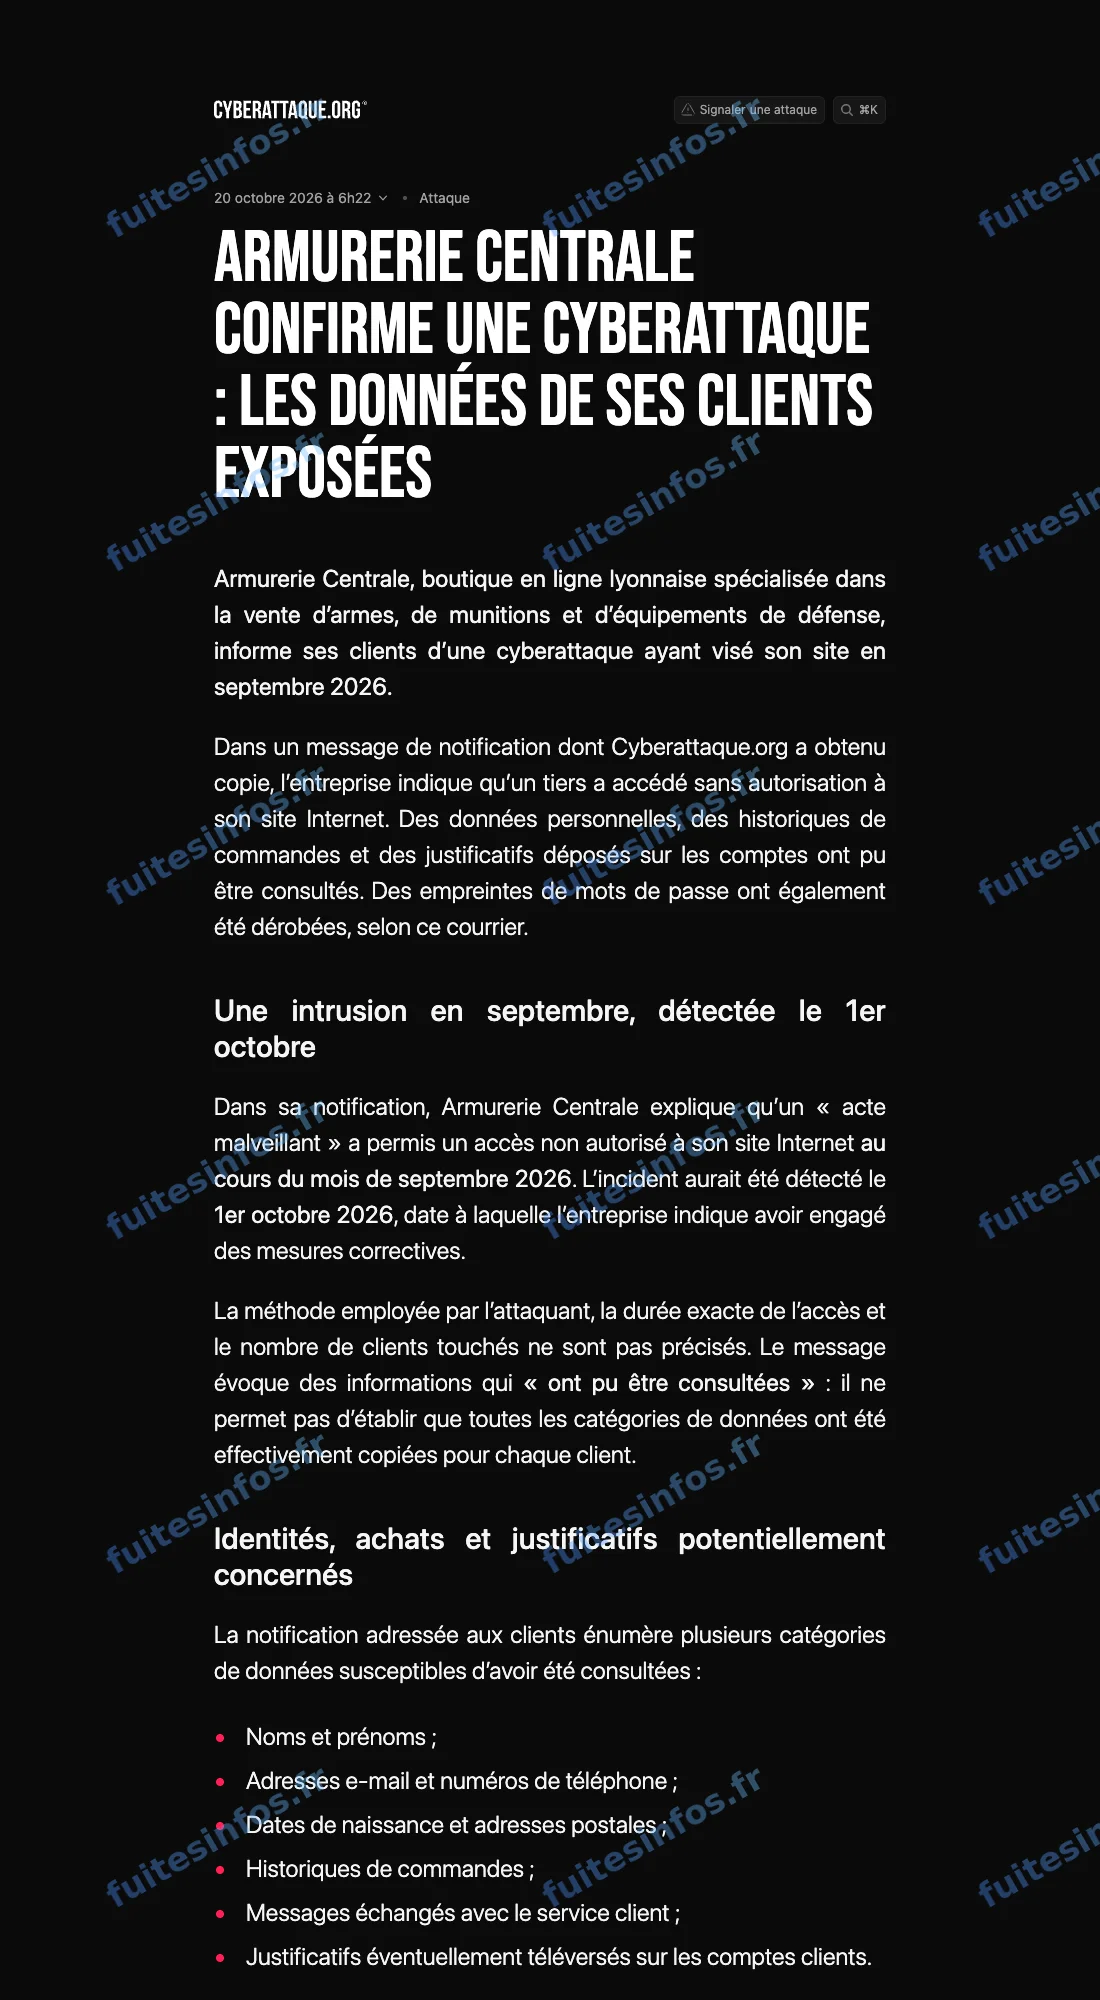
Notification de l'entreprise rapportée le 20 octobre 2026.
Le piratage d'Armurerie Centrale détecté le 1er octobre
Selon la notification adressée aux clients, rapportée le 20 octobre 2026 par Cyberattaque.org, un acte malveillant a permis un accès non autorisé au site au cours du mois de septembre 2026. L'incident a été détecté le 1er octobre. Le site est exploité par la société ADN Enterprise. Le nombre de clients concernés et la méthode de l'intrusion ne sont pas précisés.
Les données des clients d'Armurerie Centrale
L'entreprise indique que des données de ses clients ont pu être consultées. Elles portent d'abord sur leur identité et leurs coordonnées : nom, prénom, adresse e-mail, téléphone, date de naissance et adresse postale. S'y ajoutent l'historique des commandes passées sur la boutique et les messages échangés avec le service client. Les justificatifs éventuellement téléversés sur les comptes clients sont aussi cités, sans que leur nature soit précisée.
Le cas des mots de passe est à part. Armurerie Centrale affirme qu'ils n'étaient pas stockés en clair, mais qu'une version protégée de ceux-ci a été dérobée. Elle recommande de les changer, y compris sur les autres services où ils seraient réutilisés.
Selon Cyberattaque.org, l'association d'une identité, d'une adresse postale et d'un historique d'achats auprès d'un commerce d'armes pourrait, si ces informations ont été consultées ou récupérées, accroître les risques d'escroqueries ciblées et d'atteintes à la vie privée.
Armurerie Centrale indique avoir corrigé la faille, renforcé la sécurité de ses serveurs, notifié la CNIL et déposé plainte. Aucune revendication ni publication des données n'a été relevée à ce stade.
Données concernées :
- Nom et prénom
- Date de naissance
- Adresse e-mail et numéro de téléphone
- Adresse postale
- Historique de commandes
- Messages échangés avec le service client
- Justificatifs éventuellement téléversés sur les comptes
- Mots de passe sous forme protégée (empreinte)
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise