

Les éleveurs et propriétaires de chats de race inscrits au LOOF voient leurs coordonnées exposées après une cyberattaque. Le 20 octobre 2026, l'association a reconnu une intrusion dans son système informatique, le jour même où des données présentées comme issues de ses services étaient mises en vente sur un forum cybercriminel. Le LOOF (Livre Officiel des Origines Félines) tient en France le registre généalogique des chats de race.
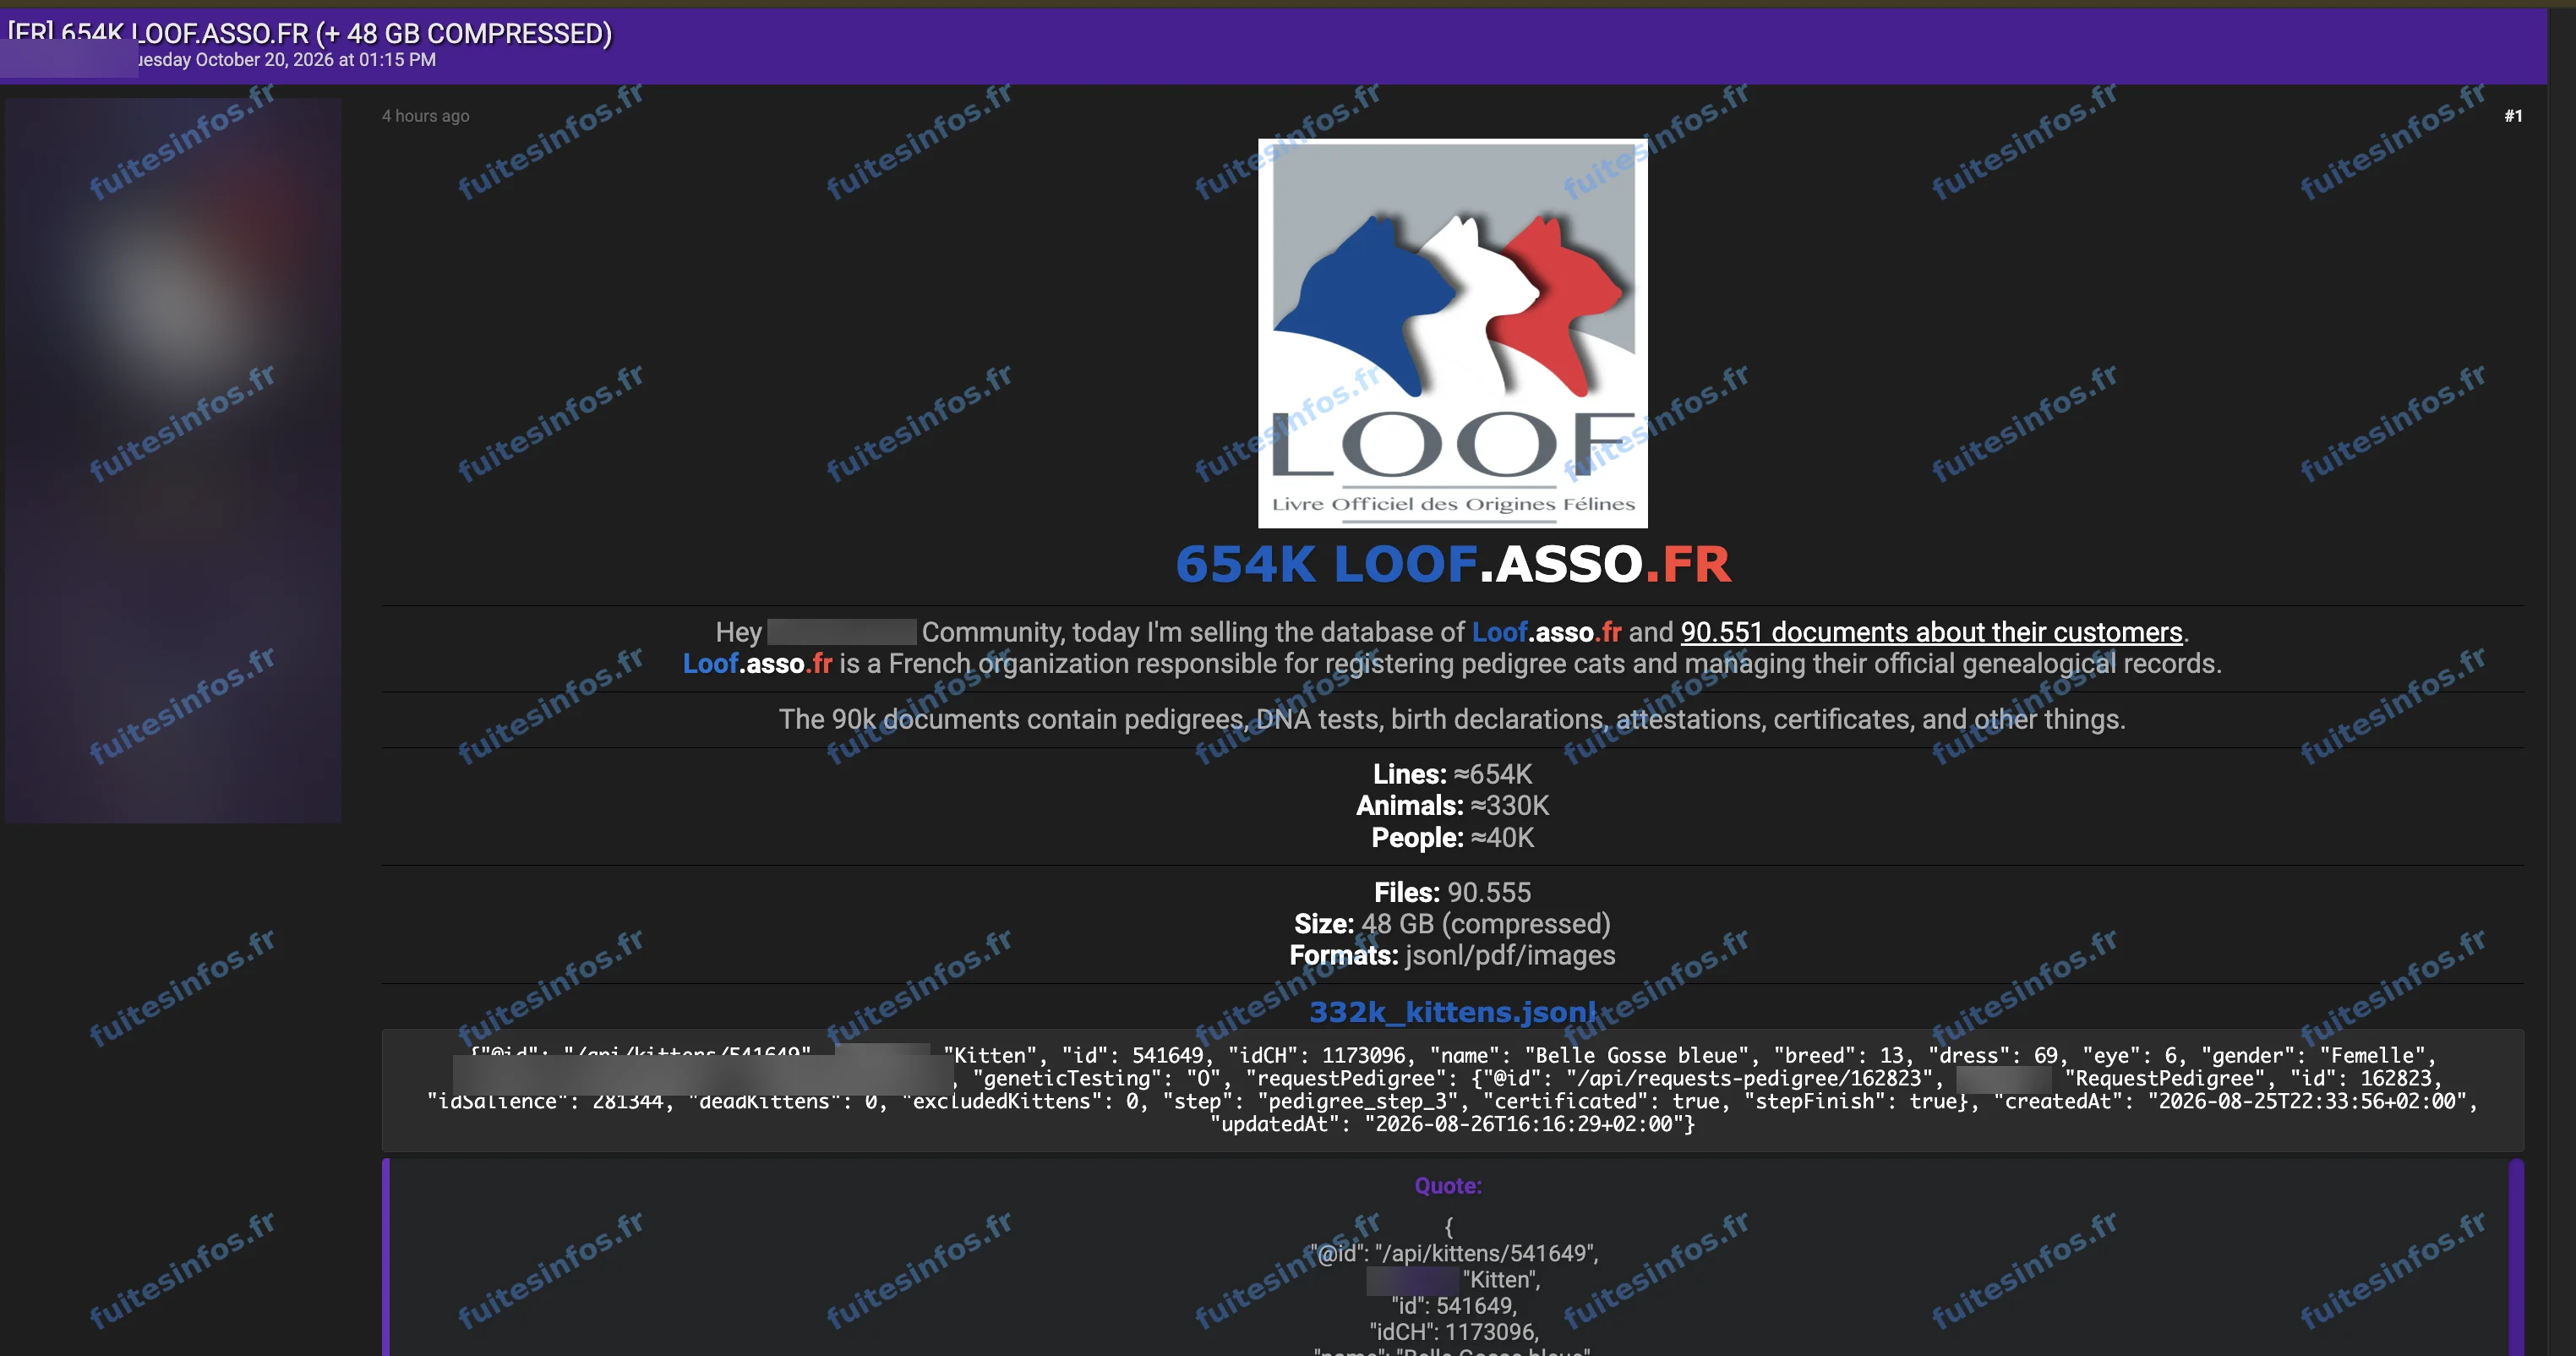
Annonce publiée le 20 octobre 2026 sur un forum cybercriminel.
Ce que le LOOF a confirmé
Selon l'association, des individus non autorisés se sont introduits dans son système pour s'emparer de données. Elles portent principalement sur des prénoms, des noms, des adresses e-mail et des adresses postales. Elles concernent aussi les animaux : noms, numéros d'identification et dates de naissance, ainsi que des références de dossiers. Le LOOF indique n'avoir identifié à ce stade aucune donnée sensible. Il a suspendu l'accès à ses systèmes, dont l'espace adhérents MyLOOF, le temps de remédier à l'intrusion. L'association précise que d'autres organismes, dont l'I-CAD, ont subi ces derniers jours des attaques du même type, revendiquées selon elle par les mêmes individus.
Ce que le pirate met en vente
D'après la revendication, le fichier compterait environ 654 000 lignes et 90 551 fichiers de documents : pedigrees, tests ADN, déclarations de naissance, attestations et certificats, pour 48 Go compressés. L'acteur y annonce environ 330 000 animaux et environ 40 000 personnes. Ces volumes n'ont pas été confirmés par le LOOF.
Selon l'analyse de Fuites Infos, l'échantillon publié par l'acteur contient des comptes d'usagers et des demandes de mise à jour de profil d'éleveurs, avec leur identité, leurs coordonnées et leur numéro SIRET. On y trouve aussi des fiches de chatons et des pièces déposées par les usagers, parmi lesquelles des formulaires de déclaration de saillie et de naissance, des contrats de saillie et une carte nationale d'identité.
Pourquoi les éleveurs du LOOF sont concernés
Les personnes exposées sont liées au LOOF par leurs démarches : déclarer une portée, obtenir un pedigree, mettre à jour leur profil d'éleveur. Un nom, une adresse et le nom d'un chat suffisent à écrire un message crédible se réclamant de l'association, au sujet d'un pedigree en attente ou d'une déclaration à régulariser. Le LOOF met lui-même ses adhérents en garde contre ces tentatives d'hameçonnage. Pour les éleveurs professionnels, le numéro SIRET associé aux coordonnées facilite aussi des sollicitations frauduleuses ciblées. La présence de pièces justificatives dans le stockage de documents expose enfin certaines personnes à une usurpation d'identité.
Détails techniques :
- Volume annoncé : environ 654 000 lignes, 90 551 fichiers, 48 Go compressés
- Personnes annoncées : environ 40 000, chiffre non vérifié
- Échantillon publié : 1 000 lignes et 19 images
- Dépôts les plus récents de l'échantillon : 16 septembre 2026
Données concernées :
- Nom, prénom, date et lieu de naissance (sur une pièce d'identité)
- Adresse e-mail, numéro de téléphone, adresse postale
- Numéro SIRET et données professionnelles d'éleveurs
- Pièce d'identité, signatures, photos
- Identifiants de connexion, rôles d'accès et un mot de passe
- Documents d'élevage et montants de contrats
- Données d'adhésion et champs libres
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise