

Les abonnés de La Poste Mobile pourraient être concernés par une fuite de données annoncée le 21 octobre 2026. Un groupe hacktiviste prorusse affirme avoir obtenu les données de 25 000 comptes clients de l'opérateur, ce qui n'est pas vérifié à ce stade.
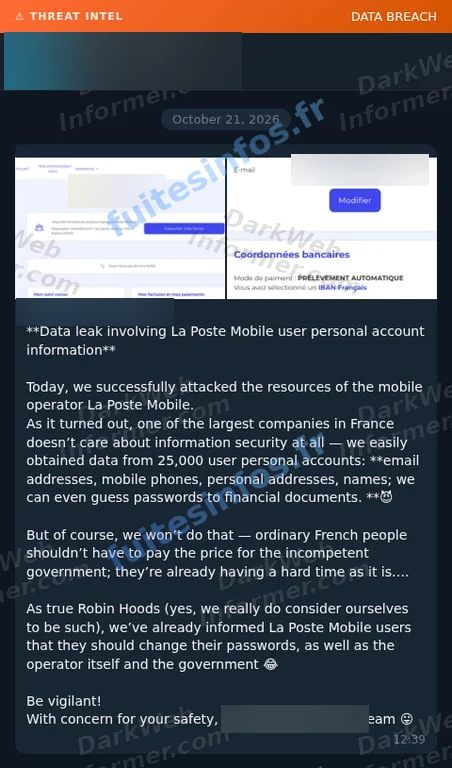
Message publié le 21 octobre 2026 sur un canal de messagerie.
Ce que contiendraient les données des clients de La Poste Mobile
La Poste Mobile est un opérateur mobile virtuel distribué dans le réseau des bureaux de poste. Les personnes visées sont ses clients particuliers titulaires d'un espace client en ligne, l'endroit où ils suivent leur forfait, leur consommation et leurs factures.
Selon la revendication, les données porteraient sur les noms, les adresses e-mail, les numéros de mobile et les adresses postales des titulaires de ces comptes. Le message est accompagné de captures de l'espace client d'un abonné : on y voit sa page d'accueil, le montant de sa dernière facture et ses coordonnées bancaires, que le site affiche partiellement masquées. Ces captures ne montrent ni numéro de téléphone ni adresse postale. Aucun fichier n'a été publié, et le chiffre de 25 000 comptes n'a pas pu être vérifié.
Réunies, ces informations suffiraient à monter des messages crédibles au nom de l'opérateur : un SMS ou un courriel qui cite le vrai forfait, la vraie facture ou le mode de paiement d'un client inspire plus facilement confiance qu'une arnaque générique.
Une attaque par déni de service annoncée le même jour
Le même jour, la presse spécialisée a rapporté une attaque par déni de service (DDoS) annoncée par le même groupe contre le site de La Poste Mobile, son espace client et sa plateforme d'activation des cartes SIM. Ce type d'attaque sature un service pour le rendre indisponible. Il ne donne pas accès aux données qu'il héberge, et ne suffit donc pas à expliquer la fuite annoncée.
Ce groupe est connu pour ce type d'attaque. Il s'était déjà attribué l'attaque par déni de service qui a perturbé fin décembre 2025 les services en ligne de La Poste et de La Banque Postale.
À ce stade, ni l'attaque ni la fuite de données n'ont fait l'objet d'une confirmation publique de La Poste Mobile.
Données concernées :
- Données de compte client (forfait, consommation, montant de la dernière facture)
Données annoncées non vérifiées :
- Nom et prénom
- Adresse e-mail
- Numéro de mobile
- Adresse postale
Mentions :
Statut Fuites Infos : Revendiquée