

Des personnes âgées accompagnées à domicile par l'ADMR, et les membres de leur foyer, pourraient voir leur état civil et leur numéro de sécurité sociale circuler. Le 23 octobre 2026, un acteur a mis en vente sur un forum cybercriminel ce qu'il présente comme une aspiration de données du réseau, annoncée à environ 4,5 millions de lignes pour 1,8 Go. L'ADMR est un réseau associatif français de services à la personne à domicile, qui intervient auprès des personnes âgées, des personnes en situation de handicap et des familles.
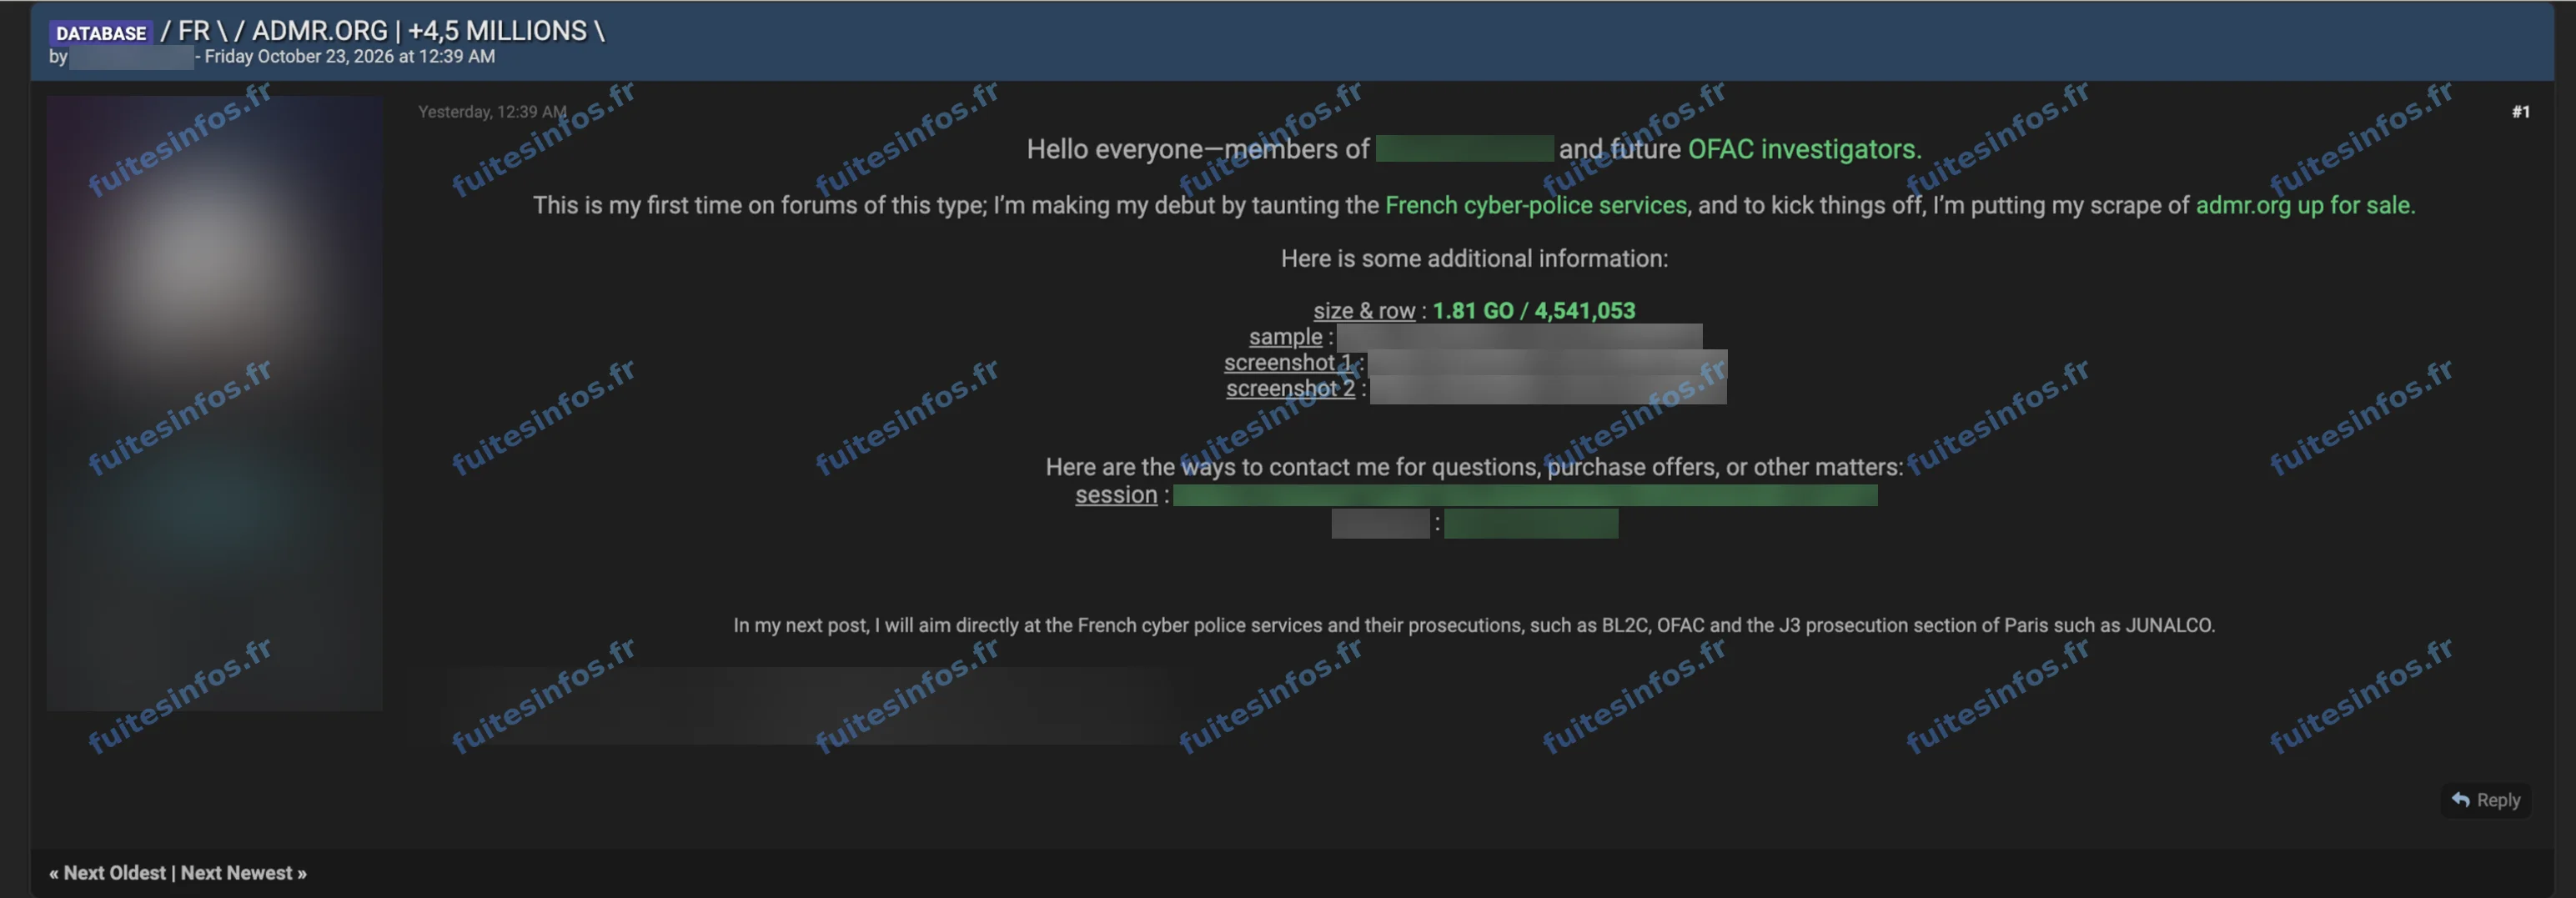
Annonce publiée le 23 octobre 2026 sur un forum cybercriminel.
Ce que contiendrait le fichier des bénéficiaires de l'ADMR
Le pirate a accompagné son annonce d'un extrait gratuit et de deux captures d'écran d'une application. Selon l'analyse de Fuites Infos, l'extrait publié compte environ 12 800 fiches de bénéficiaires et de membres de leur foyer, pour une population très âgée. Ces fiches portent sur l'identité, la date et le lieu de naissance, la situation familiale et la composition du foyer. Près de quatre fiches sur dix comportent un numéro de sécurité sociale.
Une partie des fiches contient aussi des consignes d'intervention rédigées librement. Elles mentionnent parfois des plans d'aide, des informations de santé, des numéros de téléphone ou la façon d'accéder au domicile. Les captures de l'application affichent également des adresses et des téléphones, qui ne figurent pas dans les champs de l'extrait. Le volume de 4,5 millions de lignes reste annoncé mais non vérifié, et le fichier complet serait proposé à la vente.
Pourquoi ces informations exposent les bénéficiaires
Les personnes concernées sont des bénéficiaires de l'aide à domicile, souvent très âgés, et leurs proches, dont des enfants rattachés aux foyers. Le numéro de sécurité sociale, associé au nom, à la date et au lieu de naissance, peut servir à usurper une identité ou à monter une fraude aux prestations sociales.
Ce contexte expose ces personnes aux escroqueries. Un appel ou une visite se réclamant de leur service d'aide à domicile, appuyé sur des détails réels de leur prise en charge, peut paraître crédible à une personne âgée. Lorsque la façon d'entrer au domicile est notée dans une fiche, le risque devient aussi physique.
À ce stade, l'ADMR n'a pas confirmé publiquement cette fuite de données, et le piratage présumé reste à établir.
Détails techniques :
- Volume annoncé : environ 4,5 millions de lignes, 1,8 Go
- Extrait publié : environ 12 800 fiches
- Numéro de sécurité sociale présent sur près de quatre fiches sur dix
- Consignes d'intervention en texte libre sur une partie des fiches
Données concernées :
- Nom, prénom et civilité
- Date et lieu de naissance, nationalité
- Numéro de sécurité sociale (NIR)
- Situation familiale et composition du foyer
- Données concernant des mineurs
- Identifiants internes
- Numéros de téléphone (dans les commentaires)
- Informations de santé, de handicap et d'aide sociale (dans les commentaires)
- Commentaires libres d'intervention
Mentions :
Statut Fuites Infos : Revendiquée