
DEKRA Automotive, société qui exploite en France les réseaux de contrôle technique DEKRA, Norisko et Autocontrol, a informé ses clients d'un incident de sécurité. Selon sa notification, il s'est produit le 20 octobre 2026 chez l'un de ses sous-traitants et a entraîné un accès non autorisé à certaines données personnelles liées à la réservation d'un contrôle technique sur le site dekra-norisko.fr.
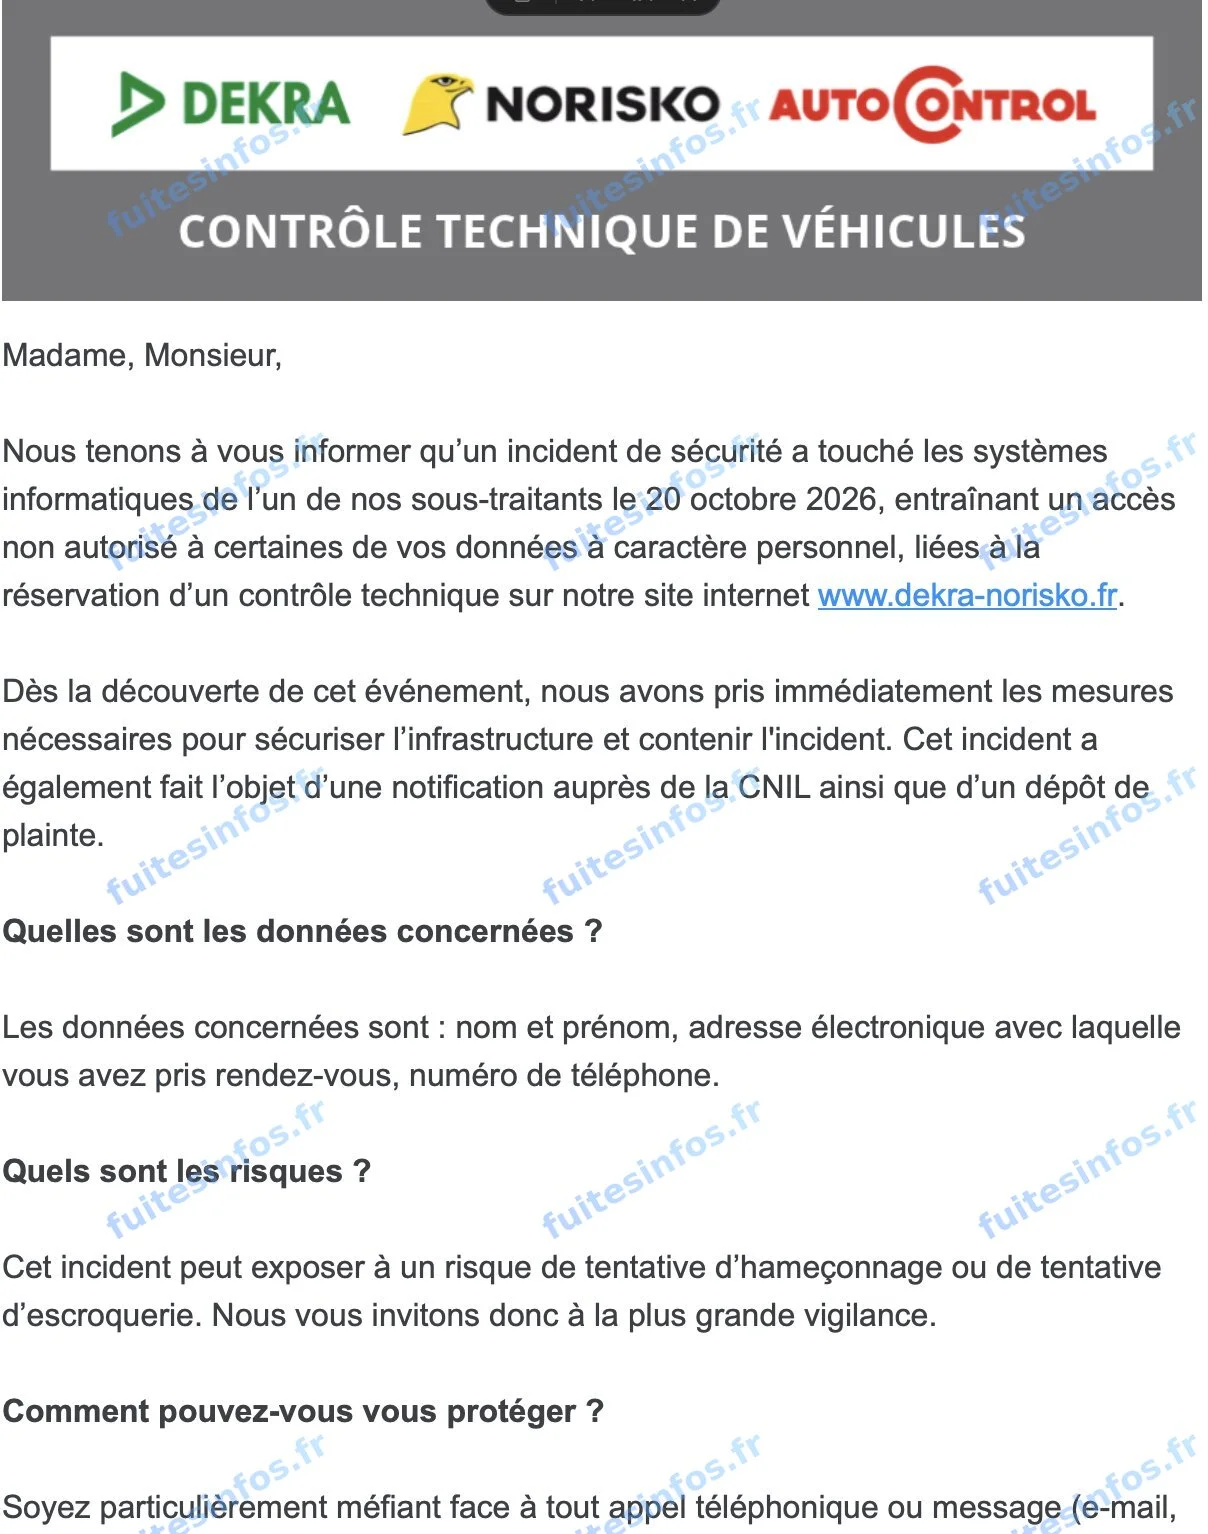
Notification adressée par DEKRA Automotive à ses clients.
Un sous-traitant de DEKRA Automotive touché le 20 octobre
La notification ne nomme pas le sous-traitant. Elle ne donne pas non plus le nombre de personnes concernées, ni la période des réservations visées. Sur son site, DEKRA Automotive annonce plus de 1 500 centres : ce chiffre décrit la taille du réseau et ne constitue pas un bilan de l'incident.
L'entreprise indique avoir pris les mesures nécessaires pour sécuriser l'infrastructure et contenir l'incident. Elle précise avoir notifié la CNIL et déposé plainte.
Nom, adresse électronique et téléphone des clients
DEKRA Automotive cite trois catégories de données : le nom et le prénom, l'adresse électronique utilisée pour prendre rendez-vous et le numéro de téléphone.
L'entreprise met en garde contre des tentatives d'hameçonnage ou d'escroquerie, et appelle à se méfier des appels et des messages. Rattachées à la réservation d'un contrôle technique, ces coordonnées peuvent rendre plus crédible un faux message ou un faux appel se présentant comme venant d'un centre.
Données concernées :
- Nom et prénom
- Adresse électronique utilisée pour prendre rendez-vous
- Numéro de téléphone
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise