
Les salariés de Lazeo, réseau français de centres de médecine esthétique et d'épilation au laser, sont concernés par une fuite de données revendiquée, publiée le 4 novembre 2026 sur un forum cybercriminel. Un acteur y présente une base des employés de l'enseigne, qu'il annonce à 708 employés et 67 photos de profil. Selon l'analyse de Fuites Infos, le fichier porte sur 706 personnes distinctes.
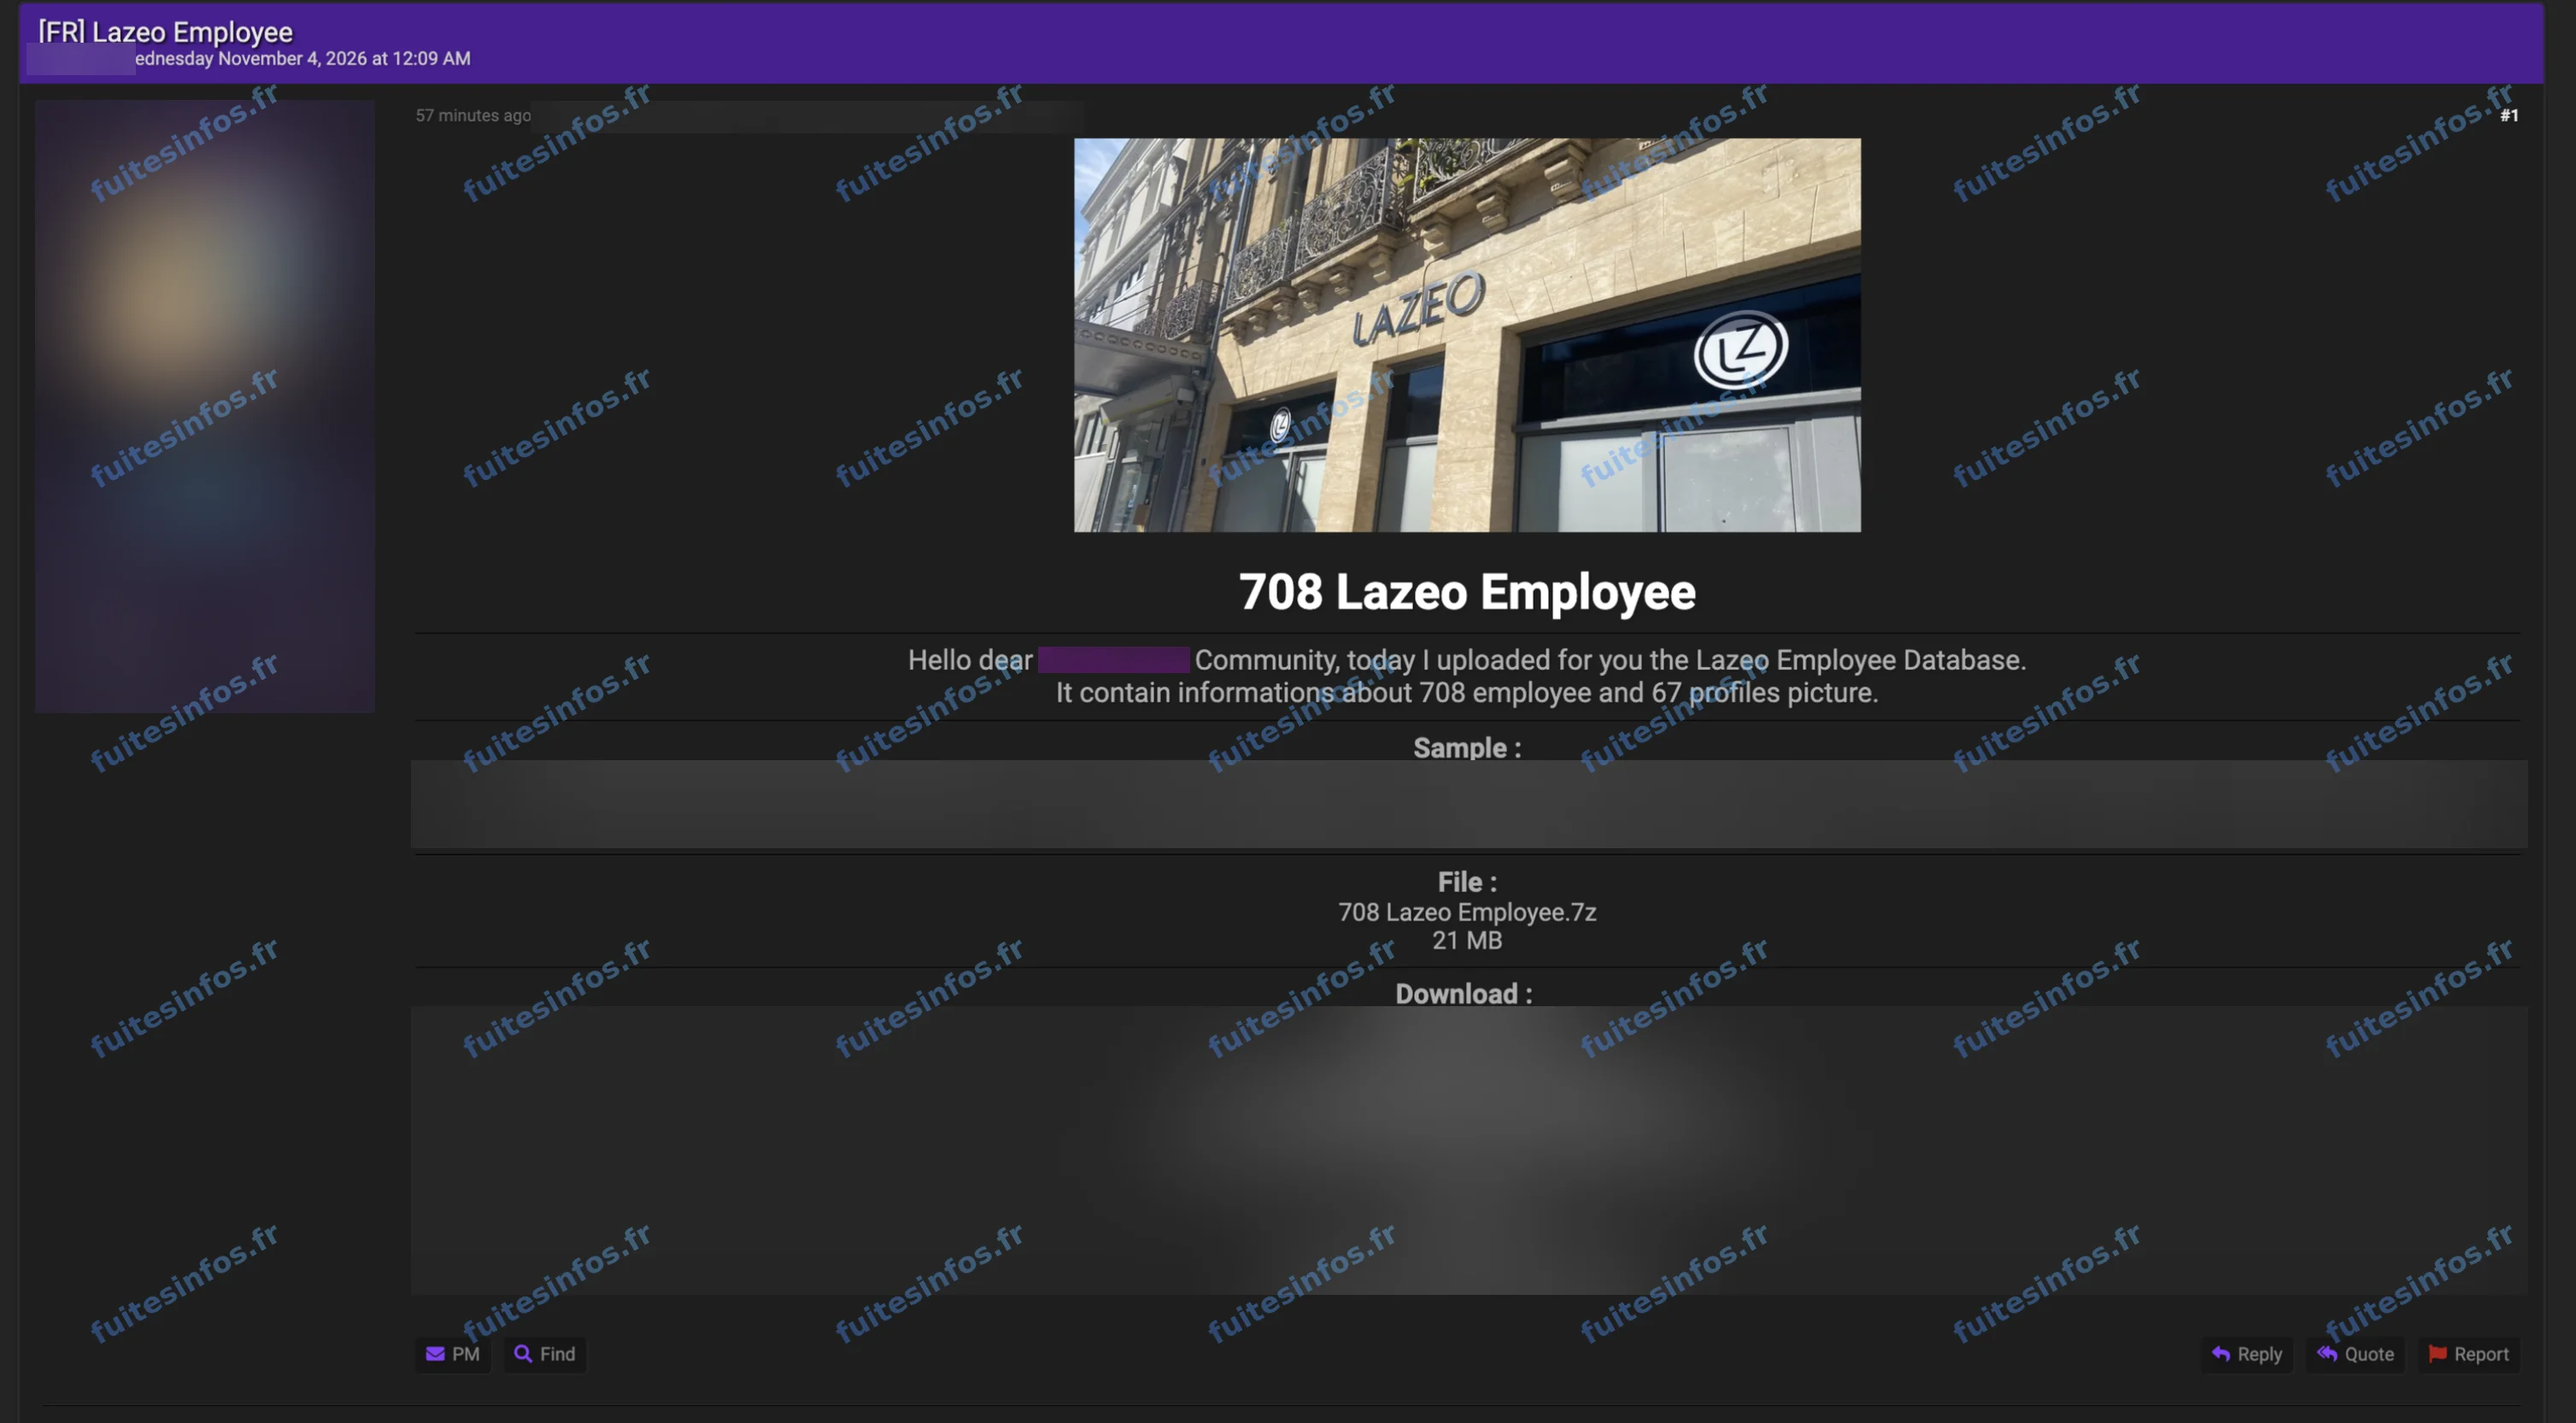
Annonce publiée le 4 novembre 2026 sur un forum cybercriminel.
Les employés de Lazeo, des centres au siège
Lazeo est rattaché à BS Groupe et annonce plus de 130 centres en France sur son site. Les personnes concernées ne sont pas ses clients, mais celles qui y travaillent. Elles sont rattachées à près de 150 centres et services du groupe. Tous les lieux indiqués sont situés en France.
Les fonctions vont des opératrices laser et des infirmières aux services du siège et à la direction. Aucune fiche ne concerne un patient.
Ce que contient le fichier attribué à Lazeo
Les fiches indiquent le nom, la civilité, l'adresse e-mail, la fonction et le centre ou le service d'affectation. Près des trois quarts des adresses e-mail sont des adresses personnelles. Moins d'une fiche sur dix porte un numéro de téléphone. Moins d'une fiche sur dix est accompagnée d'une image.
Les fiches ne contiennent ni mot de passe, ni coordonnée bancaire, ni donnée de paie, ni date de naissance, ni adresse postale. Ce fichier ne donne donc pas, à lui seul, accès à un compte ou à un moyen de paiement.
Pourquoi ces informations exposent les salariés de Lazeo
Le risque tient à l'association du nom, du poste et du lieu de travail. Elle permet d'écrire à un salarié un message crédible, se réclamant par exemple des ressources humaines ou de sa direction. Quand ce message arrive sur une adresse personnelle, il échappe aux protections de la messagerie de l'entreprise.
La présence des services du siège et de la direction peut aussi servir à usurper l'identité d'un responsable auprès d'un collègue. Le rattachement d'une personne nommée à un centre précis la rend enfin plus facile à localiser sur son lieu de travail.
Le fichier serait proposé au téléchargement sur le forum. À ce stade, ce piratage présumé n'a pas fait l'objet d'une confirmation publique de Lazeo.
Données concernées :
- Nom, prénom et civilité
- Adresse e-mail, personnelle ou professionnelle
- Numéro de téléphone, sur une minorité de fiches
- Fonction et centre ou service d'affectation
- Identifiant interne
- Image associée à la fiche, sur une minorité de fiches
Mentions :
Statut Fuites Infos : Revendiquée