
Les patients suivis à domicile par SOS Oxygène pourraient être concernés par une fuite de données annoncée le 10 novembre 2026. Selon la revendication, publiée sur un réseau social, une faille de contrôle d'accès dans une plateforme attribuée à l'entreprise exposerait plus de 15 171 lignes de données. SOS Oxygène n'a pas confirmé l'incident à ce stade.
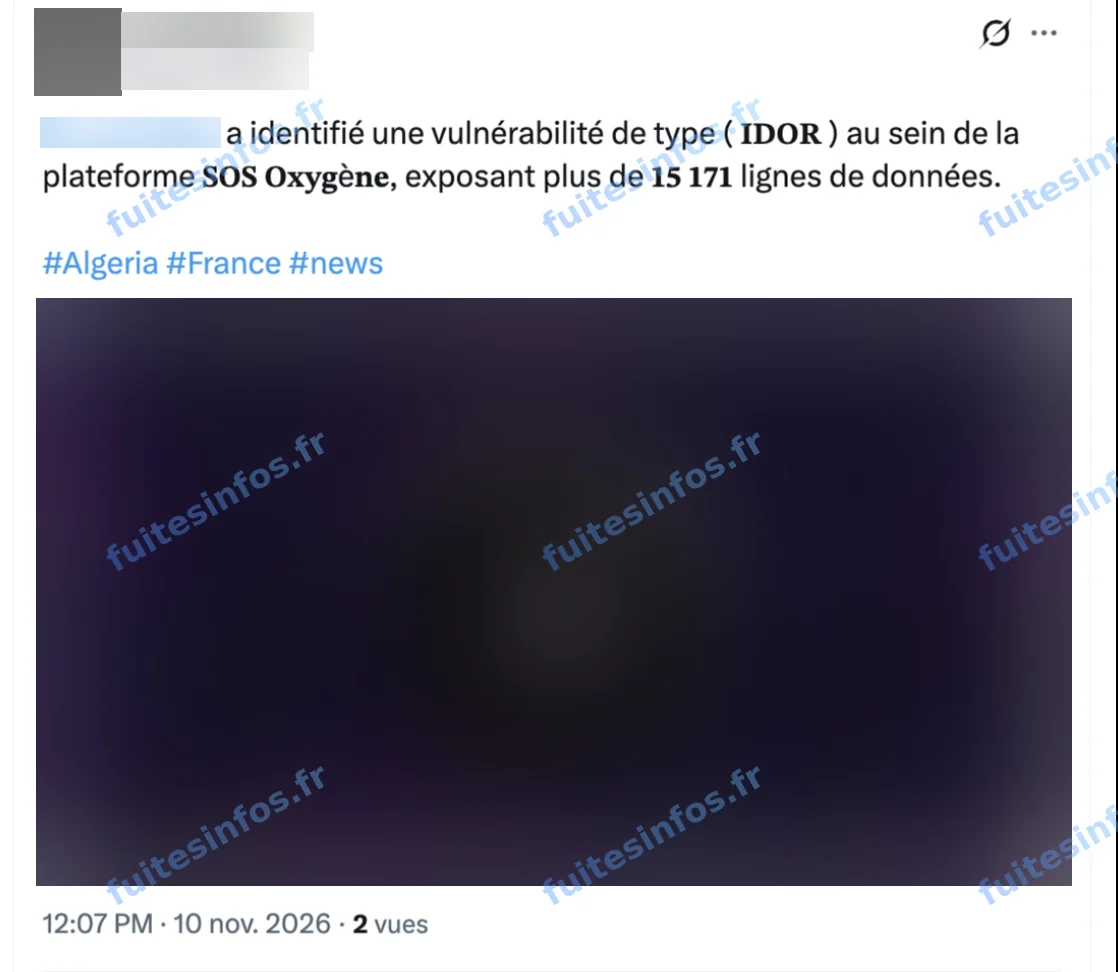
Publication du 10 novembre 2026, pseudonyme et extrait de données masqués.
Des patients de SOS Oxygène au cœur de l'annonce
SOS Oxygène est un prestataire français de santé à domicile. L'entreprise accompagne des patients en oxygénothérapie, en assistance respiratoire et en maintien à domicile, souvent sur de longues durées. Les personnes visées par cette annonce ne seraient donc pas de simples clients d'un site marchand, mais des patients dont la prise en charge médicale passe par ce prestataire.
D'après le message, le pirate aurait profité d'une faille permettant d'accéder à des fiches qui ne lui étaient pas destinées. L'image jointe à la publication montre quelques fiches de patients, partiellement floutées, avec des codes postaux du Var.
Ce que contiendraient les fiches de patients
Les fiches visibles porteraient sur l'identité des patients (nom, prénom, civilité), leur date de naissance, leurs coordonnées (adresse électronique, téléphone) et leur adresse postale. Des commentaires y citent également des organismes complémentaires, c'est-à-dire la mutuelle des patients.
Le volume annoncé n'est pas étayé par cette image, qui ne montre qu'une poignée de fiches. Le chiffre de 15 171 est exprimé en lignes et ne correspond pas forcément au nombre de personnes. Aucune mise en vente n'est annoncée.
Le rattachement à un prestataire de santé rend ces informations sensibles. Réunies, l'identité, la date de naissance et l'adresse d'une personne facilitent l'usurpation d'identité. Des patients joignables par téléphone ou par courriel pourraient aussi recevoir des appels ou des messages frauduleux se présentant comme leur prestataire de santé ou leur mutuelle.
SOS Oxygène avait déjà fait l'objet d'une annonce distincte de fuite de données, par un autre acteur, en janvier 2026. Rien n'indique à ce stade que les deux affaires portent sur le même système.
Données concernées :
- Identité (nom, prénom, civilité, sexe)
- Date de naissance
- Adresse électronique
- Numéro de téléphone
- Adresse postale, code postal et ville
- Identifiants internes
- Commentaires libres
- Données de santé, par rattachement au prestataire
Mentions :
Statut Fuites Infos : Revendiquée