
Les salons de coiffure, instituts de beauté et praticiens du bien-être référencés sur Planity sont au cœur d'une nouvelle fuite de données annoncée le 11 novembre 2026. Sur un forum cybercriminel, un acteur affirme détenir une base de 423 856 lignes issue de planity.com et en montre un extrait de 50 lignes. Cette fois, ce ne sont pas les clients qui réservent leurs rendez-vous qui seraient concernés, mais les établissements eux-mêmes.
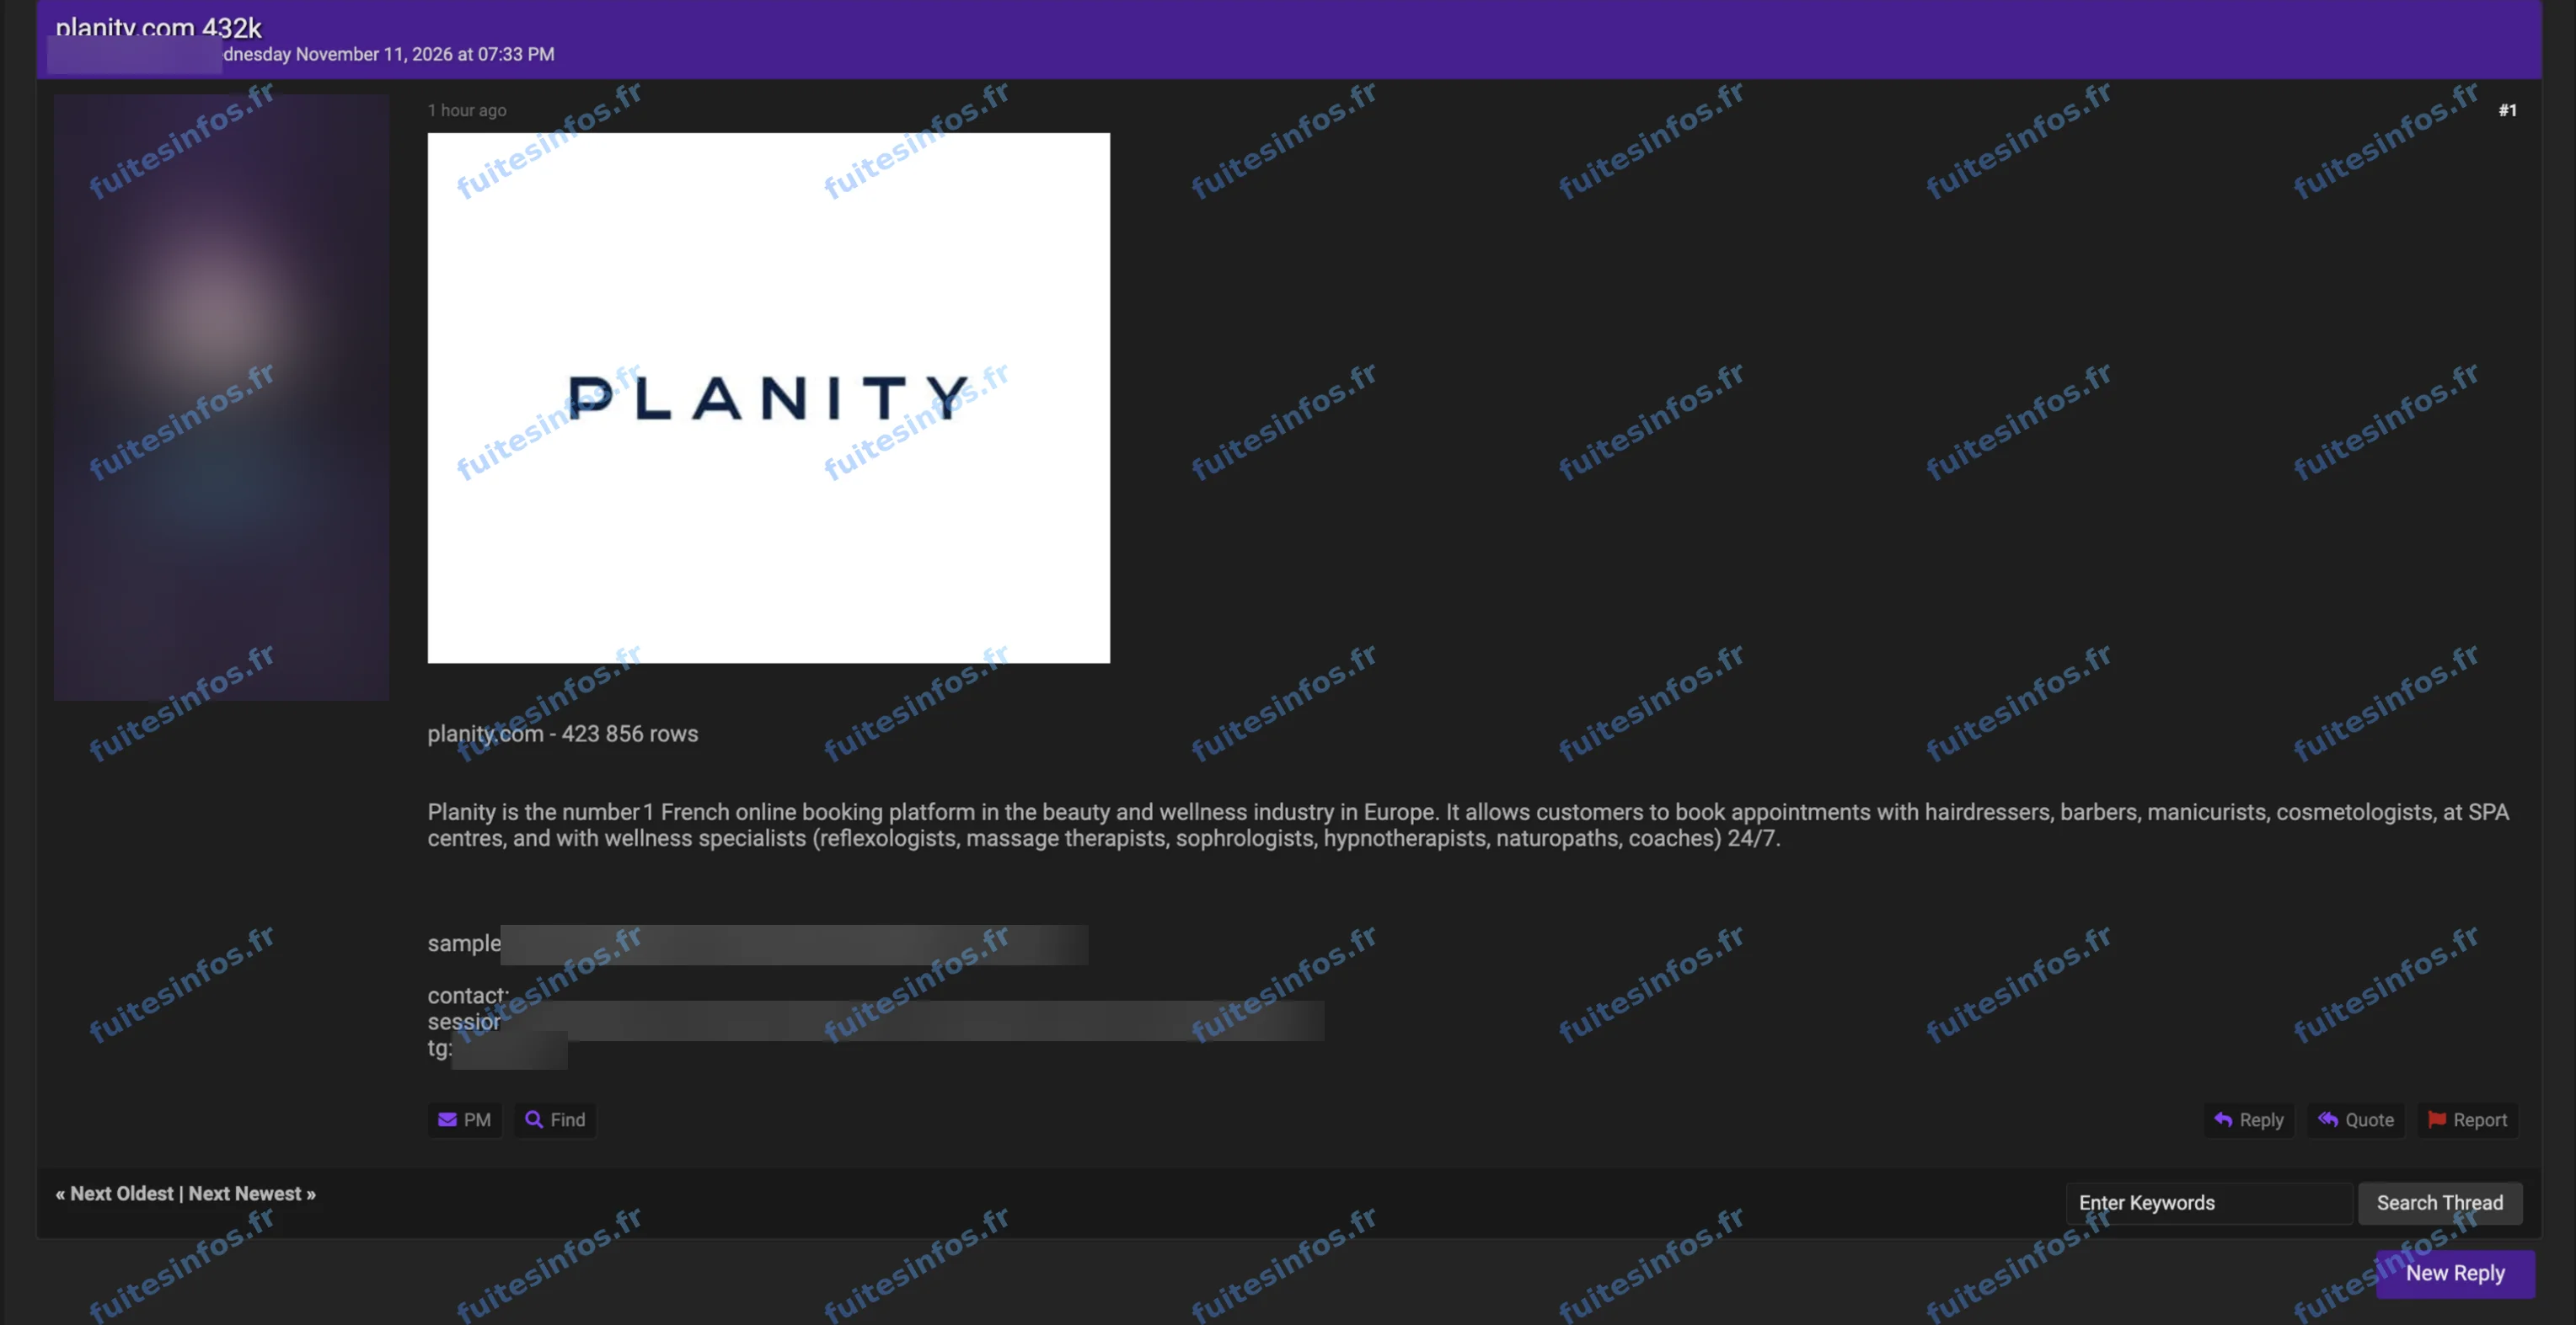
Annonce publiée le 11 novembre 2026, pseudonyme, contacts et liens masqués.
Les établissements partenaires de Planity en première ligne
Planity est une plateforme française de réservation en ligne qui édite aussi un logiciel de gestion pour les salons de coiffure, les instituts de beauté et les professionnels du bien-être. D'après la revendication, le reste de la base ne serait accessible que par contact privé avec son auteur, qui la présente sous deux volumes différents (423 856 lignes dans le texte, 432 000 dans le titre de l'annonce).
Selon l'analyse de Fuites Infos, l'extrait ne porte pas sur les clients particuliers de la plateforme mais sur des fiches d'établissements professionnels situés en France, en Allemagne et en Belgique. On y trouve le nom de l'établissement, son adresse et sa position géographique, un numéro de téléphone pour près de la moitié des fiches et un numéro SIRET pour quelques-unes, ainsi que des informations de gestion propres à la plateforme. Une partie des établissements porte le prénom et le nom du praticien qui l'exploite, ce qui concerne directement des indépendants. L'extrait ne contient ni adresse électronique, ni mot de passe, ni donnée bancaire, et ce constat ne vaut que pour ces 50 lignes : le contenu du reste du fichier n'est pas connu.
Pourquoi ce piratage présumé concerne les professionnels
Ce qui rend ce fichier sensible, c'est la réunion des coordonnées des établissements et d'informations de gestion propres à la plateforme : un fraudeur qui connaît ces détails peut appeler le gérant en se faisant passer pour son éditeur de logiciel, pour obtenir un accès à son compte professionnel ou lui faire régler une fausse facture. Les praticiens qui exercent sous leur propre nom voient en plus leur identité associée à leurs coordonnées.
Planity avait déjà fait l'objet de deux annonces de ce type en 2026, en juillet puis en septembre, qui portaient sur des fichiers de clients particuliers. Celle-ci s'en distinguerait par sa nature. À ce stade, Planity n'a pas confirmé publiquement cette nouvelle fuite.
Données concernées :
- Nom de l'établissement, parfois prénom et nom du praticien
- Adresse postale, ville, code postal et pays
- Position géographique de l'établissement
- Numéro de téléphone
- Numéro SIRET
- Données professionnelles et identifiants internes à la plateforme
Mentions :
Statut Fuites Infos : Revendiquée