

Bureau Vallée a informé ses clients par courriel de deux incidents de sécurité survenus chez le prestataire chargé de l'hébergement et de l'exploitation de ses logiciels de caisse et de gestion. Selon l'enseigne, le second, de portée plus importante, a permis à une personne non autorisée d'accéder aux bases de données et aux fichiers hébergés par ce prestataire, avec une extraction plus étendue de données clients. Le courriel, dans la version consultée, ne chiffre aucun volume, ne donne aucune date et ne nomme pas le prestataire.
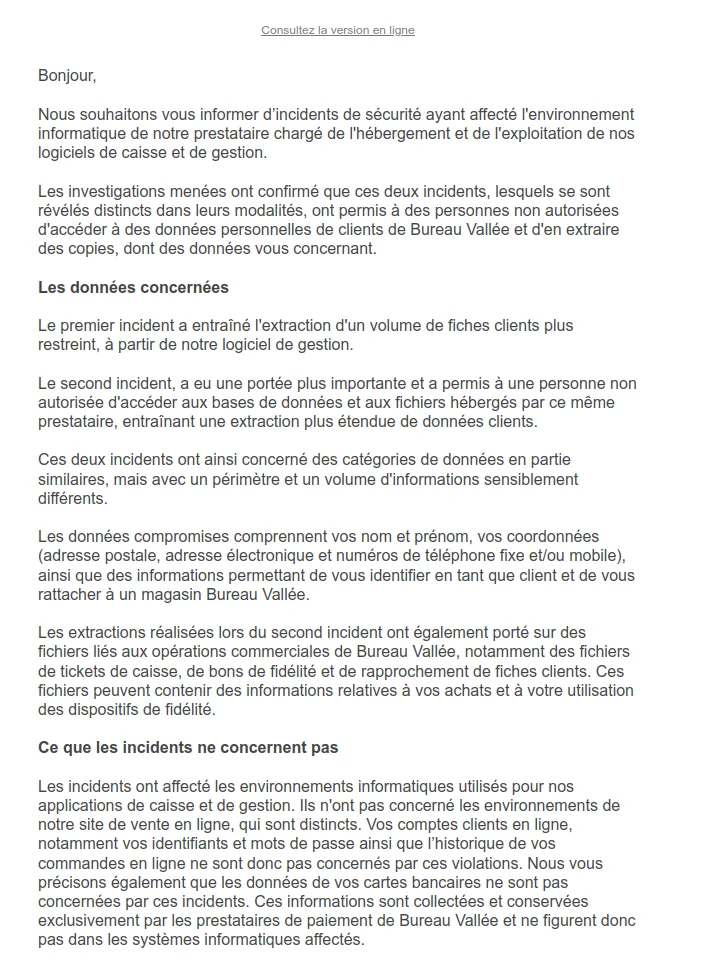
Courriel de Bureau Vallée à ses clients, dans la version consultée.
Ce que l'enseigne déclare
Pour ces incidents, Bureau Vallée cite le nom et le prénom, les coordonnées (adresse postale, adresse e-mail, téléphone) et les informations qui rattachent le client à un magasin. Les extractions du second incident ont aussi porté, notamment, sur des fichiers de tickets de caisse, de bons de fidélité et de rapprochement de fiches clients, qui peuvent contenir des informations sur les achats et l'utilisation des dispositifs de fidélité. L'enseigne indique que son site de vente en ligne, les identifiants et mots de passe des comptes en ligne, l'historique des commandes en ligne et les cartes bancaires ne sont pas concernés.
La mise en vente du 21 août
Le 21 août 2026, un acteur a mis en vente sur un forum cybercriminel ce qu'il présentait comme la base clients du réseau, avec un extrait public de 10 000 lignes. Il annonçait 13,7 millions d'enregistrements bruts. Il en annonçait environ 4,8 millions une fois les doublons retirés. L'enseigne ne reprend aucun de ces chiffres. Selon l'analyse de Fuites Infos, cette publication correspond au second incident par la nature des données, mais le courriel ne la cite pas et ce rattachement reste une déduction.
Les clients professionnels sont majoritaires dans l'extrait diffusé, qui porte aussi la date du dernier achat, les consentements marketing, la raison sociale et le numéro SIRET. D'après la revendication, les données proviendraient d'exports quotidiens produits pour chaque magasin par coQliQo, éditeur d'une solution de commerce unifié utilisée par le réseau. L'auteur affirme également avoir exploité une faille d'injection SQL chez cet éditeur et disposer encore d'un accès. Que coQliQo soit le prestataire visé par le courriel n'est pas établi, et aucune communication de sa part n'a été identifiée.
Détails techniques :
- 13,7 millions d'enregistrements bruts annoncés par l'acteur
- Environ 4,8 millions annoncés par l'acteur après retrait des doublons
- Extrait public de 10 000 lignes, majoritairement des clients professionnels
- Accès aux bases de données et aux fichiers hébergés, selon l'enseigne
- Rattachement de la mise en vente au second incident déduit, non cité par le courriel
Données concernées :
- Nom et prénom
- Adresse email et numéro de téléphone
- Adresse postale et rattachement à un magasin
- Identifiant interne et fiche client
- Fichiers de tickets de caisse, de bons de fidélité et de rapprochement de fiches clients, selon l'enseigne
- Données de fidélité, date du dernier achat et consentements marketing, dans l'extrait
- Raison sociale et numéro SIRET, dans l'extrait
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise