
Bureau Vallée a informé ses clients par courriel de deux incidents de sécurité survenus chez le prestataire chargé de l'hébergement et de l'exploitation de ses logiciels de caisse et de gestion. Selon l'enseigne, le premier a entraîné l'extraction d'un volume plus restreint de fiches clients, à partir de son logiciel de gestion. Le courriel, dans la version consultée, ne chiffre aucun volume, ne donne aucune date et ne nomme pas le prestataire.
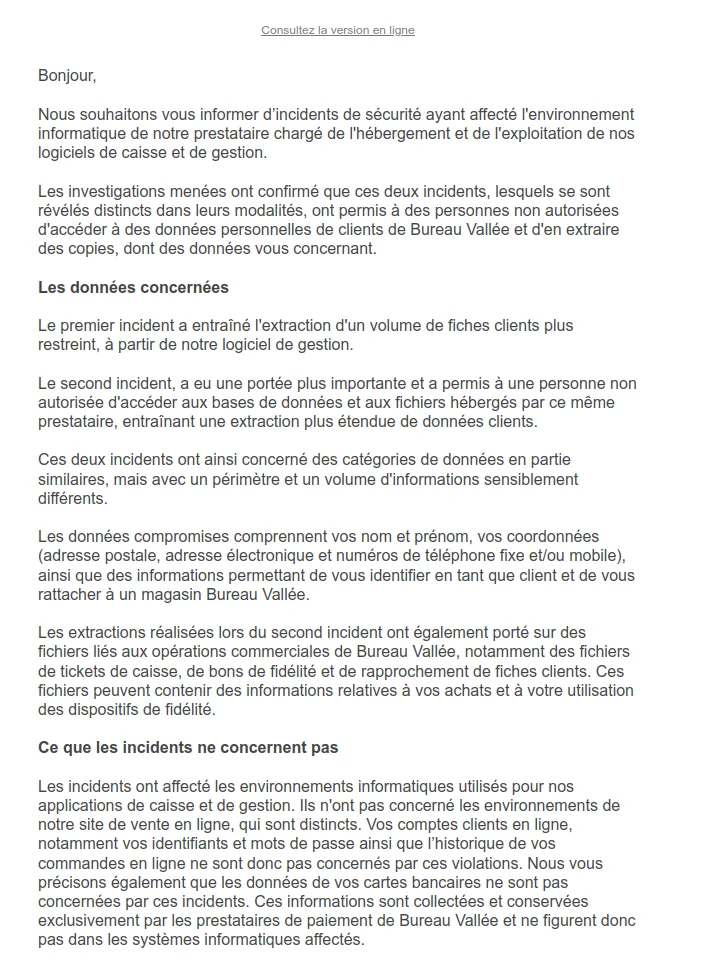
Courriel de Bureau Vallée à ses clients, dans la version consultée.
Ce que l'enseigne déclare
Pour ces incidents, Bureau Vallée cite le nom et le prénom, les coordonnées (adresse postale, adresse e-mail, téléphone) et les informations qui rattachent le client à un magasin. L'enseigne indique que son site de vente en ligne, les identifiants et mots de passe des comptes en ligne, l'historique des commandes en ligne et les cartes bancaires ne sont pas concernés. Le second incident, de portée plus importante selon elle, fait l'objet d'un article distinct.
Le fichier diffusé le 9 août
Le 9 août 2026, un acteur a diffusé gratuitement sur un forum cybercriminel un fichier de comptes clients, en désignant le domaine bureau-vallee.fr comme cible et en situant l'événement au 7 juillet 2026. Il dit avoir perdu son accès après environ 55 000 fiches. Selon l'analyse de Fuites Infos, cette publication correspond au premier incident par sa nature et son ampleur, mais le courriel ne la cite pas et ce rattachement reste une déduction.
Le fichier compte environ 56 000 comptes clients. Plus de la moitié sont des comptes professionnels, dont le nom est souvent celui d'une société. Il porte sur environ 22 000 personnes nommées. Il contient aussi les adresses de facturation et de livraison, les identifiants d'entreprise des comptes professionnels et des informations de relation commerciale. Les champs prévus pour les coordonnées bancaires y sont vides.
Détails techniques :
- Environ 56 000 comptes clients dans le fichier
- Environ 22 000 personnes nommées
- Plus de la moitié de comptes professionnels
- Volume non chiffré par l'enseigne
- Rattachement du fichier au premier incident déduit, non cité par le courriel
Données concernées :
- Nom et prénom, date de naissance
- Adresse email et numéro de téléphone
- Adresse postale, adresses de facturation et de livraison
- Rattachement à un magasin, selon l'enseigne
- Identifiant interne et fiche client
- SIRET, SIREN et identifiant fiscal des comptes professionnels
- Consentements, paramètres de compte et de facturation
- Montants et champs libres
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise