

Des clients ayant commandé chez Bati-Avenue via Amazon ou ManoMano sont concernés par une fuite de données survenue chez Shipup, le prestataire qui assure le suivi de certaines livraisons de l'enseigne. Leur nom, leur prénom et leur numéro de téléphone figurent parmi les informations susceptibles d'avoir été consultées par un tiers non autorisé.
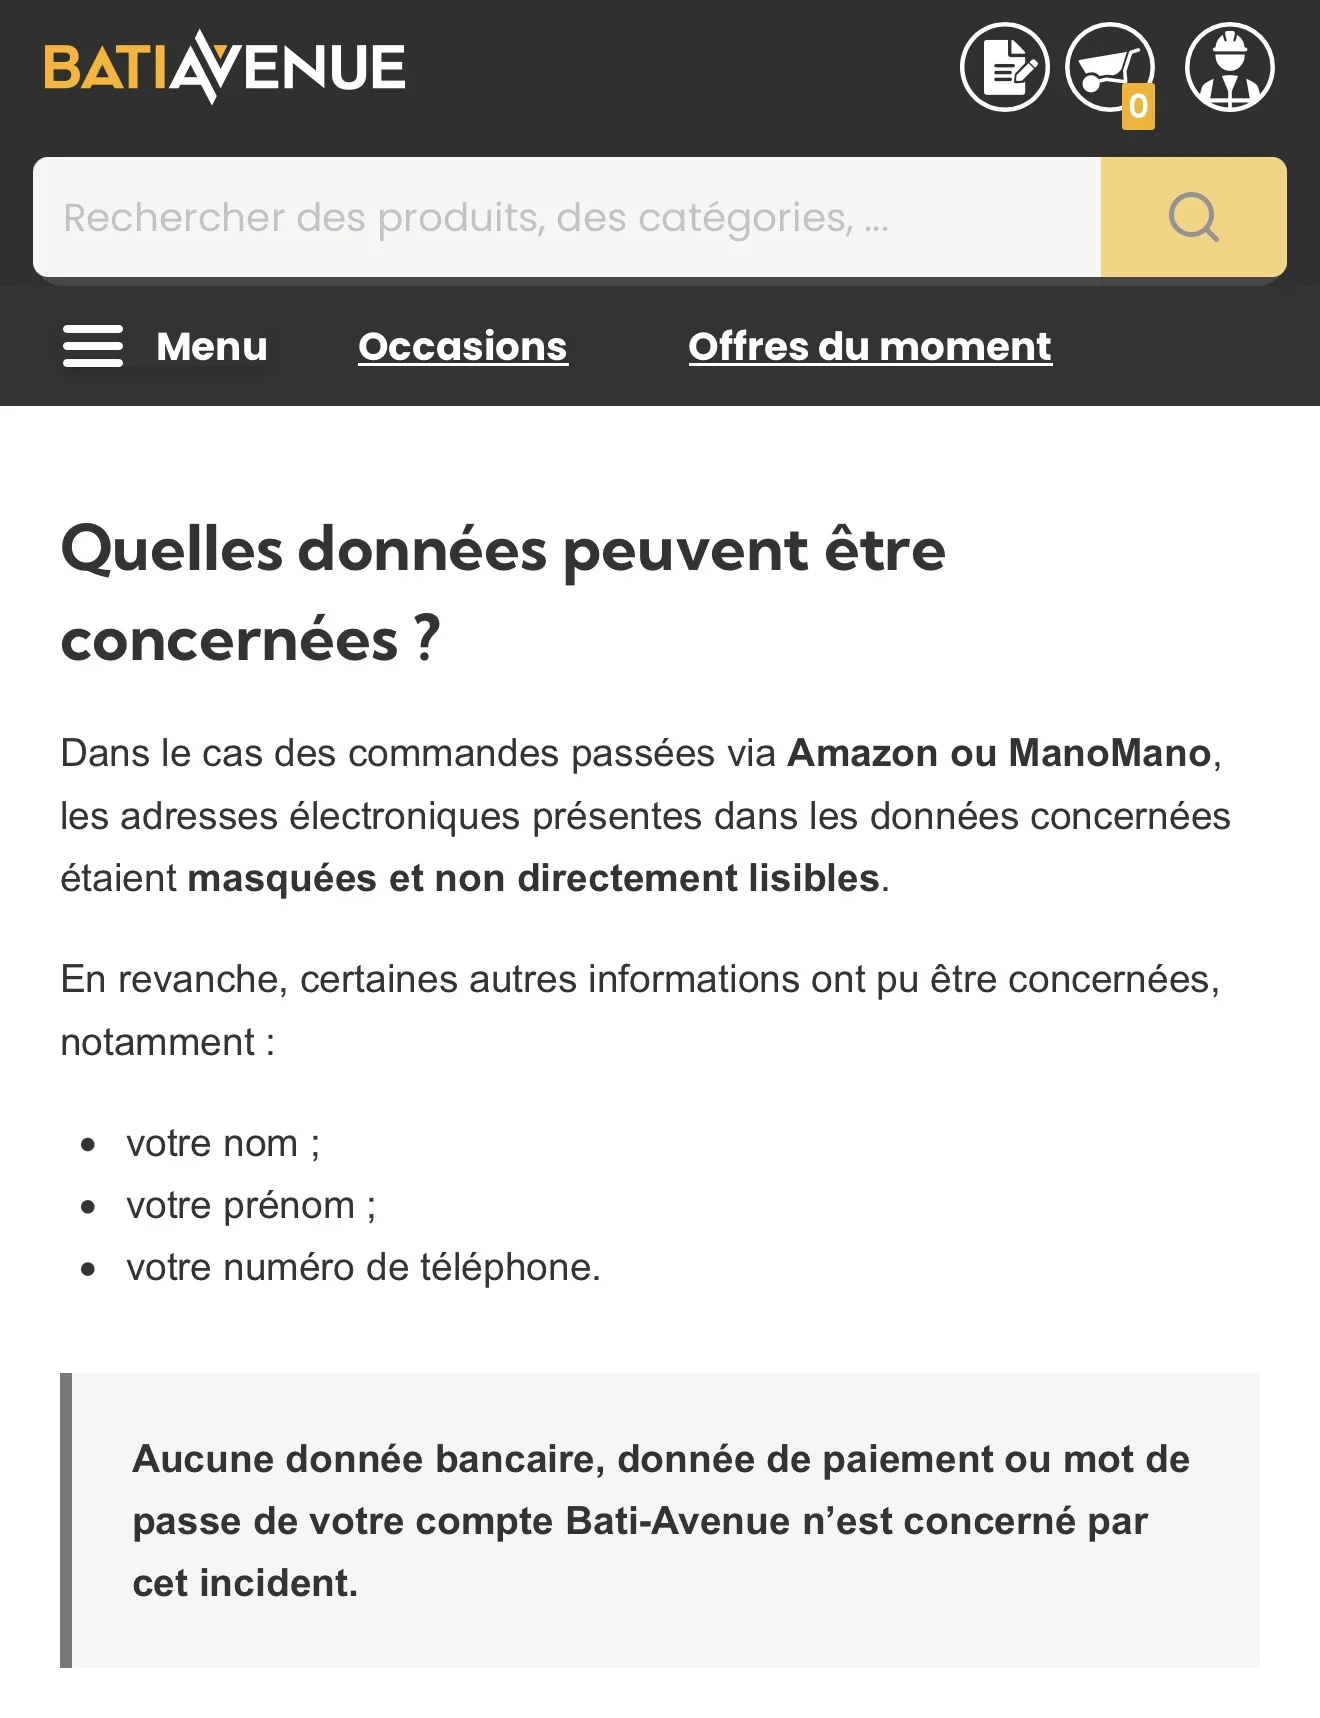
Extrait de la page d'information de Bati-Avenue, relayée le 6 octobre 2026.
Ce que Bati-Avenue dit de l'incident
Bati-Avenue, site français de vente en ligne de matériel et d'outillage pour les professionnels du bâtiment, basé en Vendée et rattaché au groupe Dubreuil, a publié à l'attention de ses clients une information sur cet incident de sécurité. Selon le média Cyberattaque.org, qui a relayé cette communication, l'entreprise y confirme être concernée par la cyberattaque ayant touché Shipup, son prestataire chargé du suivi de certaines livraisons.
L'incident porte sur des clients ayant commandé auprès de Bati-Avenue par l'intermédiaire des places de marché Amazon ou ManoMano. Certaines données transmises à Shipup pour suivre les colis ont pu être consultées. D'après l'information publiée par l'enseigne, il s'agit notamment du nom, du prénom et du numéro de téléphone. Pour ces commandes, les adresses électroniques présentes dans les données étaient, selon l'entreprise, masquées et non directement lisibles.
Bati-Avenue précise qu'aucune donnée bancaire, aucune donnée de paiement et aucun mot de passe de compte Bati-Avenue n'est concerné. Selon l'article, l'entreprise a engagé des vérifications avec Shipup pour identifier précisément les personnes et les informations touchées, suit les mesures correctives de son prestataire et a notifié la CNIL. Ni l'extrait de sa page ni l'article ne mentionnent le nombre de clients concernés ou la période d'accès.
Bati-Avenue, nouvelle enseigne liée au piratage de Shipup
Shipup est une plateforme française de suivi des commandes et de notifications de livraison utilisée par de nombreux sites marchands. Easypara et Aroma-Zone l'avaient déjà nommée dans les messages adressés à leurs clients, la notification d'Easypara attribuant la compromission à une vulnérabilité de l'outil d'analyse Metabase. D'autres enseignes, dont Micromania, Printemps, Citadium, Carrefour et Hespéride, ont signalé un incident du même type chez un prestataire de suivi des livraisons qu'elles ne nomment pas.
Pour les clients de Bati-Avenue, le risque tient surtout au prétexte de la livraison. Un nom exact associé à un numéro de téléphone et à une commande récente de matériel rend crédible un SMS évoquant un colis bloqué, des frais de port à régler ou une livraison à reprogrammer, au nom de l'enseigne, d'une place de marché ou d'un transporteur.
Données concernées :
- Nom et prénom
- Numéro de téléphone
- Adresses électroniques des commandes Amazon et ManoMano, déclarées masquées et non directement lisibles
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise