

Quelque 7 700 clients d'Hespéride ont reçu un courriel les informant que leurs coordonnées avaient pu être consultées ou extraites lors du piratage d'un prestataire de la marque. Nom, prénom, adresse e-mail, numéro de téléphone et, dans certains cas, adresse postale sont concernés.
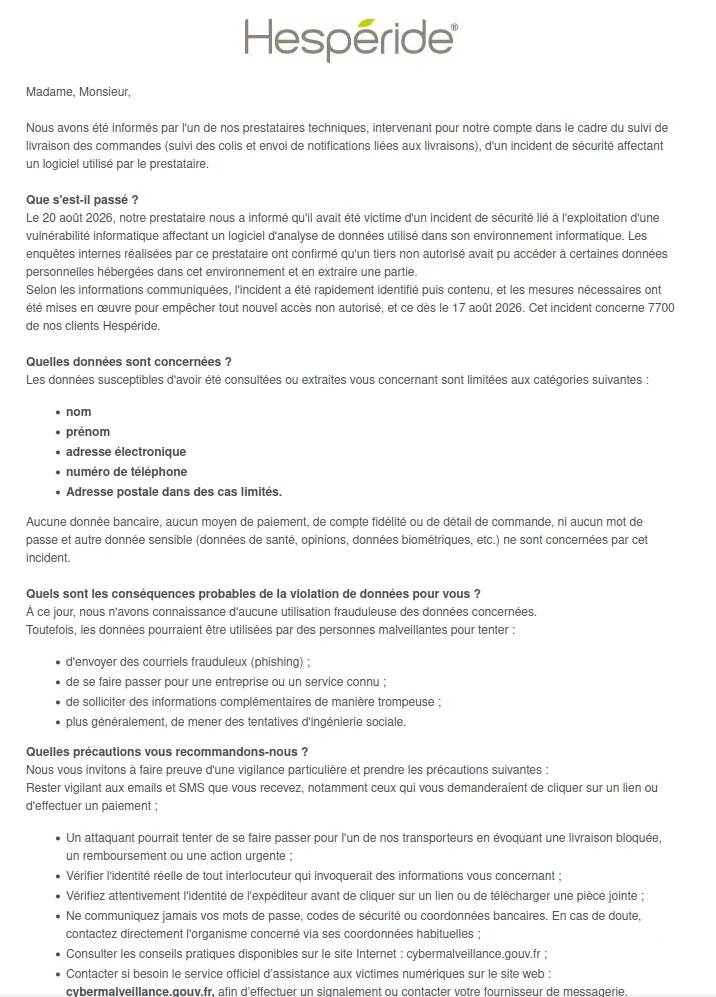
Ce qu'Hespéride a écrit à ses clients
Hespéride, marque française de mobilier de jardin, explique que l'incident ne s'est pas produit dans ses propres systèmes, mais chez l'un de ses prestataires techniques. Celui-ci intervient pour son compte dans le suivi des colis et l'envoi des notifications liées aux livraisons, ce qui explique qu'il détenait les coordonnées des clients.
Selon le courriel, ce prestataire a prévenu Hespéride le 20 août 2026. Une vulnérabilité d'un logiciel d'analytique utilisé dans son environnement informatique a été exploitée, et un tiers non autorisé a pu accéder à certaines données personnelles hébergées dans cet environnement, puis en extraire une partie. D'après les informations transmises par le prestataire, l'accès a été bloqué dès le 17 août 2026.
La marque chiffre à 7 700 le nombre de ses clients concernés. Pour l'adresse postale, elle précise qu'elle n'est touchée que dans des cas limités, sans en donner le nombre.
Ce qui n'est pas concerné, selon la marque
Hespéride indique qu'aucune donnée bancaire, aucun moyen de paiement, aucun compte fidélité, aucun détail de commande ni aucun mot de passe n'est concerné par cette cyberattaque.
Le risque est ailleurs. Un nom associé à une adresse e-mail et à un numéro de téléphone, chez des personnes qui attendaient la livraison d'un meuble de jardin, permet de rédiger des messages frauduleux crédibles : faux avis de colis bloqué, frais de réexpédition à régler, remboursement à valider. Hespéride met elle-même en garde contre des messages se faisant passer pour l'un de ses transporteurs.
Un scénario déjà vu chez d'autres enseignes
Hespéride ne nomme pas son prestataire. Les dates du 17 et du 20 août 2026 et la description de l'outil correspondent toutefois à celles des notifications envoyées par d'autres enseignes françaises, Easypara, Micromania, Aroma-Zone, Printemps, Citadium et Carrefour, après la compromission d'un prestataire de notifications de livraison. Il s'agirait du même incident, ce que la marque ne confirme pas.
Données concernées :
- Nom et prénom
- Adresse e-mail
- Numéro de téléphone
- Adresse postale (dans des cas limités)
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise