

Les clients de PRO&Cie qui ont un compte sur le site de l'enseigne sont concernés par une fuite de données. Dans un courriel daté du 6 octobre 2026, le distributeur d'électroménager et de multimédia les informe que son site procie.com a été la cible d'une cyberattaque, et que leurs coordonnées font partie des informations auxquelles l'attaquant a eu accès.
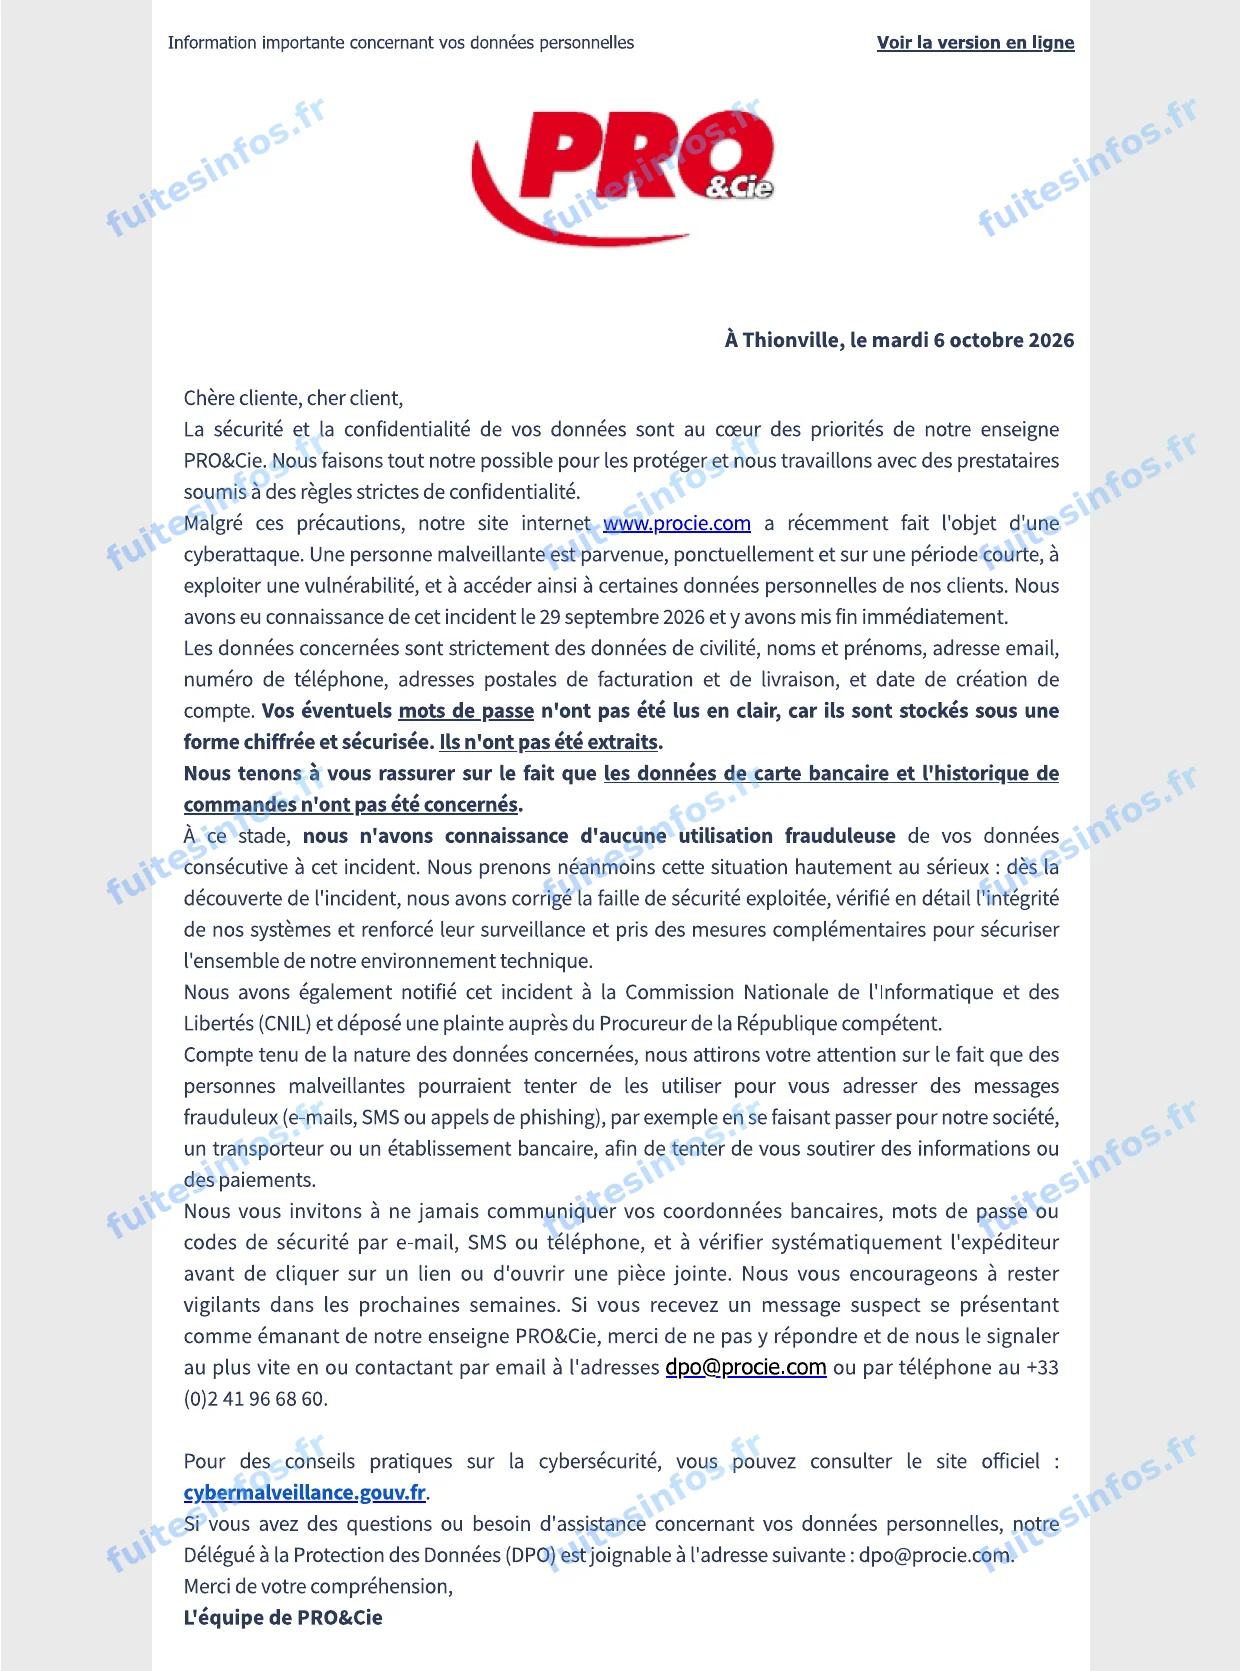
Courriel adressé par PRO&Cie à ses clients le 6 octobre 2026.
PRO&Cie est une enseigne française d'électroménager et de multimédia, qui vend à travers un réseau de magasins et un site marchand. Ce site est exploité par la société Centrale Pro, installée à Thionville, en Moselle.
Ce que la cyberattaque de PRO&Cie a exposé
Selon l'enseigne, une personne malveillante est parvenue, « ponctuellement et sur une période courte », à exploiter une vulnérabilité du site et à accéder à certaines données personnelles de ses clients. PRO&Cie indique avoir eu connaissance de l'incident le 29 septembre 2026 et y avoir mis fin immédiatement.
Les informations concernées sont celles qui décrivent le client et permettent de le joindre : sa civilité, son nom et son prénom, son adresse e-mail, son numéro de téléphone, ses adresses de facturation et de livraison, ainsi que la date de création de son compte.
L'enseigne apporte plusieurs précisions. Les mots de passe, conservés sous une forme chiffrée, n'ont pas été extraits. Les données de carte bancaire et l'historique des commandes ne sont pas concernés. PRO&Cie ne communique en revanche pas le nombre de clients touchés.
Pourquoi les clients de PRO&Cie doivent se méfier des faux messages
Réunies, ces coordonnées permettent de contacter un client par courriel, par SMS ou par téléphone, en sachant qu'il achète chez PRO&Cie et où il se fait livrer. Un escroc peut s'en servir pour se faire passer pour l'enseigne, pour un transporteur annonçant une livraison ou pour une banque, et tenter d'obtenir des informations personnelles ou un paiement. C'est précisément le risque contre lequel PRO&Cie met ses clients en garde dans son courriel.
L'enseigne dit avoir corrigé la faille exploitée, notifié l'incident à la CNIL et déposé plainte.
Données concernées :
- Civilité, nom et prénom
- Adresse e-mail
- Numéro de téléphone
- Adresses postales de facturation et de livraison
- Date de création du compte client
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise