

Les clients titulaires d'un compte sur la boutique en ligne Aqua Store viennent de recevoir un courriel les informant d'une cyberattaque contre le site. Selon l'enseigne, spécialisée dans le matériel pour aquarium et bassin, un acteur malveillant a accédé à sa base de données clients et en a extrait les données.
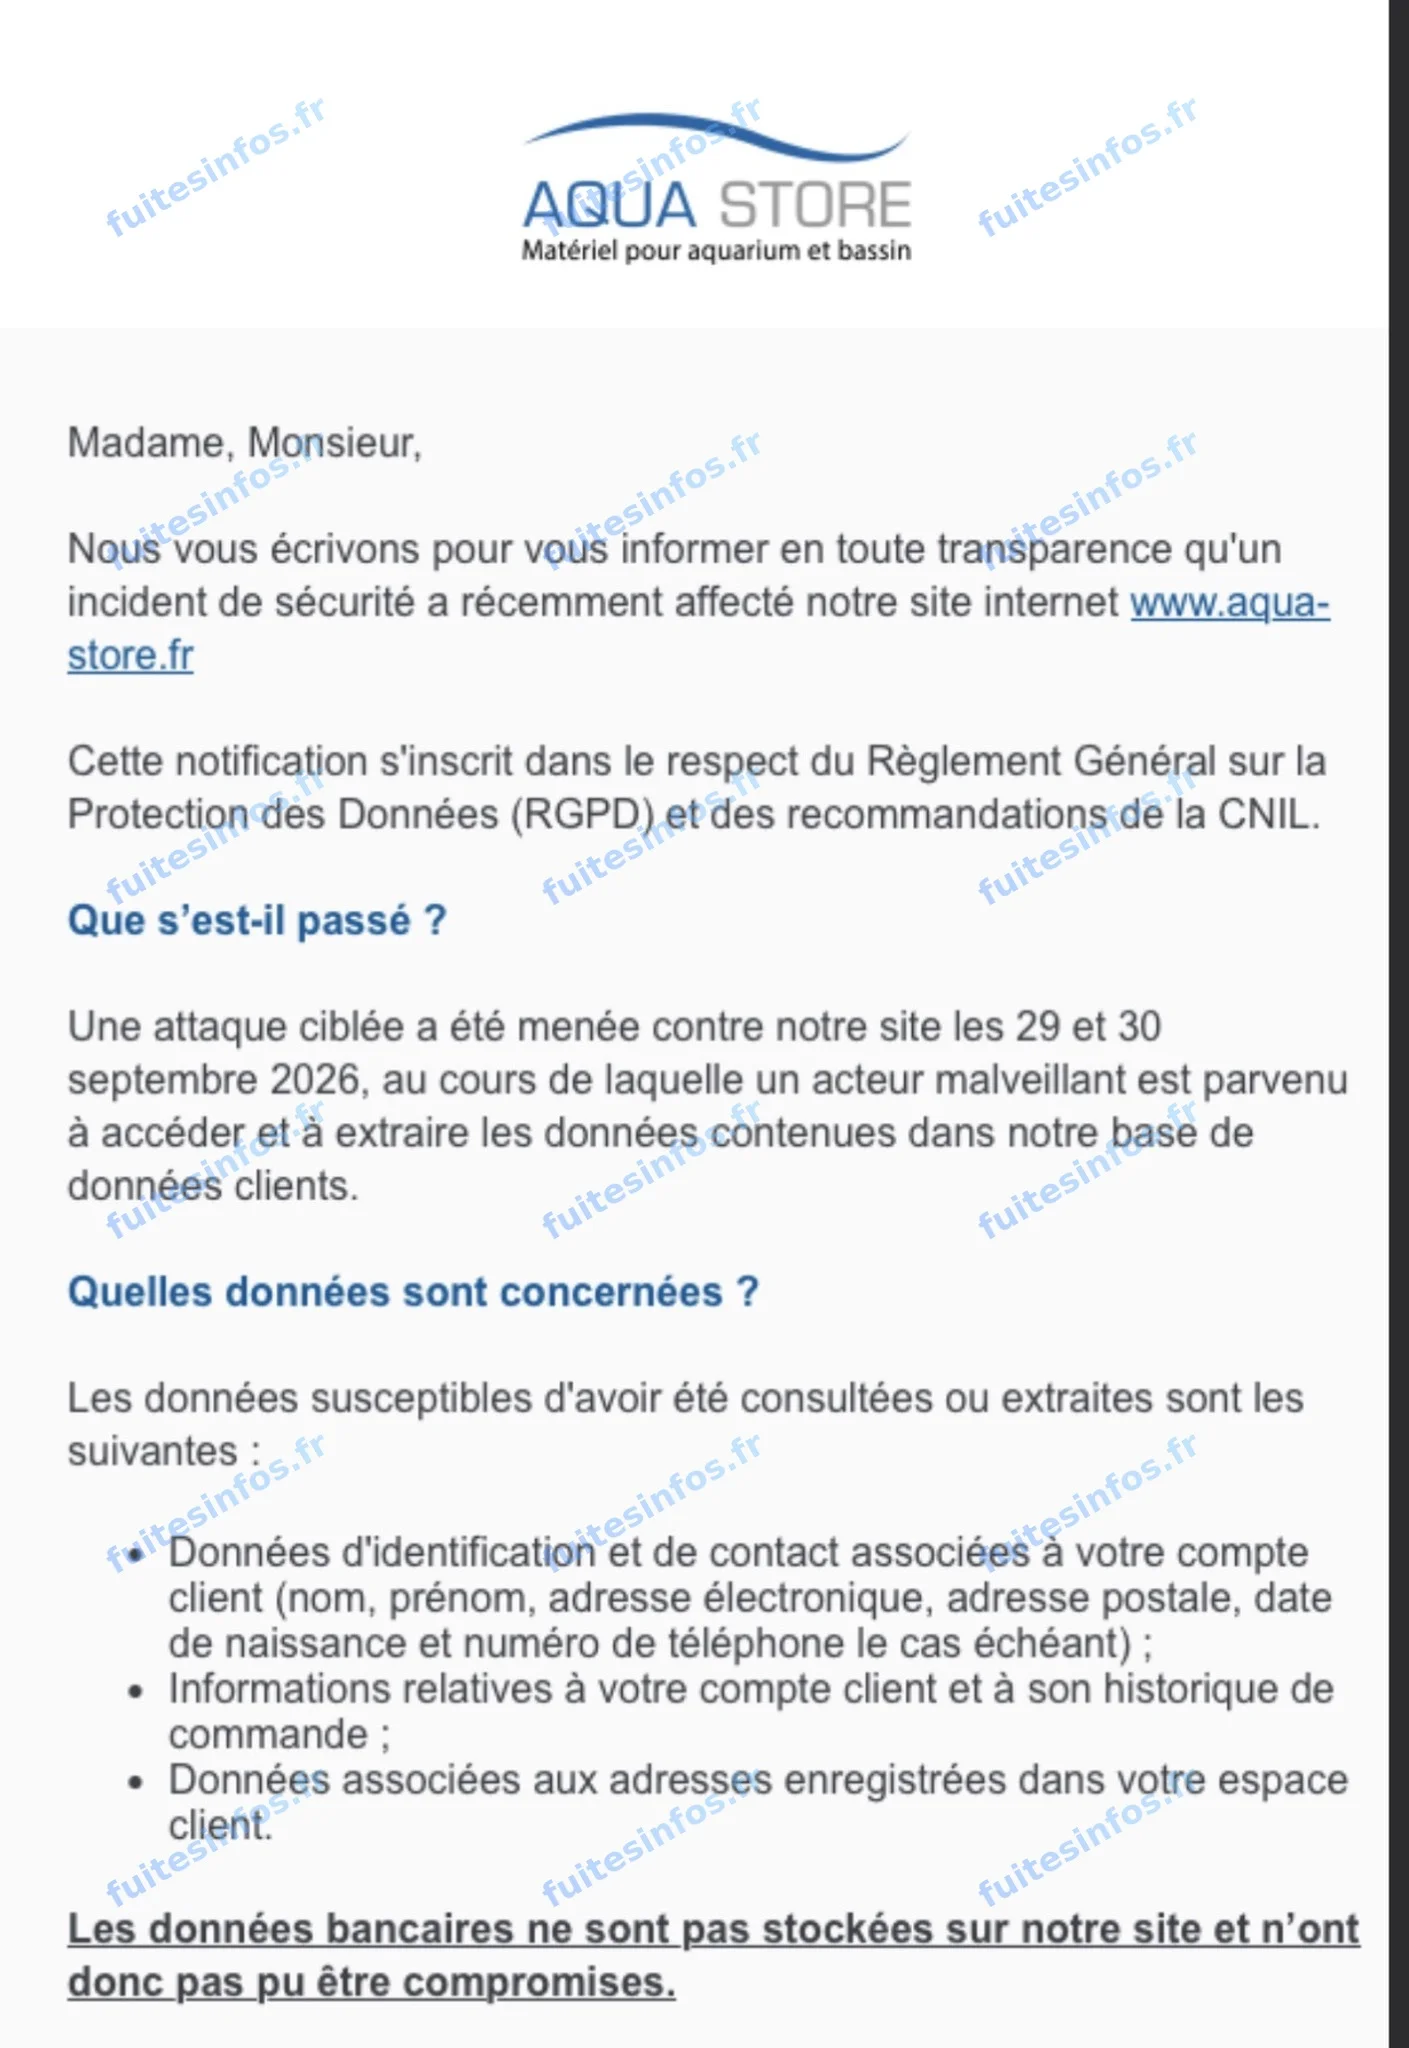
Courriel de notification d'Aqua Store à ses clients.
Ce qu'Aqua Store a indiqué à ses clients
Aqua Store est une boutique en ligne d'aquariophilie et de matériel de bassin, exploitée par la société Blue Coral à Saint-Vulbas, dans l'Ain. Dans son courriel, l'enseigne explique qu'une attaque ciblée a été menée contre son site les 29 et 30 septembre 2026. Au cours de ce piratage, toujours selon Aqua Store, un acteur malveillant est parvenu à accéder à la base de données clients et à en extraire le contenu.
Aqua Store présente sa notification comme conforme au RGPD et aux recommandations de la CNIL. L'enseigne ne communique pas le nombre de clients concernés.
Les données des clients d'Aqua Store concernées
Selon le courriel, les informations susceptibles d'avoir été consultées ou extraites décrivent d'abord le titulaire du compte : son nom, son prénom, son adresse électronique, son adresse postale, sa date de naissance et son numéro de téléphone, le cas échéant. S'y ajoutent les informations du compte client et son historique de commandes, ainsi que les adresses enregistrées dans l'espace client.
Aqua Store précise que les données bancaires ne sont pas stockées sur son site et n'ont donc pas pu être compromises.
Pourquoi ces informations restent sensibles
Réunies, l'identité, les coordonnées et l'historique des achats permettent de rédiger un message très crédible au nom de la boutique : un faux suivi de livraison, un faux remboursement ou une relance de paiement qui cite une commande réelle. Ce type de message peut chercher à obtenir des coordonnées bancaires, que la boutique indique ne pas stocker sur son site. L'association du nom, de l'adresse et de la date de naissance peut aussi servir à des tentatives d'usurpation d'identité.
Données concernées :
- Nom, prénom et date de naissance
- Adresse électronique et numéro de téléphone (le cas échéant)
- Adresse postale et adresses enregistrées dans l'espace client
- Informations du compte client
- Historique de commandes
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise