

Les étudiants de l'EPITA, et plus largement les titulaires d'un compte de l'école, pourraient voir leurs informations exposées. Le 8 octobre 2026, un acteur a mis en vente sur un forum cybercriminel ce qu'il présente comme la base de données de l'école d'ingénieurs, qu'il dit avoir collectée par extraction automatisée.
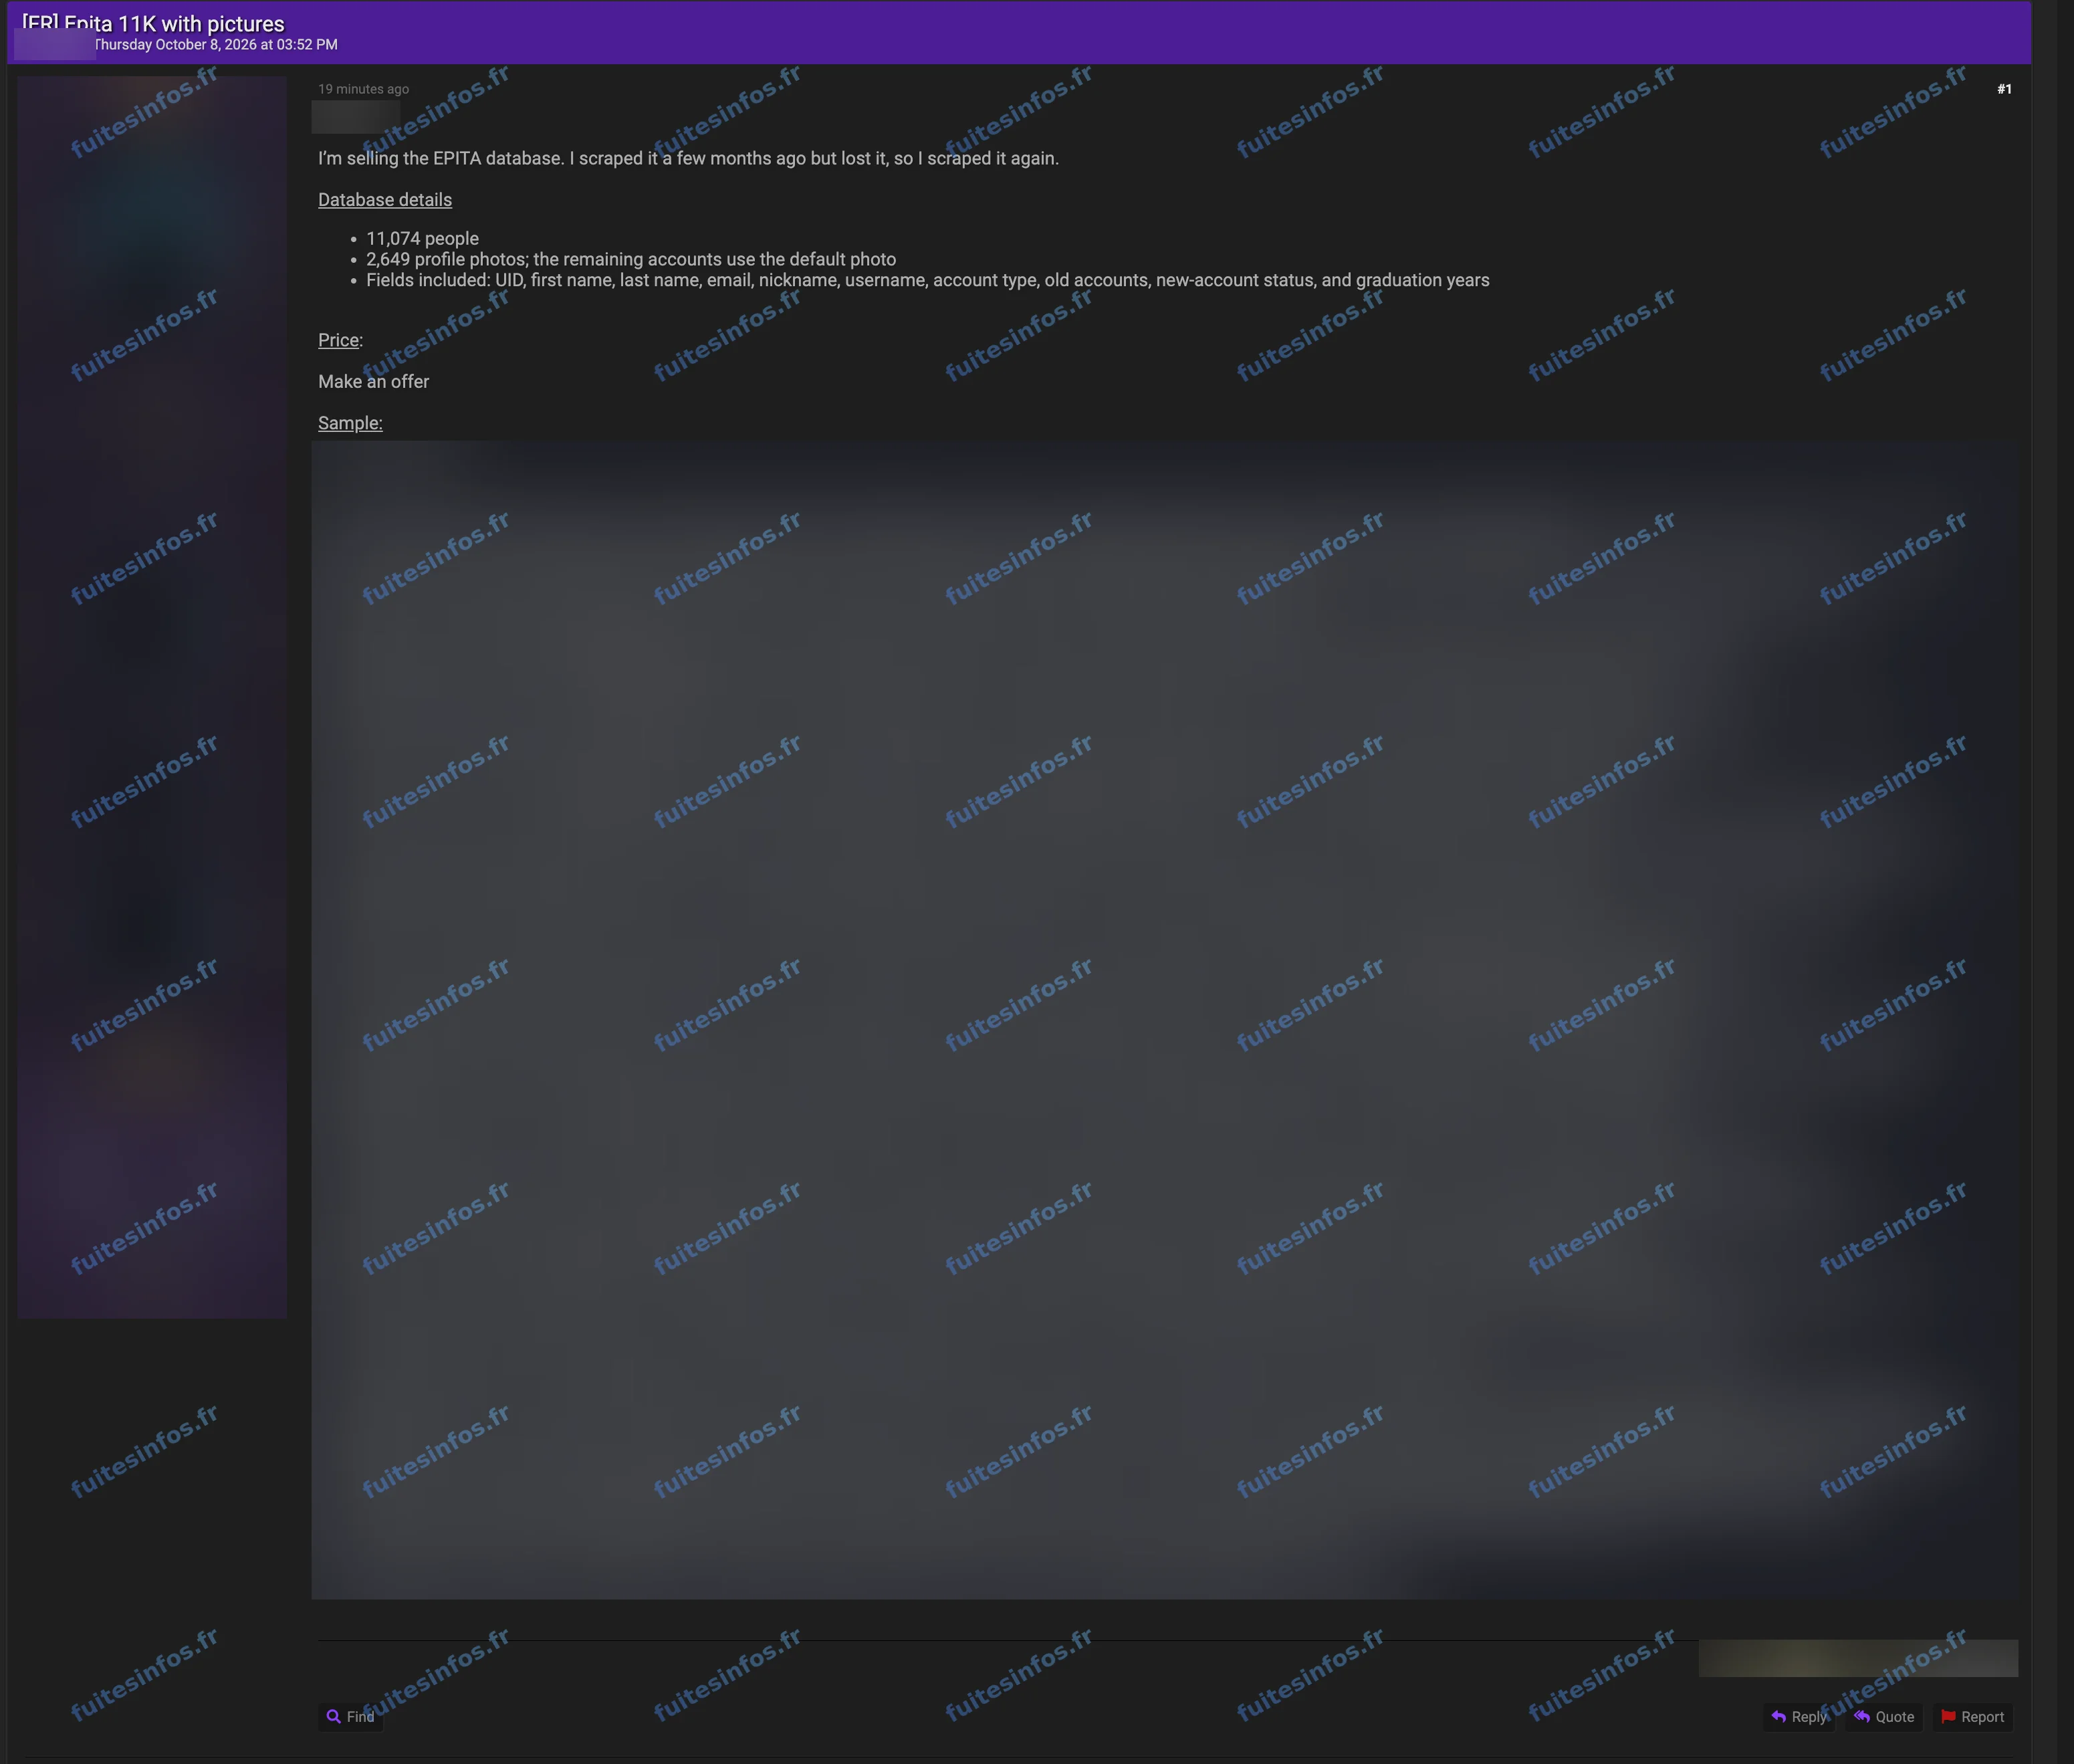
Publication du 8 octobre 2026 sur un forum cybercriminel.
Ce que contiendrait la base attribuée à l'EPITA
L'EPITA est une école d'ingénieurs en informatique du groupe IONIS, dont le siège est au Kremlin-Bicêtre, dans le Val-de-Marne. Selon la revendication, l'ensemble porterait sur 11 074 personnes. L'annonce évoque aussi 2 649 photos de profil. Pour chaque personne figureraient le nom et le prénom, l'adresse e-mail, l'identifiant de connexion, le type de compte et les années de promotion.
D'après l'extrait joint à l'annonce, il s'agirait de fiches d'un annuaire d'utilisateurs, avec des adresses e-mail de l'école et des promotions allant jusqu'à 2031. L'extrait ne montre ni mot de passe, ni numéro de téléphone, ni adresse postale. L'acteur affirme avoir collecté ces données une première fois il y a quelques mois, puis de nouveau avant l'annonce. Les données seraient cédées au plus offrant.
Des informations qui n'étaient pas publiques
Au 8 octobre 2026, les pages d'annuaire du centre informatique de l'école ne s'affichent qu'après connexion avec un compte de l'école. Le système interrogé par l'acteur n'est toutefois pas établi, et le piratage présumé n'a pas été confirmé publiquement par l'EPITA à ce stade.
Ce n'est pas la première fois que l'école est visée. Une précédente revendication, portant sur environ 14 750 enregistrements d'étudiants et de personnels, remonte à février 2026 et émane d'un autre acteur.
Pourquoi les étudiants de l'EPITA sont concernés
Un nom associé à une adresse e-mail de l'école et à une année de promotion suffit à rédiger des messages crédibles au nom de l'établissement : faux avis administratif, fausse demande de reconnexion à un compte, fausse offre de stage. Ces messages d'hameçonnage peuvent viser l'accès aux comptes de l'école. Les photos de profil, si elles figurent bien dans la base, faciliteraient aussi la création de faux profils au nom des étudiants.
Données concernées :
- Nom et prénom
- Adresse e-mail de l'école
- Identifiant de connexion et identifiant utilisateur
- Années de promotion
Données annoncées non vérifiées :
- Photos de profil
Mentions :
Statut Fuites Infos : Revendiquée