

Les salariés, anciens salariés, apprentis et stagiaires de Peggy Sage sont exposés par une fuite de données revendiquée le 8 octobre 2026 sur un forum cybercriminel. Environ 850 personnes auraient un dossier du personnel dans les fichiers remis en circulation. Le fabricant de cosmétiques pour les ongles, installé à Bonneville en Haute-Savoie, n'a pas confirmé l'incident à ce stade.
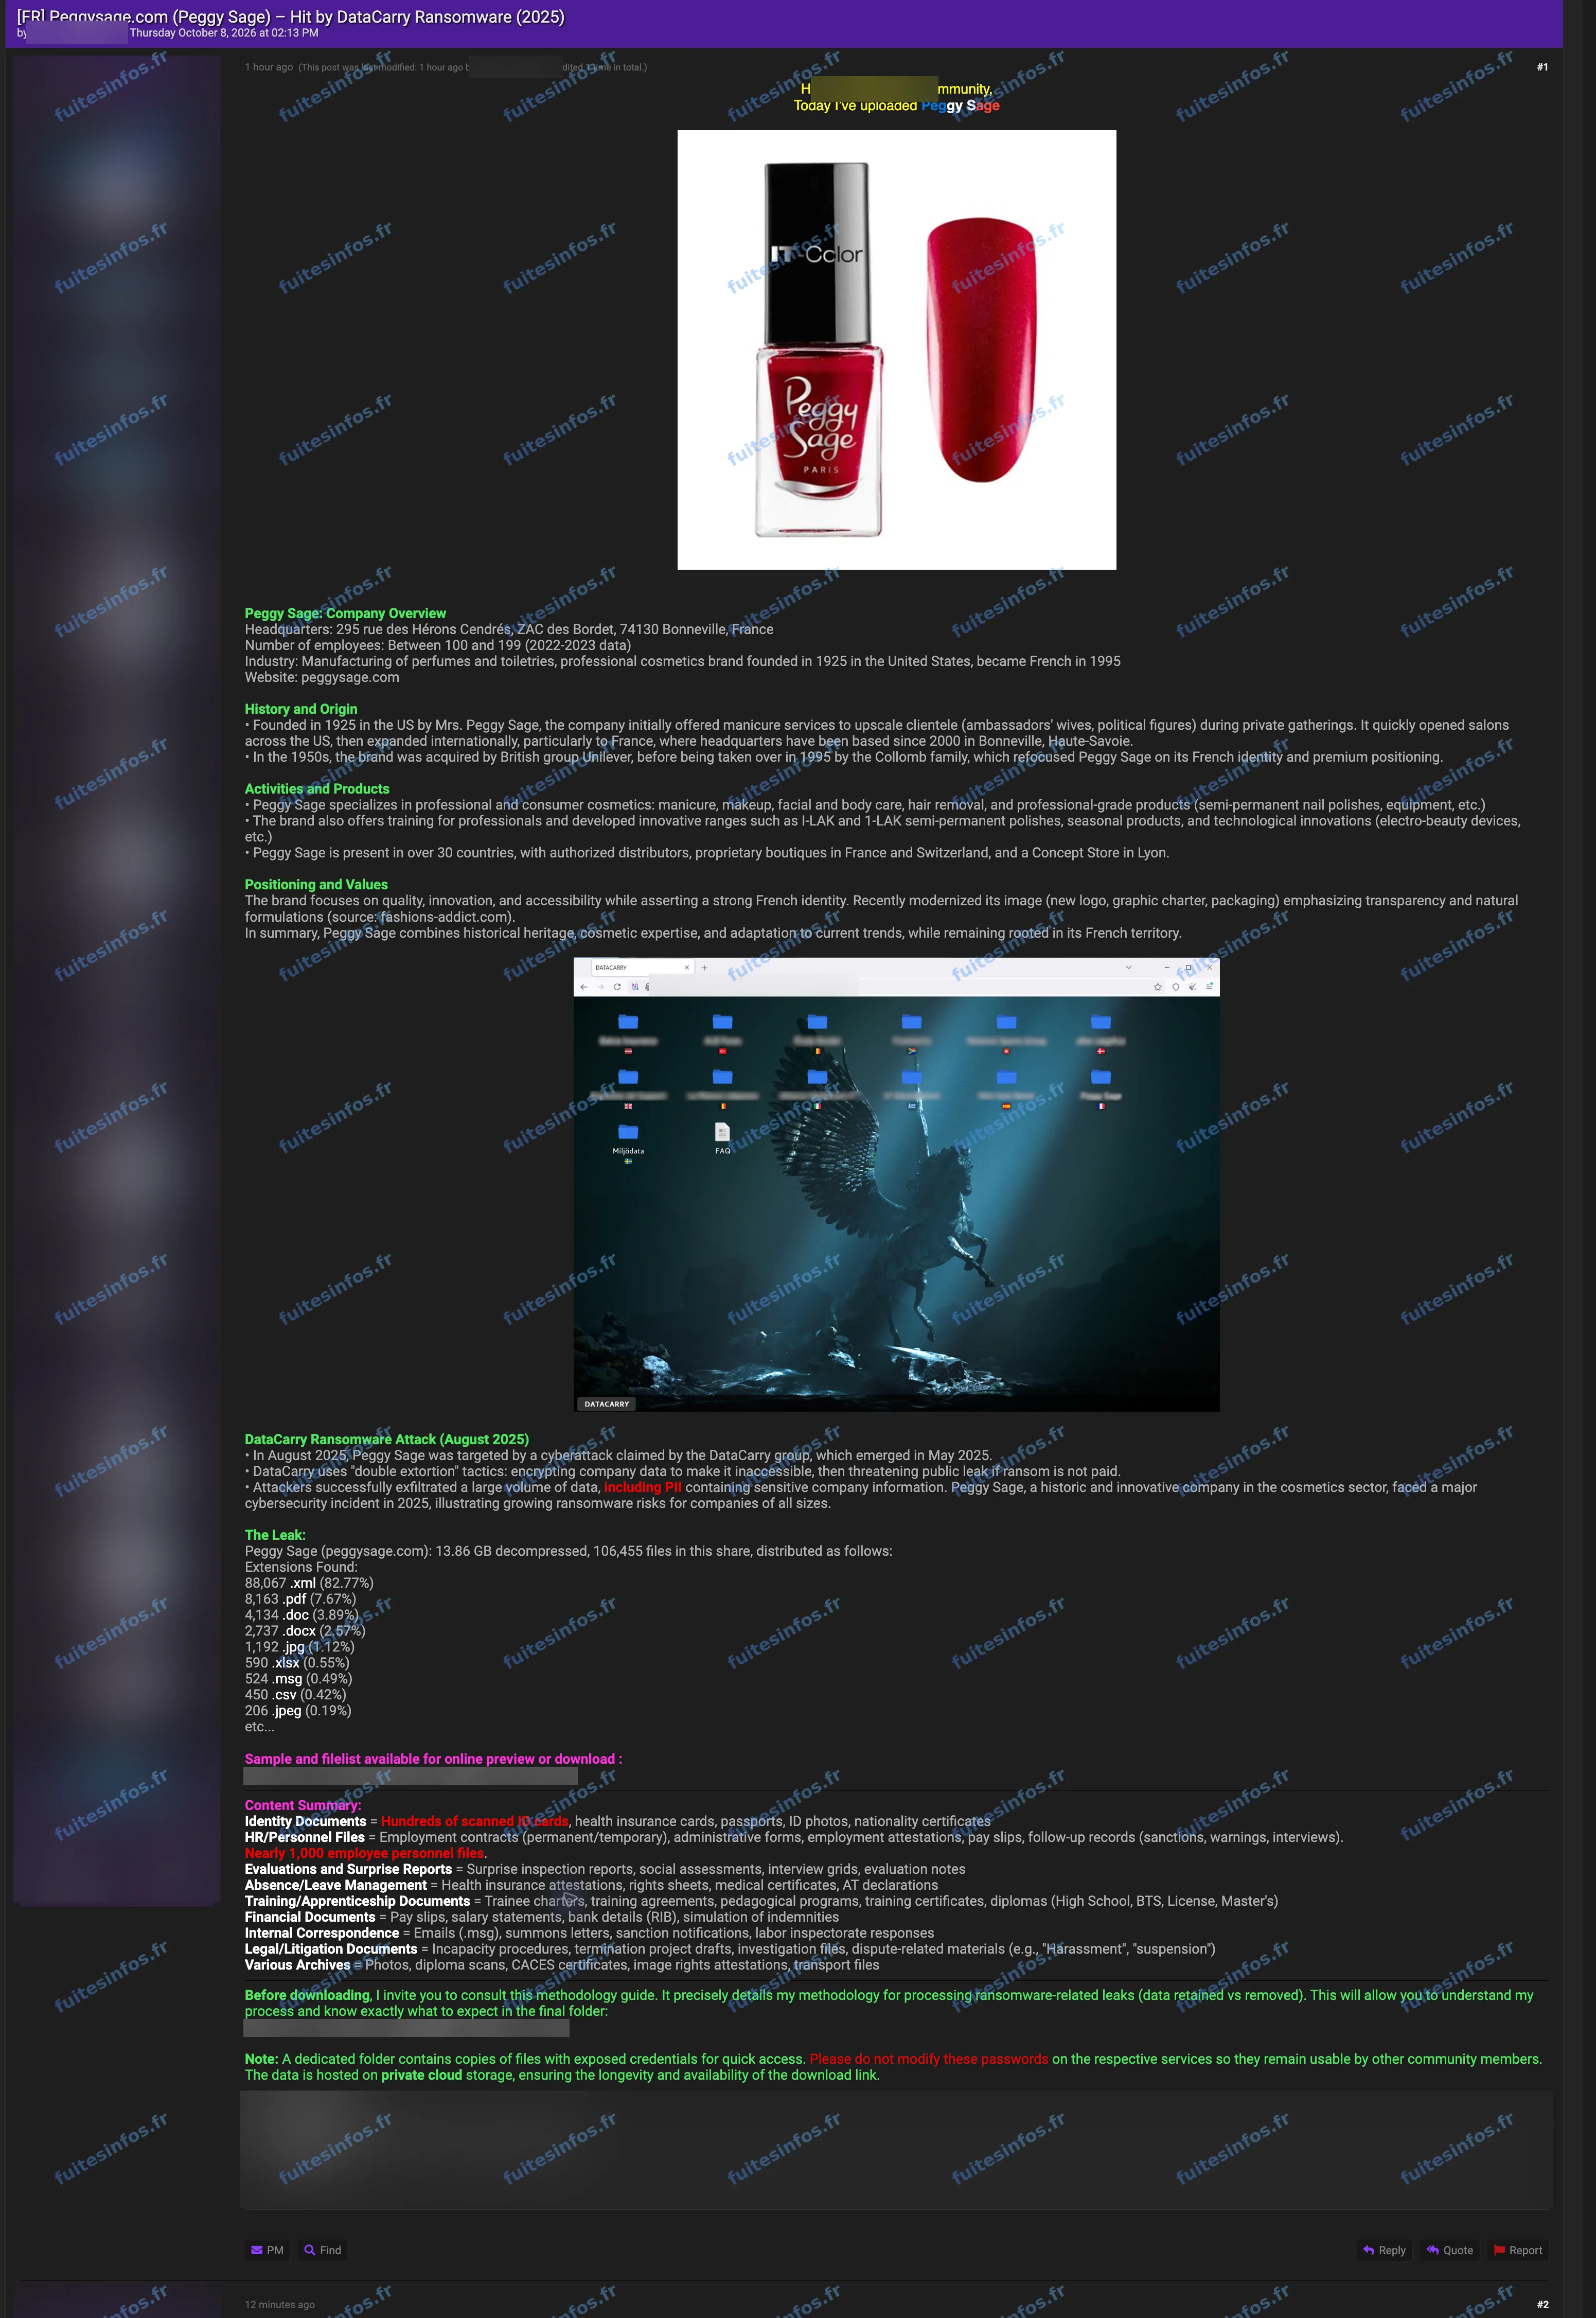
Publication du 8 octobre 2026 sur un forum cybercriminel, capture masquée par Fuites Infos.
Des dossiers RH de Peggy Sage remis en circulation
Peggy Sage fabrique et distribue des produits professionnels de manucure et de beauté, vendus dans ses boutiques en France et en Suisse. Selon la revendication, un acteur rediffuse des fichiers qu'un groupe de rançongiciel aurait dérobés à l'entreprise lors d'un piratage présumé en août 2025. L'ensemble est présenté comme pesant 13,86 Go pour 106 455 fichiers, et l'accès au dépôt complet serait réservé aux membres du forum qui paient en crédits.
Selon l'analyse de Fuites Infos, la liste des fichiers jointe à cette publication compte environ 850 dossiers nominatifs de salariés, anciens salariés, apprentis et stagiaires, répartis entre le siège et une cinquantaine de sites en France et en Suisse. Elle comporte aussi plusieurs milliers de fichiers de candidature et environ 88 000 fichiers de commandes du site marchand datés de 2021 et 2022. L'échantillon contient des cartes d'identité, des cartes Vitale, des RIB, des déclarations sociales portant le numéro de sécurité sociale et des convocations de suivi médical. Les documents les plus récents datent de fin juillet 2025.
Pourquoi ces dossiers du personnel sont sensibles
Un dossier d'embauche réunit en un seul endroit tout ce qu'il faut pour se faire passer pour quelqu'un : pièce d'identité, numéro de sécurité sociale, coordonnées bancaires, adresse et contrat de travail. Réunies, ces informations peuvent servir à ouvrir un compte, à souscrire un crédit ou à monter une arnaque crédible au nom d'un salarié. Les arrêts de travail, le suivi médical et les courriers disciplinaires touchent en outre à la vie privée des personnes concernées.
Les candidats qui ont postulé chez Peggy Sage pourraient aussi être concernés, leurs CV figurant dans les fichiers annoncés. Les données ont plus d'un an, mais une pièce d'identité ou un numéro de sécurité sociale ne changent pas. À ce stade, ni Peggy Sage ni une autorité n'ont communiqué sur cet incident.
Données concernées :
- Noms, sexe, dates de naissance, nationalité et photos
- Adresses postales des salariés
- Numéro de sécurité sociale
- Cartes d'identité, passeports et titres de séjour
- RIB
- Données de santé au travail (arrêts, accidents du travail, médecine du travail)
- Contrats, paie et dossiers disciplinaires
- CV et candidatures
- Diplômes et relevés de notes
- Courriels internes
- Coordonnées professionnelles de fournisseurs et distributeurs
Mentions :
Statut Fuites Infos : Revendiquée