

Les membres, responsables et salariés du Grand Orient de France sont nommés dans des documents internes mis en ligne le 11 octobre 2026 sur un forum cybercriminel. L'obédience maçonnique, association loi 1901 dont le siège est à Paris, fait l'objet d'une fuite de données revendiquée dont l'auteur se réclame de deux groupes hacktivistes. À ce stade, le Grand Orient de France n'a pas confirmé publiquement l'incident.
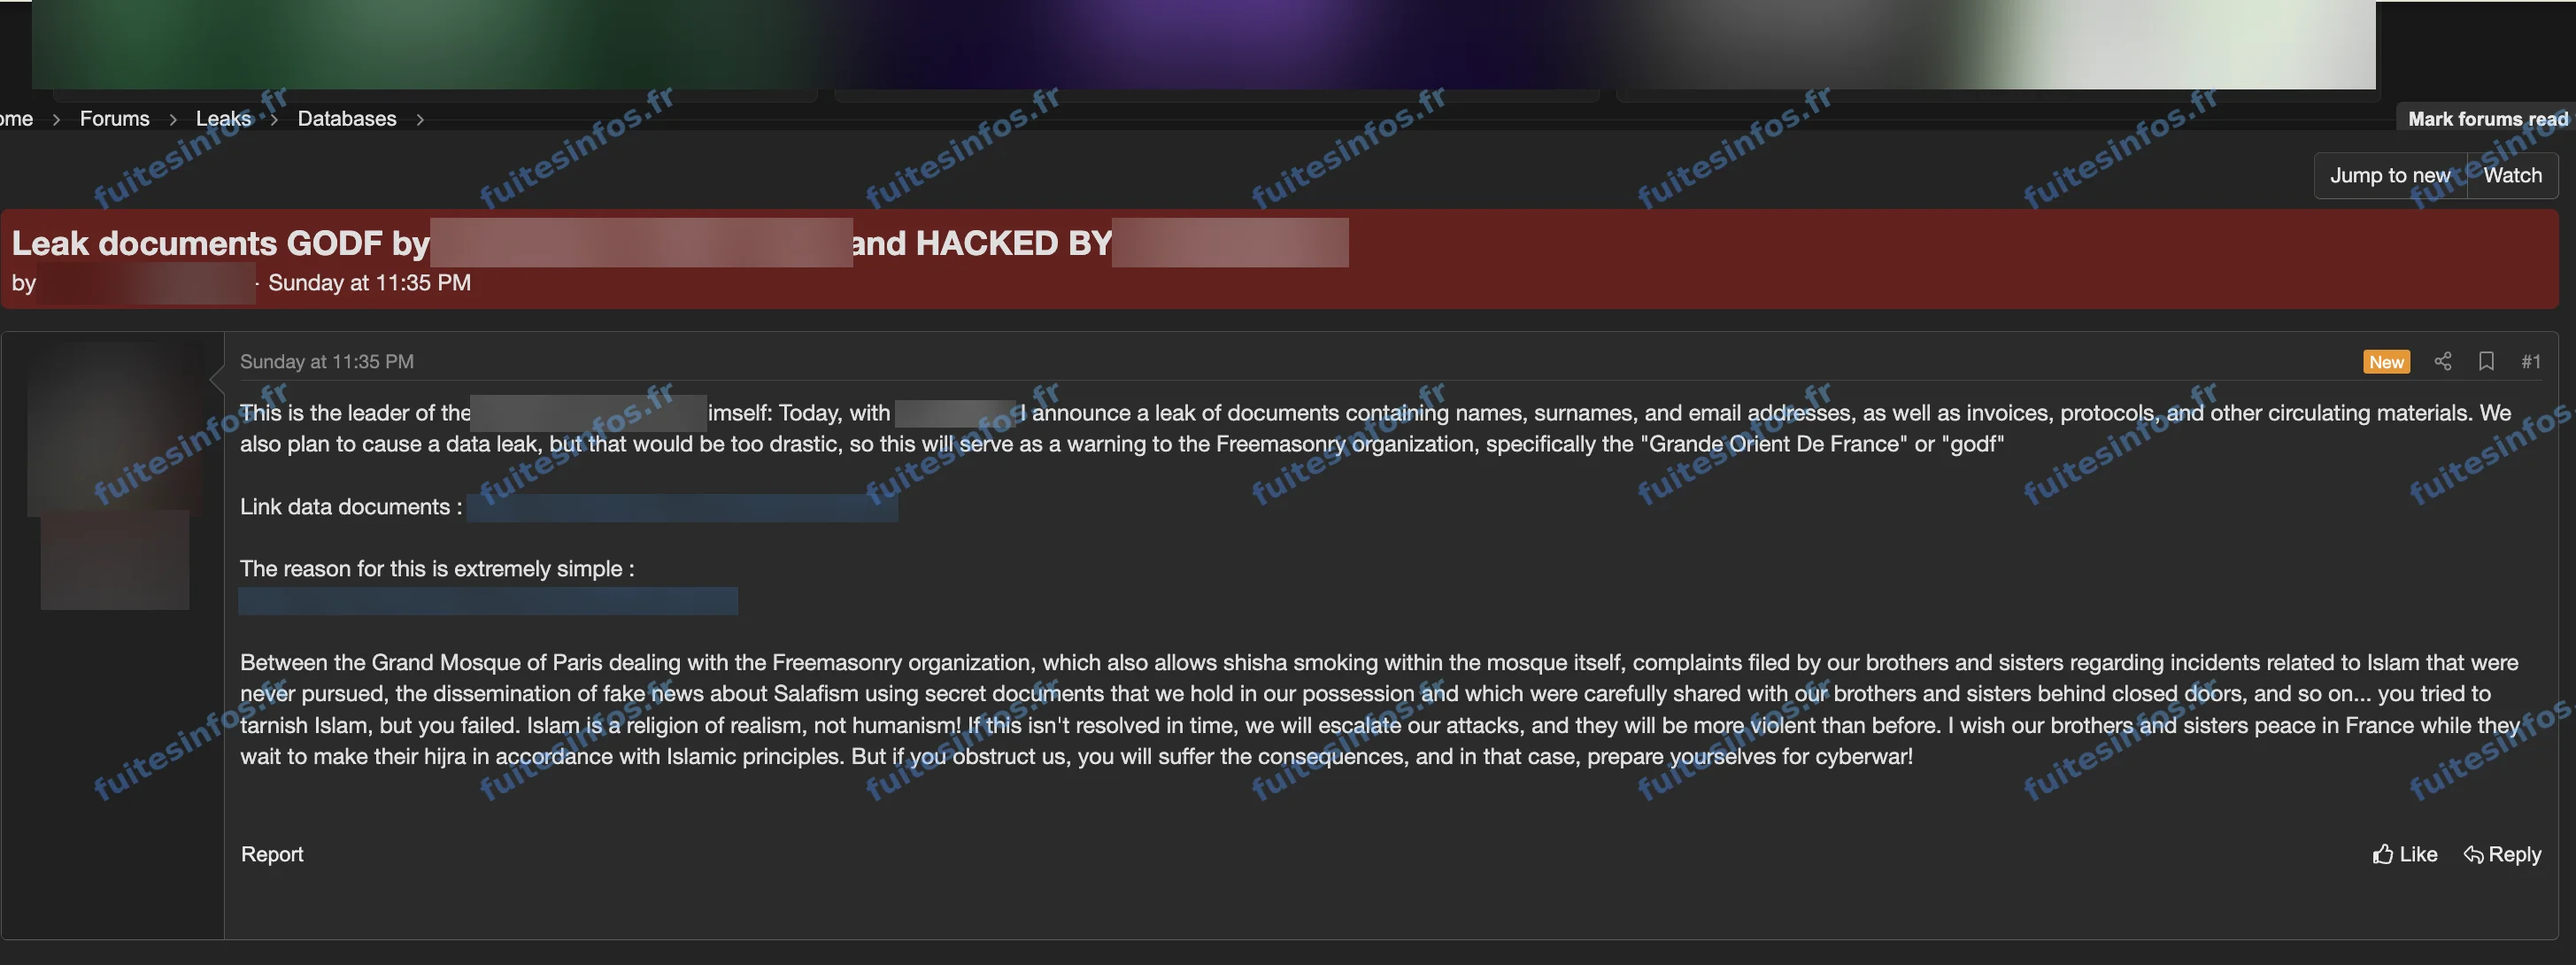
Message publié le 11 octobre 2026 sur un forum cybercriminel.
Ce que contiendraient les documents du Grand Orient de France
Selon la revendication, l'archive contiendrait des noms, des prénoms et des adresses électroniques, ainsi que des factures, des protocoles et d'autres documents internes. Le pirate présente cette publication comme un avertissement adressé à l'obédience, sur fond de griefs religieux, et menace d'attaques plus violentes. L'archive est présentée comme une première partie et proposée au téléchargement.
Selon l'analyse de Fuites Infos, cette archive réunit 737 fichiers, pour l'essentiel des documents de l'instance dirigeante de l'obédience datés de 2021 à octobre 2026 : circulaires adressées aux loges, comptes rendus de séances, comptes annuels, rapports d'activité, agendas et discours. Une large majorité de ces documents n'est pas publiée sur le site de l'obédience. Ils nomment de nombreux membres, responsables et salariés et contiennent un peu plus de 200 adresses électroniques. Aucune facture n'y figure. Les pièces les plus récentes datent du 9 octobre 2026, deux jours avant la mise en ligne.
Pourquoi cette exposition est sensible pour les membres
Être cité comme membre ou responsable d'une loge révèle une appartenance que beaucoup choisissent de garder discrète. Le RGPD classe ce type d'information parmi les opinions philosophiques, une catégorie de données qu'il protège plus étroitement que de simples coordonnées. Associés à des adresses électroniques et à des fonctions dans l'obédience, ces éléments peuvent servir à des messages frauduleux se faisant passer pour le Grand Orient de France, ou à cibler nommément des personnes dans un contexte où l'auteur du piratage présumé tient des propos hostiles.
La publication ne porte, à ce stade, que sur une première partie : le contenu d'éventuelles parties suivantes n'est pas connu, et l'obédience ne s'est pas exprimée publiquement sur cette cyberattaque annoncée mais non vérifiée.
Données concernées :
- Noms et prénoms
- Adresses électroniques et numéros de téléphone
- Fonctions au sein de l'obédience
- Appartenance maçonnique
- Documents internes
- Coordonnées bancaires d'organisations figurant sur des formulaires
Mentions :
Statut Fuites Infos : Revendiquée