

Jusqu'à 900 personnes abonnées aux listes de diffusion de la Grande Loge Féminine de France sont exposées par une base de données diffusée le 17 octobre 2026 sur un forum cybercriminel. Le fichier les associe à une obédience maçonnique, souvent à une loge précise. À ce stade, la Grande Loge Féminine de France n'a pas confirmé cette fuite.
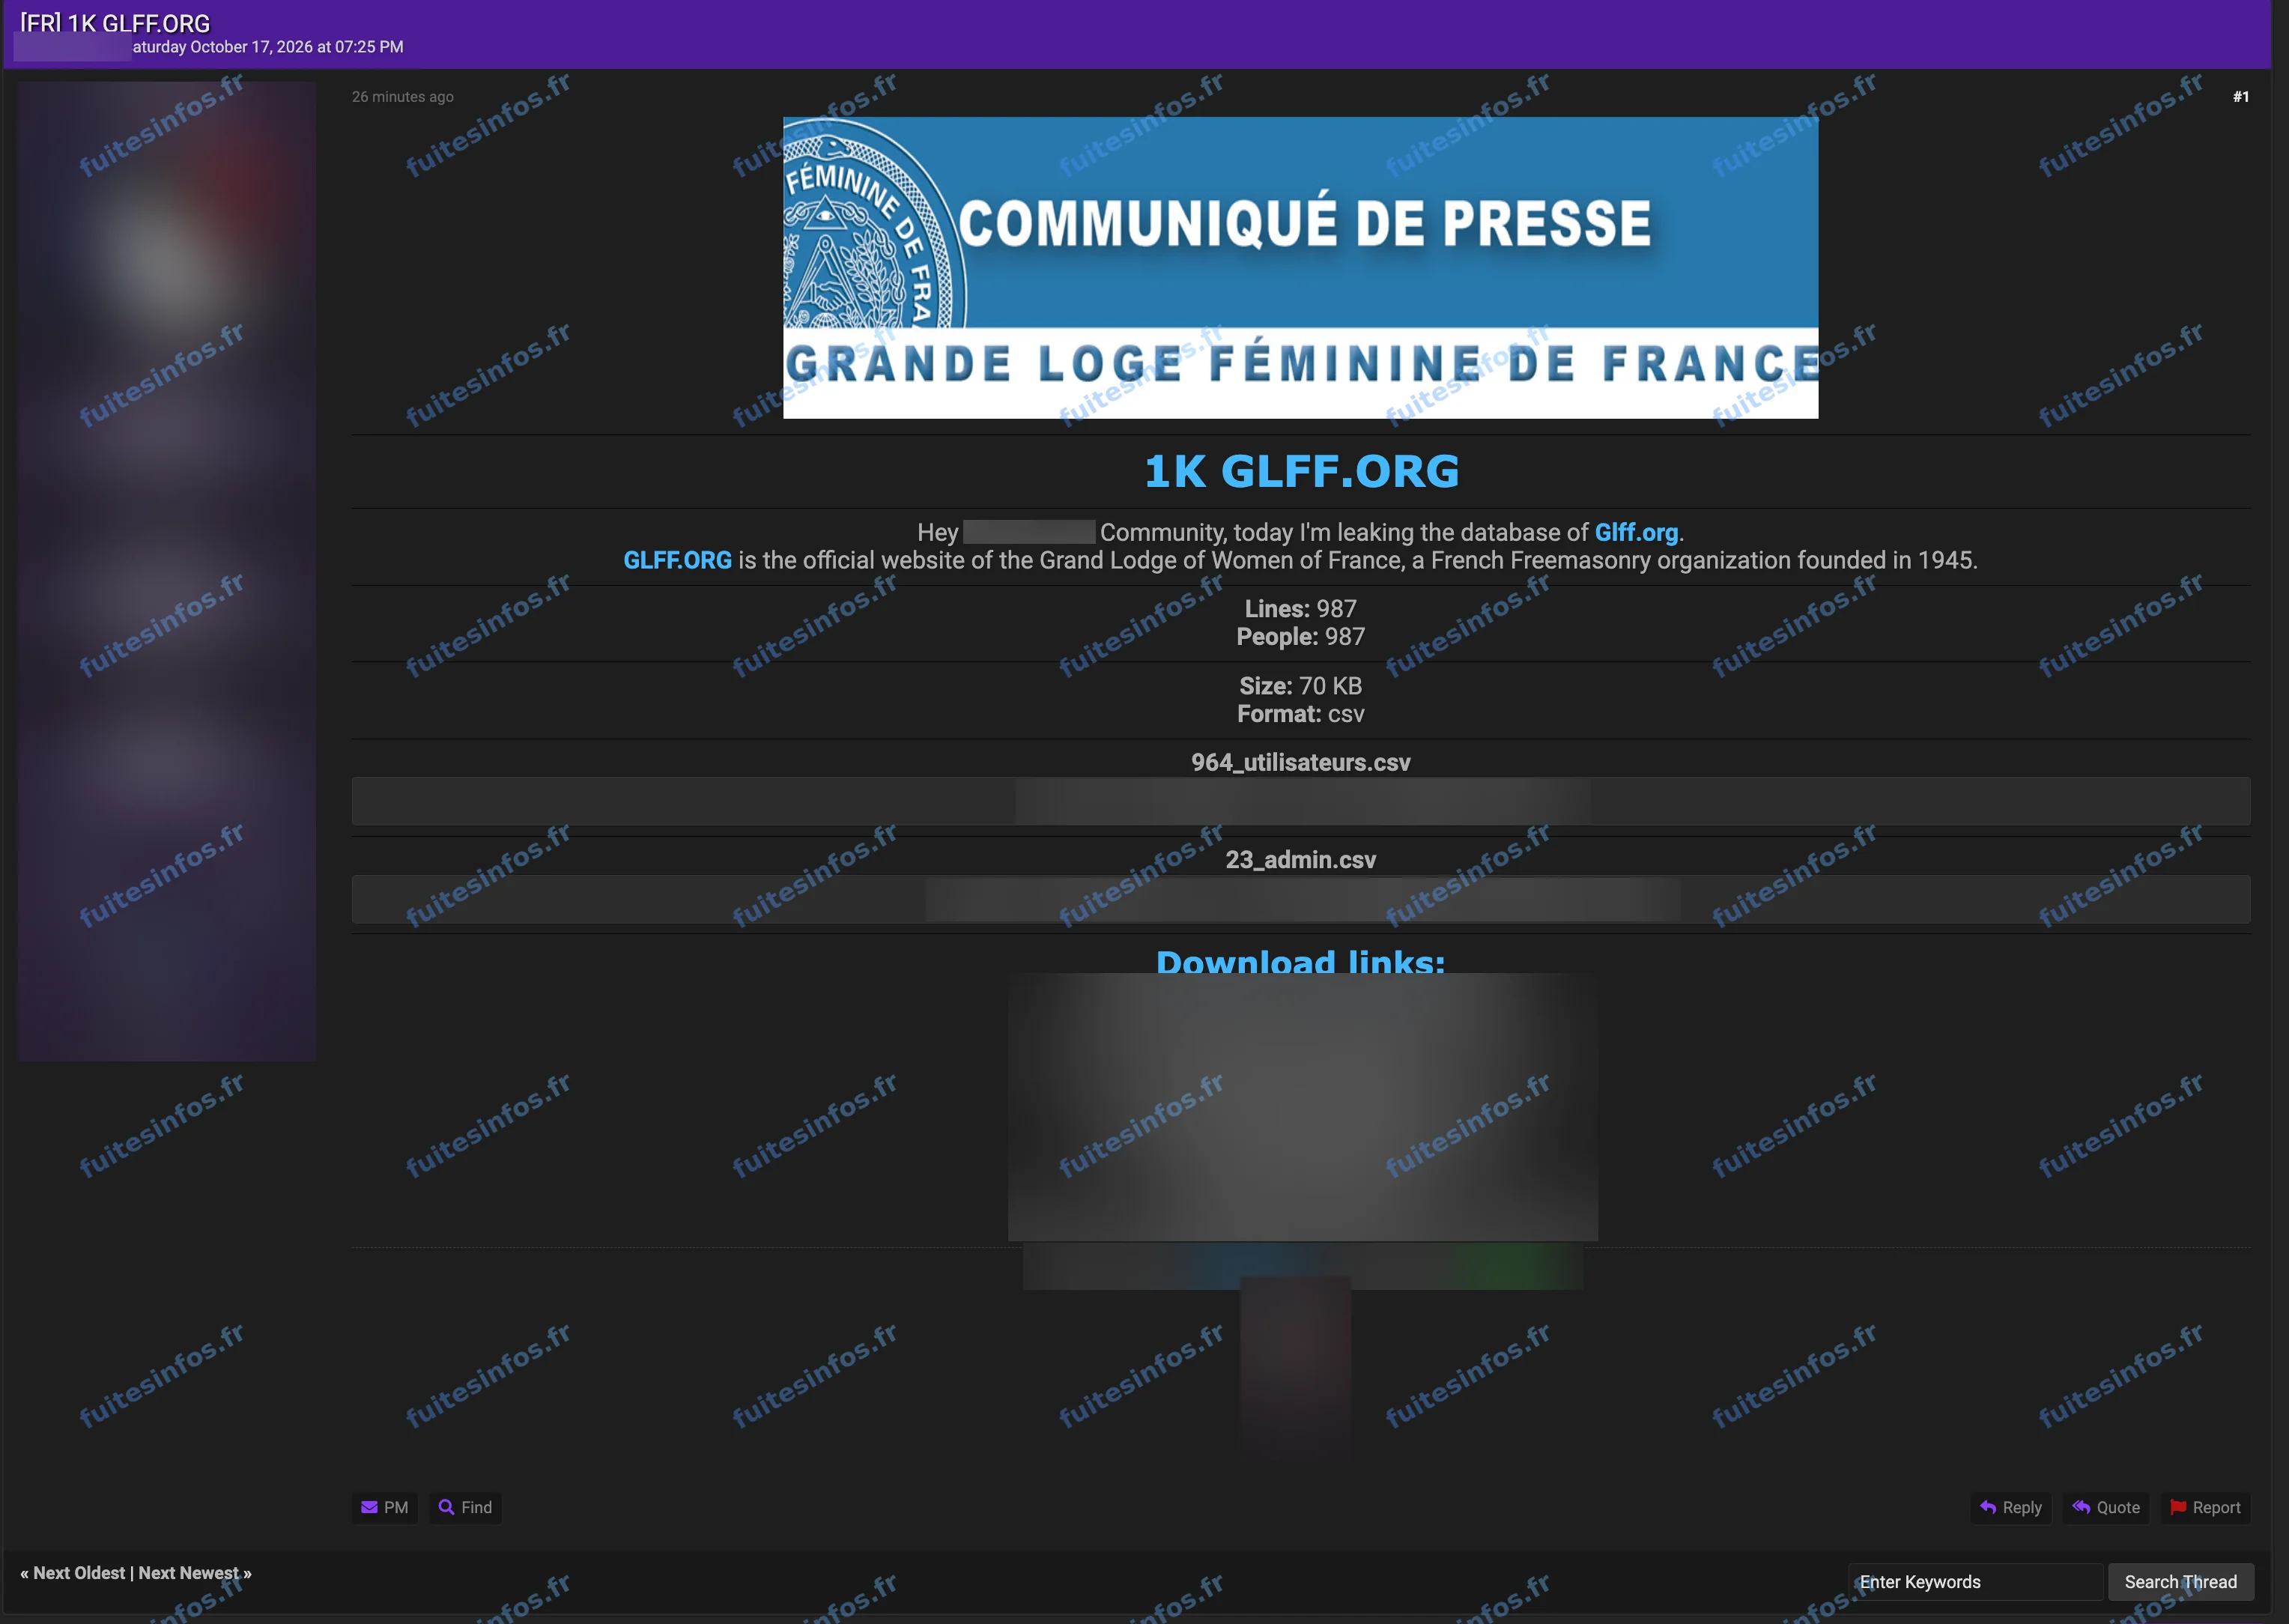
Publication du 17 octobre 2026 : pseudo de l'auteur, extraits de données et liens de téléchargement masqués.
La Grande Loge Féminine de France visée par un piratage revendiqué
La Grande Loge Féminine de France (GLFF) est une obédience maçonnique exclusivement féminine, fondée en 1945 et constituée en association loi 1901, dont le siège est à Paris. Un acteur présente le fichier comme la base de données du site glff.org, annoncée à 987 lignes réparties en deux fichiers. Il annonce autant de personnes que de lignes. Le fichier serait proposé en téléchargement libre sur plusieurs hébergeurs.
Ce que contiendrait la base de la Grande Loge Féminine de France
Selon l'analyse de Fuites Infos, le dépôt contient 983 enregistrements, répartis entre une table d'abonnés à des listes de diffusion et une table de comptes chargés de gérer ces listes. Ces enregistrements concernent au plus 900 personnes distinctes, identifiées par leur adresse électronique. Les abonnés y figurent sous leur nom ou sous le numéro et le nom de leur loge. Ils sont rattachés à des listes dont les codes évoquent des échelons régionaux et nationaux de l'obédience. La plupart disposent d'un code d'accès numérique conservé lisible. Les comptes de gestion portent un mot de passe conservé sous une forme non lisible. Le fichier ne porte aucune date, ce qui ne permet pas d'en établir l'ancienneté.
Une appartenance protégée par le RGPD
La sensibilité de cette fuite tient moins au nombre de personnes qu'à la nature du fichier. Il associe des noms et des adresses électroniques à une obédience maçonnique, une information qui relève des catégories particulières protégées par le RGPD, au titre des opinions philosophiques. Rendre publique une telle appartenance peut exposer les personnes concernées dans leur vie privée ou professionnelle. Le rattachement à une loge et à une liste permet aussi d'écrire des messages crédibles au nom de l'obédience, pour tenter d'obtenir des informations ou des identifiants. Les codes d'accès conservés lisibles peuvent enfin être essayés ailleurs si une personne les a réutilisés.
Données concernées :
- Rattachement à une obédience maçonnique, à une loge et à des listes de diffusion
- Noms et prénoms
- Adresses électroniques
- Codes d'accès conservés en clair
- Mots de passe hachés et rôles des comptes de gestion
- Identifiants internes
Mentions :
Statut Fuites Infos : Revendiquée