

Les agents et les candidats du Centre hospitalier intercommunal des Alpes du Sud (CHICAS), l'hôpital de Gap et de Sisteron, sont au coeur d'une fuite de données revendiquée le 17 octobre 2026 sur un forum cybercriminel. Un acteur y affirme avoir piraté le site internet de l'établissement et détenir plus de 3 327 fichiers et enregistrements. À ce stade, le CHICAS n'a fait aucune communication publique sur cet incident.
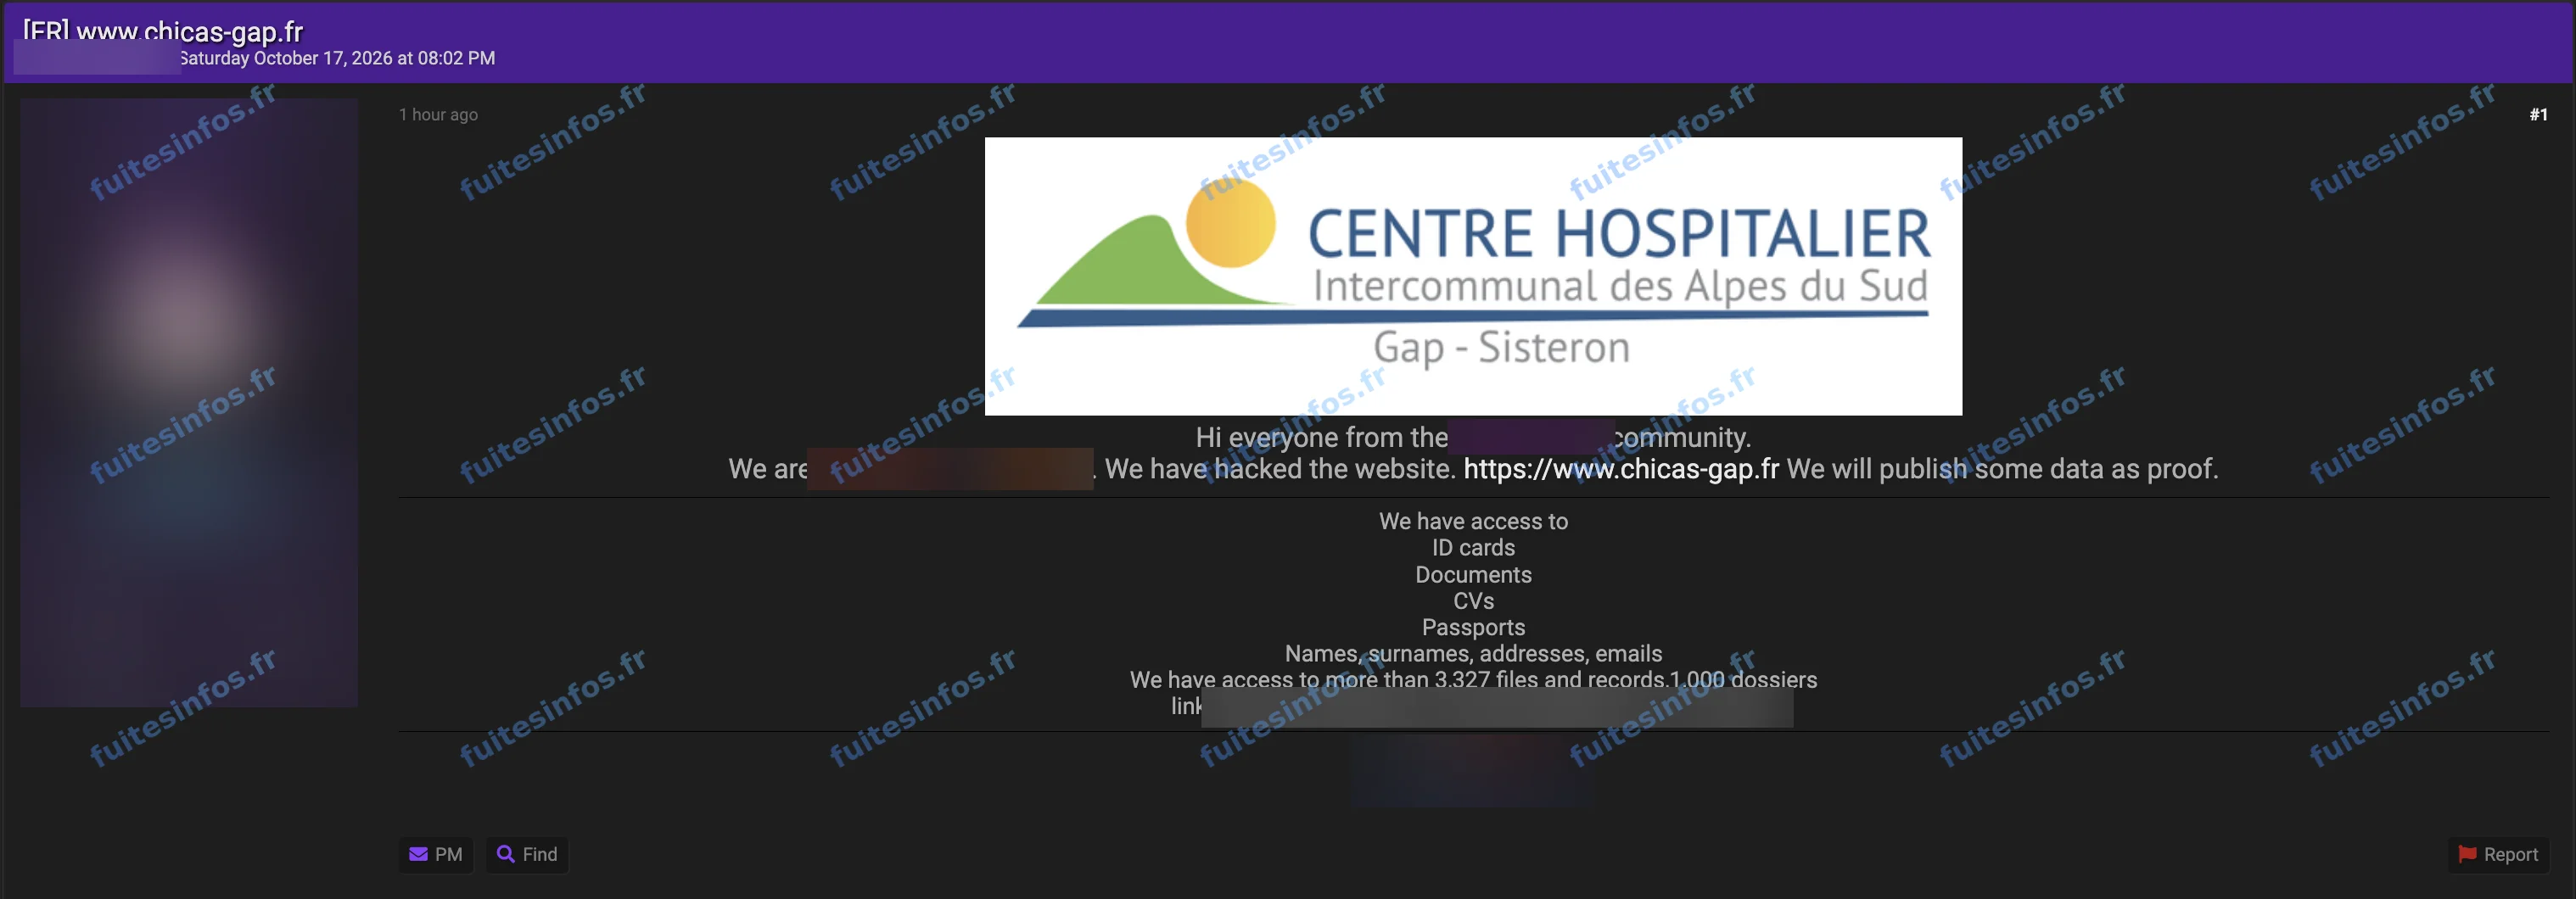
Message publié le 17 octobre 2026 sur un forum cybercriminel (capture masquée).
Ce que le pirate affirme détenir sur le CHICAS
Le Centre hospitalier intercommunal des Alpes du Sud est un établissement public de santé implanté à Gap et à Sisteron. Il est aussi l'établissement support du groupement hospitalier de territoire Alpes du Sud.
Selon la revendication, le pirate aurait accès à plus de 3 327 fichiers et enregistrements. Il évoque aussi 1 000 dossiers. Ces documents contiendraient des cartes d'identité, des passeports et des CV, ainsi que des noms, des adresses et des adresses e-mail. Ce type de contenu correspond davantage à des dossiers de personnel ou de recrutement qu'à des dossiers de patients : aucune donnée médicale n'est évoquée à ce stade.
Aucun nombre de personnes concernées n'est avancé, et les volumes annoncés ne sont pas vérifiés.
Un seul document publié en guise de preuve
L'échantillon examiné par Fuites Infos se limite à un seul document : une attestation de fonctions délivrée par l'hôpital à l'un de ses praticiens en février 2026. Ce document ne contient aucune des catégories annoncées, ni pièce d'identité, ni passeport, ni CV. Le lien entre ce document et le site internet de l'établissement n'est pas établi, et le piratage du site reste donc présumé.
Si les pièces annoncées existent bien, le risque principal porterait sur l'usurpation d'identité : une copie de carte d'identité ou de passeport, associée à un nom et à une adresse, peut servir à ouvrir des comptes ou à monter des dossiers frauduleux. Des agents ou des candidats pourraient aussi recevoir des messages se faisant passer pour l'hôpital ou pour son service des ressources humaines.
Données concernées :
- Nom et prénom
- Date de naissance
- Données d'emploi (fonction, service, ancienneté)
- Signature
- Documents administratifs
Données annoncées non vérifiées :
- Pièces d'identité (cartes d'identité, passeports)
- CV de candidats
- Adresses
- Adresses e-mail
Mentions :
Statut Fuites Infos : Revendiquée