

Les candidats inscrits sur Alloextra, site francophone d'offres d'emploi et banque de CV de l'hôtellerie-restauration, sont visés par une mise en vente publiée le 12 octobre 2026 sur un forum cybercriminel. Un acteur y propose ce qu'il présente comme la base du site : 14 268 profils de candidats, 14 516 CV et 6 674 photos de profil. À ce stade, Alloextra n'a pas confirmé publiquement cette fuite.
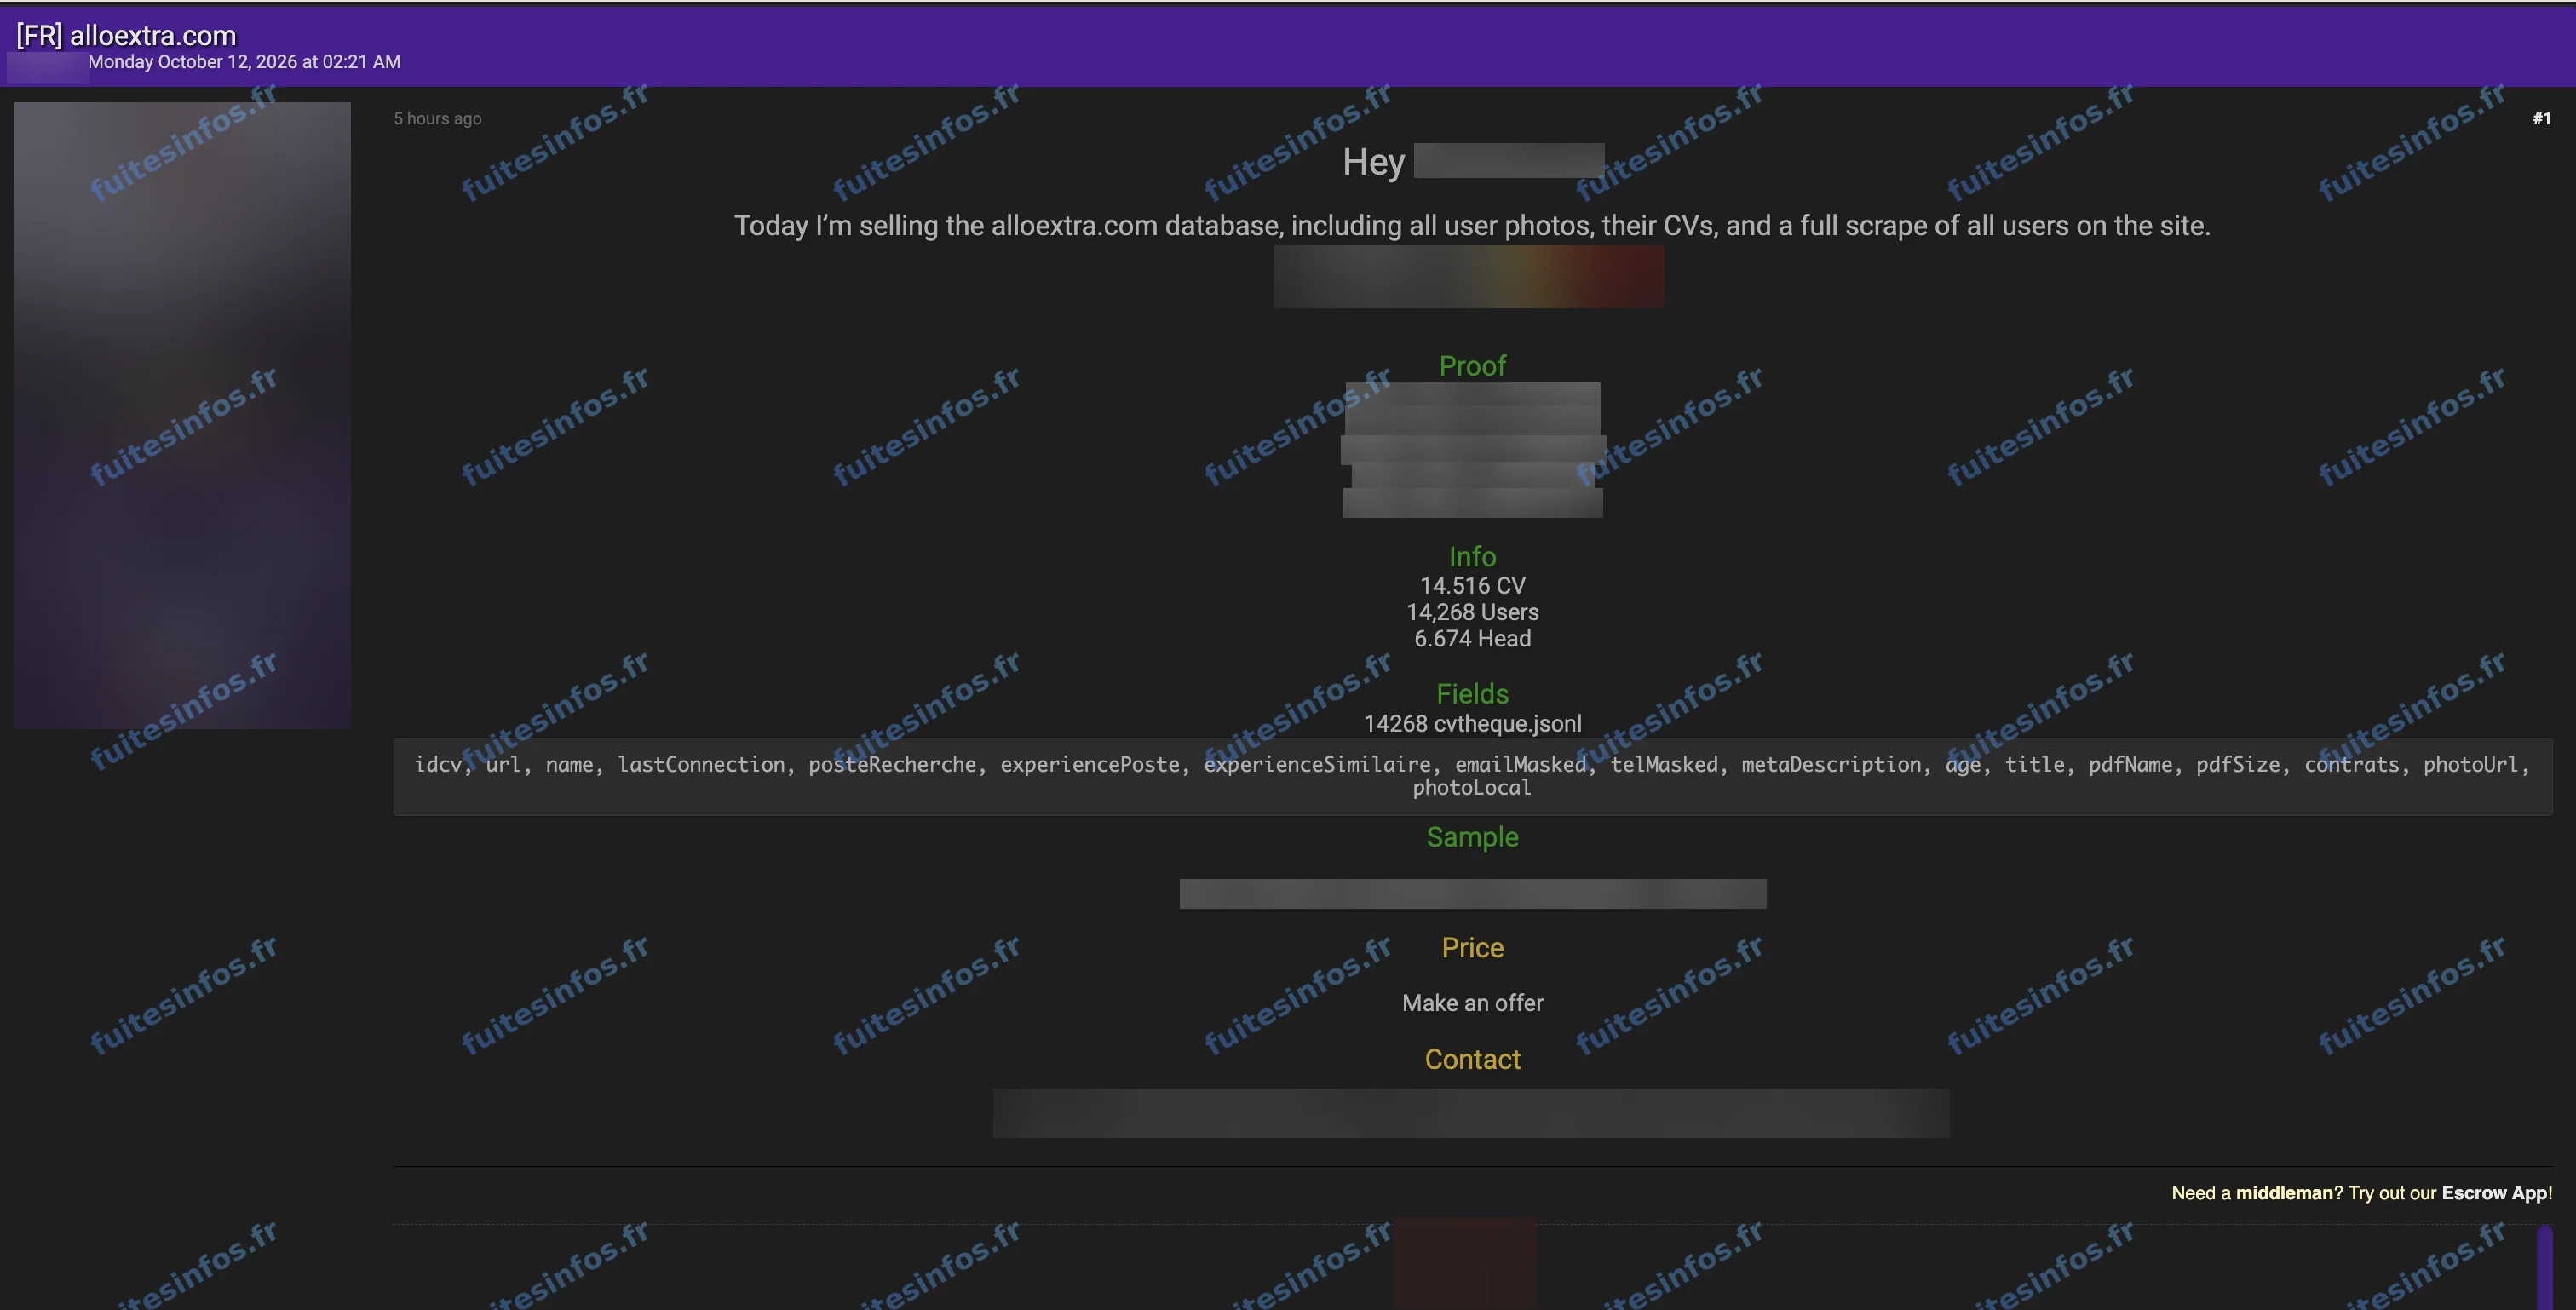
Annonce publiée le 12 octobre 2026 sur un forum cybercriminel, identité de l'auteur et liens masqués.
Ce que le pirate dit détenir sur les candidats d'Alloextra
Alloextra, en ligne depuis 2011, met en relation des serveurs, cuisiniers, réceptionnistes et extras avec des établissements qui recrutent. Les personnes concernées sont celles qui y ont créé un profil, déposé un CV ou ajouté une photo. Selon la revendication, les données proviendraient d'une collecte automatisée de tous les profils du site, complétée par les fichiers déposés par les candidats. Aucun prix n'est affiché : l'acteur invite les acheteurs à lui faire une offre.
Des profils masqués, mais des CV aux coordonnées complètes
Selon l'analyse de Fuites Infos, l'échantillon publié contient 1 000 profils de candidats, dont l'adresse e-mail et le téléphone restent masqués comme sur le site, à de rares exceptions près. Il contient aussi une cinquantaine de fichiers, CV et photos de profil, sans lien établi avec ces profils. Les CV de cet échantillon, déposés en janvier 2018, portent en revanche des coordonnées complètes : téléphone, adresse e-mail, adresse postale dans la plupart des cas, et date de naissance pour environ la moitié. Aucun mot de passe ni aucune donnée bancaire ne figure dans l'échantillon.
Pourquoi ces données restent sensibles pour les candidats
Un CV réunit sur une seule page l'identité d'une personne, ses coordonnées, son adresse et son parcours professionnel. Associé au poste recherché, il permet de monter une fausse offre d'emploi crédible, adressée par téléphone ou par e-mail à un professionnel de la restauration ou de l'hôtellerie. Les photos de profil ajoutent un visage à ces informations. Les profils de l'échantillon sont anciens : la quasi-totalité n'a pas été consultée par son titulaire depuis plus de dix ans, ce qui laisse penser qu'une partie des coordonnées n'est plus à jour. Le piratage présumé d'Alloextra n'est, pour l'heure, étayé que par cette annonce et par l'échantillon qui l'accompagne.
Données concernées :
- Nom et prénom
- Âge et date de naissance
- Nationalité
- Adresse e-mail
- Numéro de téléphone
- Adresse postale, code postal et ville
- Photo de profil
- Données de candidature et parcours professionnel (poste recherché, expérience)
- CV et documents déposés
- Texte de présentation rédigé par le candidat
- Identifiant de profil et adresse de la fiche
Mentions :
Statut Fuites Infos : Revendiquée