

Les professionnels et les particuliers qui ont ouvert un compte client chez France Utilitaires, ou qui se sont inscrits à sa lettre d'information, pourraient être concernés par une fuite de données revendiquée. Des fichiers présentés comme ceux du site ont été proposés gratuitement au téléchargement le 12 octobre 2026 sur un forum cybercriminel. À ce stade, France Utilitaires n'a pas confirmé publiquement ce piratage présumé.
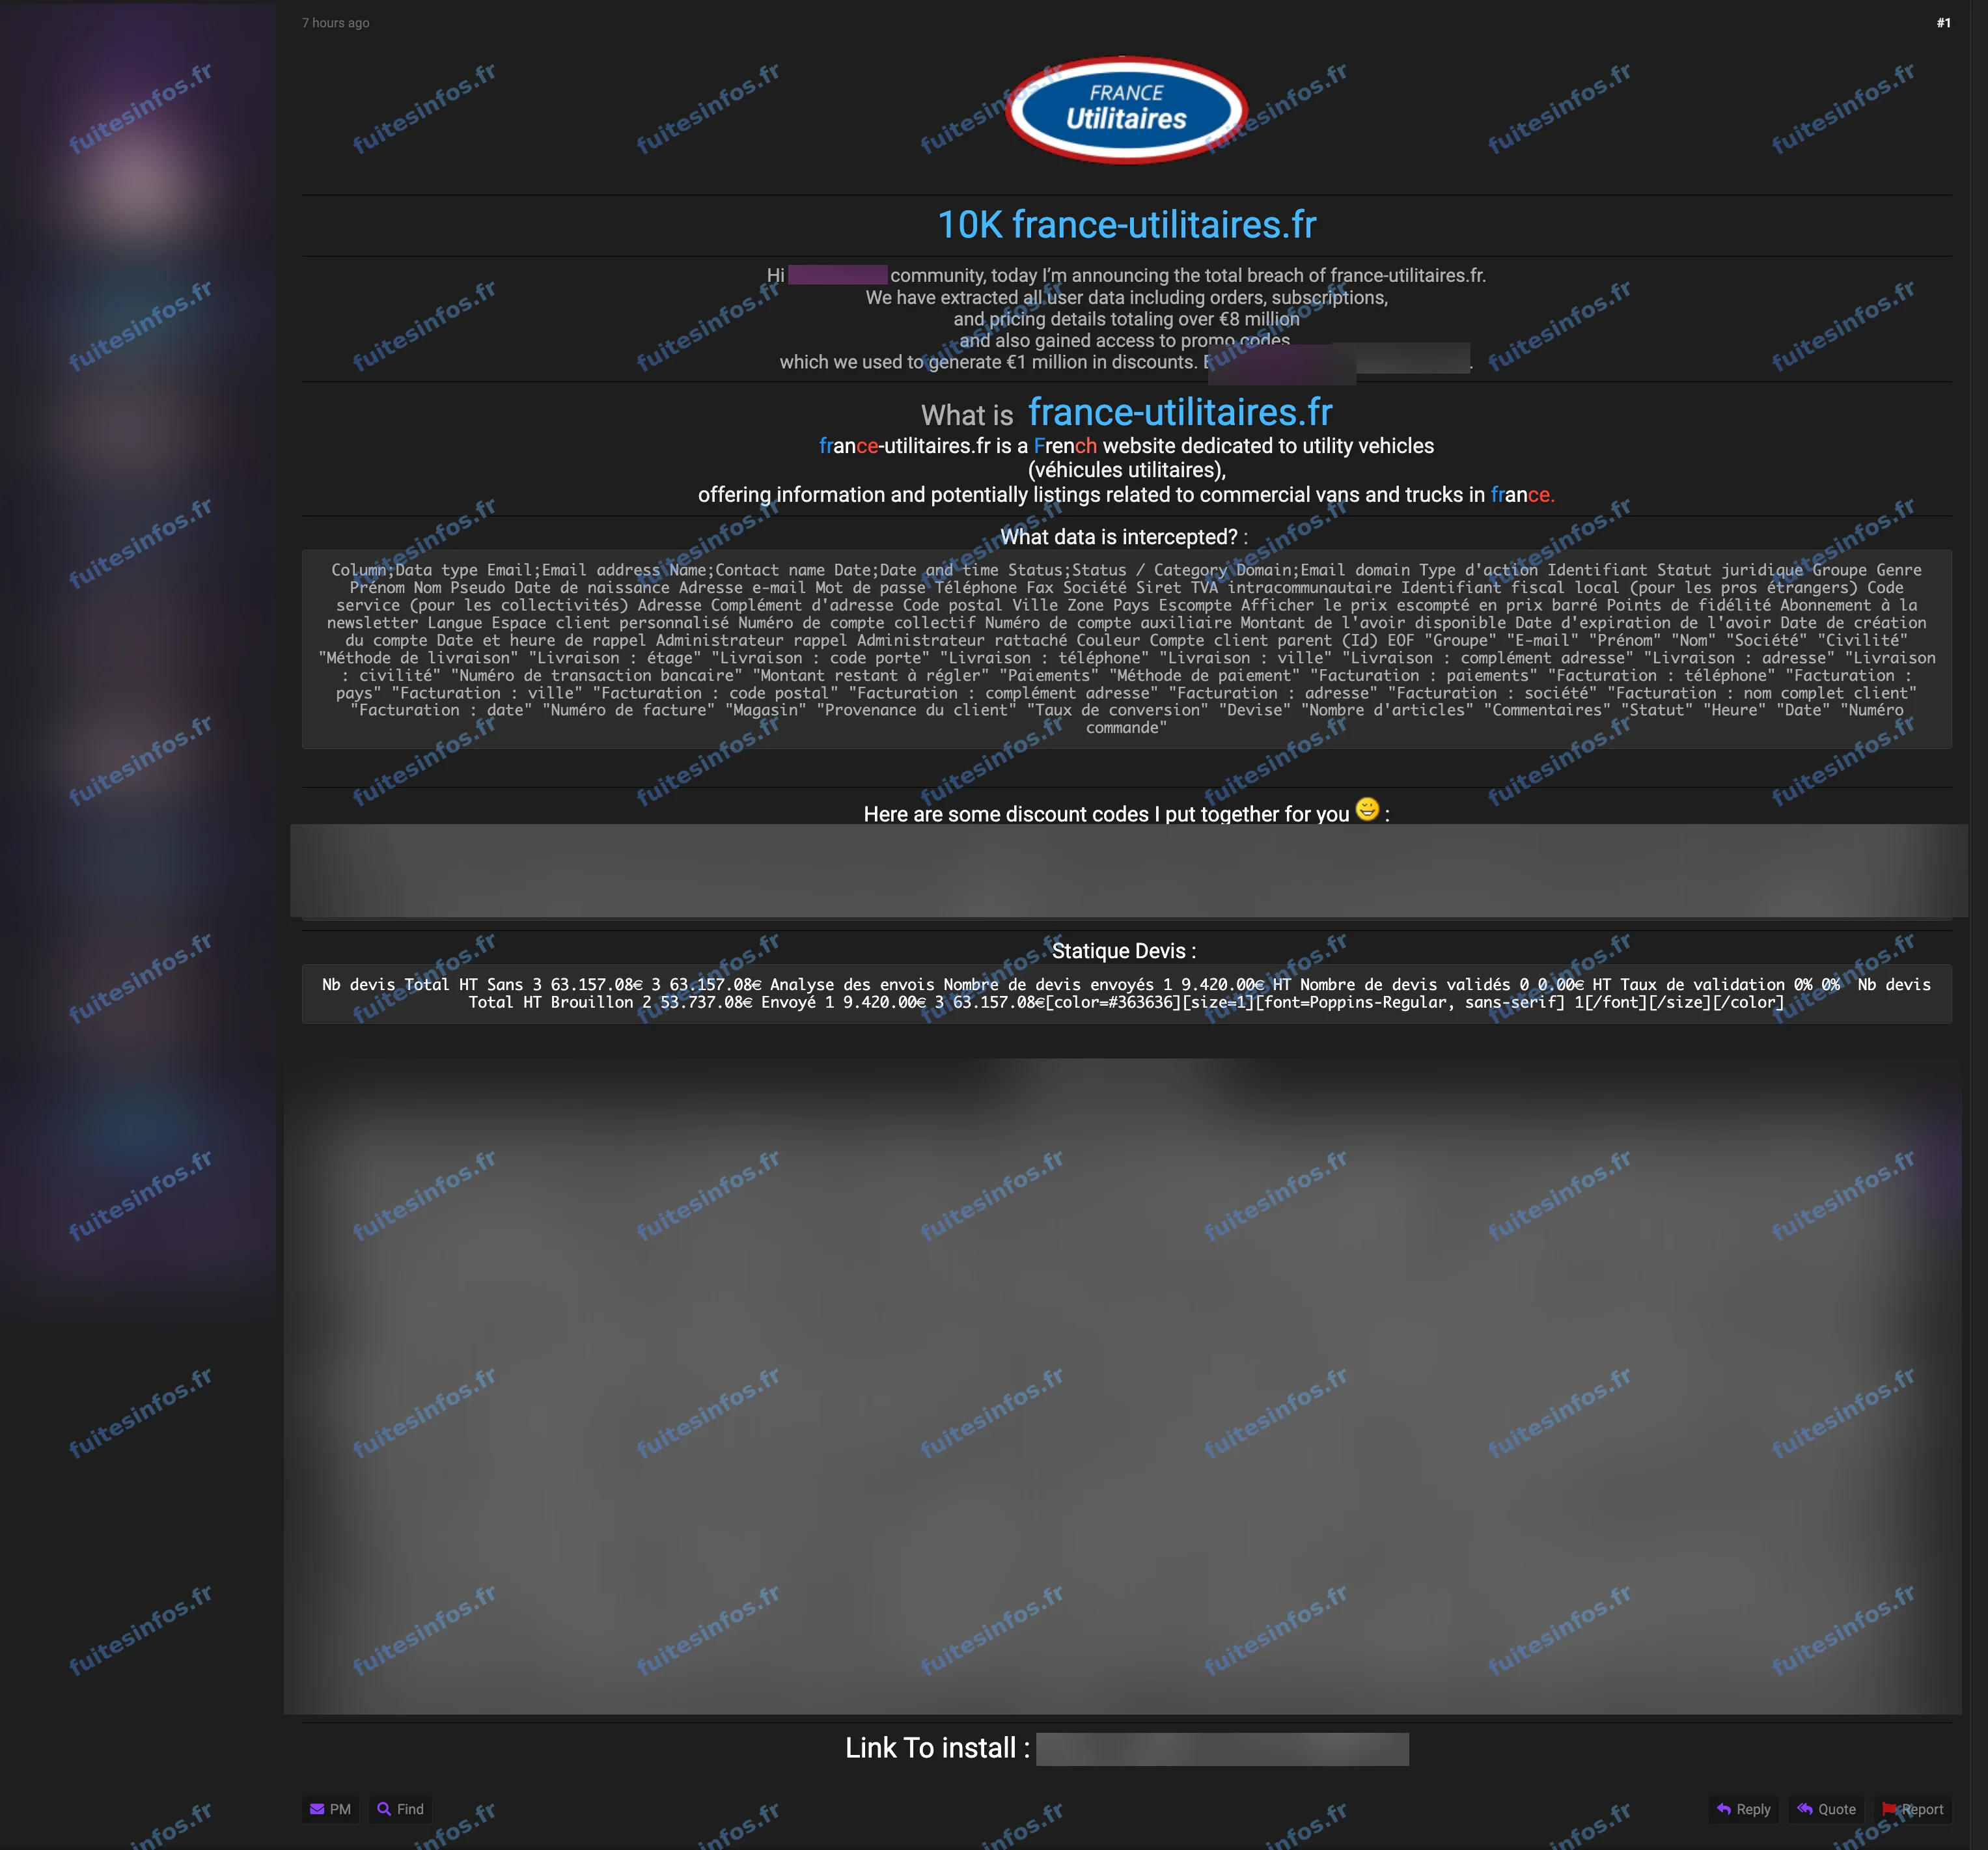
Annonce publiée le 12 octobre 2026 sur un forum cybercriminel.
Qui est concerné chez France Utilitaires
France Utilitaires vend des véhicules utilitaires neufs et d'occasion, à des professionnels comme à des particuliers. L'annonce avance un volume d'environ 10 000 lignes, réparties entre comptes d'utilisateurs, abonnements et commandes. Son auteur affirme que toutes les données d'utilisateurs auraient été extraites et que des codes promotionnels auraient été détournés, ce que rien ne permet d'établir.
Ce que contiennent les fichiers diffusés
Selon l'analyse de Fuites Infos, les fichiers contiennent environ 9 500 inscriptions à la lettre d'information, réduites à une adresse e-mail, un libellé et une date. Ils contiennent aussi environ 1 150 comptes clients, presque tous professionnels, avec nom, coordonnées, société, adresse et mot de passe protégé. S'y ajoutent 26 commandes, avec leurs adresses de livraison et de facturation.
L'ensemble représente environ 10 000 adresses e-mail distinctes, sans que ce nombre désigne autant de personnes. Aucun mot de passe lisible, aucun numéro de carte et aucun IBAN n'y figure. Le système dont proviennent ces fichiers n'est pas établi.
Des données anciennes, mais encore exploitables
Les données sont anciennes : les comptes ont été créés entre 2011 et 2021, et les inscriptions datent pour l'essentiel de 2017 à 2019. Une diffusion récente ne signifie donc pas que les informations le soient. Elles gardent pourtant une valeur pour un fraudeur. Le nom d'un interlocuteur, celui de sa société, son adresse et son téléphone suffisent à rendre crédible un faux devis ou une fausse relance commerciale au nom du vendeur. Les mots de passe, même protégés, peuvent être attaqués hors ligne, ce qui expose les comptes dont le mot de passe a été réutilisé ailleurs.
Détails techniques :
- Trois fichiers, environ 10 700 lignes au total
- Mots de passe hachés, aucun en clair
- Comptes clients créés de mars 2011 à juillet 2021
- Inscriptions à la lettre d'information concentrées de 2017 à 2019
Données concernées :
- Noms complets et civilités
- Adresses e-mail et numéros de téléphone
- Adresses postales, villes, codes postaux et pays
- Sociétés clientes et identifiants fiscaux d'entreprises
- Mots de passe hachés et identifiants internes
- Commandes, factures et montants
- Champs libres
Données annoncées non vérifiées :
- Extraction de toutes les données d'utilisateurs du site
- Utilisation de codes promotionnels
Mentions :
Statut Fuites Infos : Revendiquée