

Les clients qui ont confié un téléphone en réparation à WeFix, ou déclaré un sinistre pris en charge par le réseau, sont concernés par une fuite de données revendiquée le 13 octobre 2026. Près de 2 800 personnes seraient concernées, avec leur nom, leur adresse e-mail et le plus souvent leur numéro de téléphone.
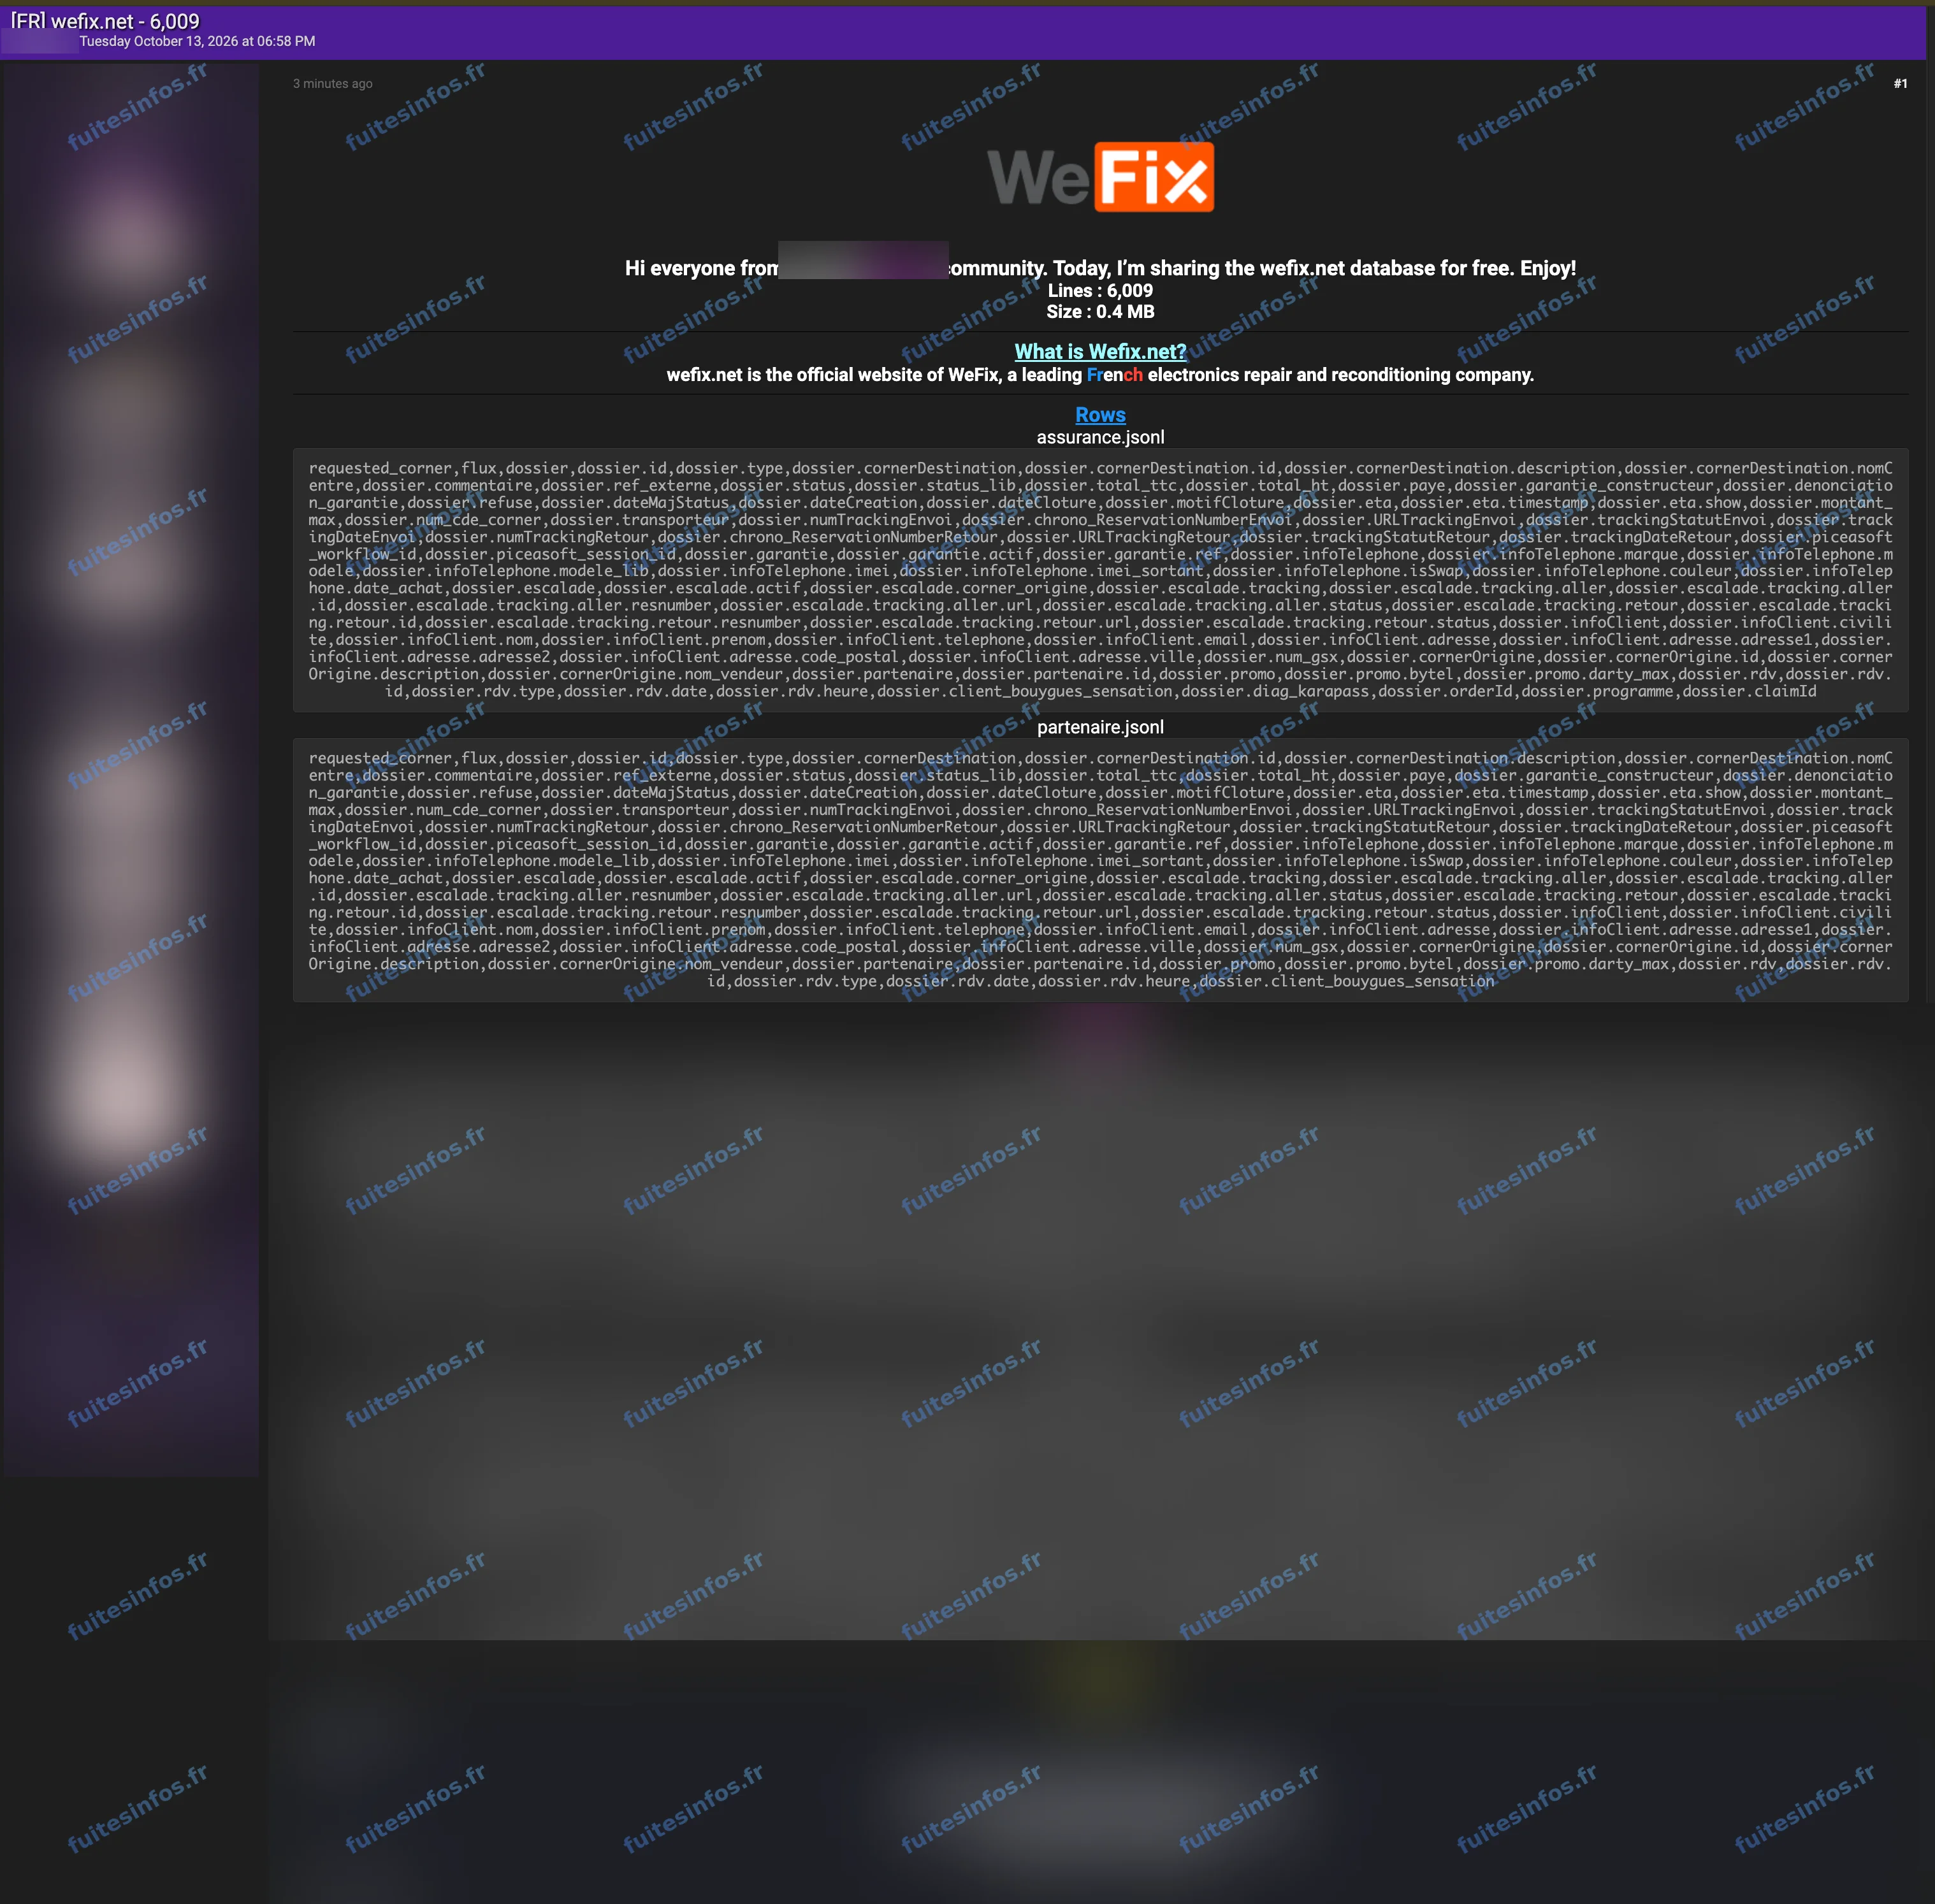
Annonce publiée le 13 octobre 2026 sur un forum cybercriminel.
Ce que contiendrait le fichier attribué à WeFix
WeFix est un réseau français de réparation express de smartphones et de vente d'appareils reconditionnés, filiale du groupe Fnac Darty. Un acteur a proposé gratuitement, sur un forum cybercriminel, ce qu'il présente comme la base de données du site wefix.net, annoncée à 6 009 lignes.
Selon l'analyse de Fuites Infos, le dépôt réunit environ 4 500 dossiers de réparation ou de sinistre de téléphones, créés entre janvier 2023 et le 13 octobre 2026. Environ 2 800 personnes distinctes y sont identifiables par leur nom et leur adresse e-mail. Presque toutes y figurent aussi avec leur numéro de téléphone. Les dossiers décrivent l'appareil (marque, modèle, numéro IMEI), la panne déclarée et le plus souvent le montant du devis. Une partie d'entre eux comporte aussi le suivi du colis. Aucune adresse postale, aucun mot de passe de compte et aucune donnée de paiement n'y apparaissent.
Des dossiers passés par des assurances, des opérateurs et des entreprises
Tous les dossiers ne nomment pas un particulier. Environ 1 600 dossiers sont rattachés à des adresses partagées de programmes d'entreprises ou d'enseignes, et la plupart ne nomment pas l'utilisateur de l'appareil. Les programmes les plus représentés en nombre de dossiers, parmi ceux que leur libellé rattache à une organisation, sont ceux de Bouygues Telecom, de Veolia, de la Fnac, de Free, de Karapass et de Darty.
Pourquoi ces informations sont sensibles pour les clients de WeFix
Prises une à une, ces informations paraissent banales. Réunies, elles décrivent une situation précise : une personne, joignable à une adresse et à un numéro connus, a fait réparer un modèle donné pour une panne et un montant donnés. Un message ou un appel reprenant ces éléments peut passer pour celui du réparateur, de l'assureur ou de l'opérateur, et servir d'appui à une tentative d'arnaque ou de hameçonnage ciblé. Les dossiers les plus récents datent du jour même de la publication, ce qui rend ce scénario crédible pour des prises en charge récentes. Le numéro IMEI, propre à chaque téléphone, s'ajoute aux coordonnées de son utilisateur.
À ce stade, WeFix n'a pas confirmé publiquement ce piratage présumé, qui reste une revendication.
Détails techniques :
- 6 009 lignes annoncées par l'acteur
- Environ 4 500 dossiers de réparation ou de sinistre, créés entre janvier 2023 et le 13 octobre 2026
- Environ 1 600 dossiers rattachés à des adresses partagées de programmes d'entreprises ou d'enseignes
- Aucune adresse postale, aucun mot de passe de compte, aucune donnée de paiement
Données concernées :
- Nom, prénom et civilité
- Adresse e-mail
- Numéro de téléphone
- Appareil : marque, modèle et numéro IMEI
- Dossier de réparation ou de sinistre, panne déclarée en texte libre
- Montant du devis
- Suivi du colis et références internes
- Identifiants et données professionnelles liés aux programmes d'entreprises
Mentions :
Statut Fuites Infos : Revendiquée