

Les clients des salles d'escalade Climb Up, et avec eux de nombreuses familles, sont concernés par une fuite de données revendiquée le 14 octobre 2026. Un acteur met en vente sur un forum cybercriminel un fichier présenté comme la base clients du réseau, soit environ 151 000 fiches. Climb Up n'a pas confirmé publiquement l'incident à ce stade.
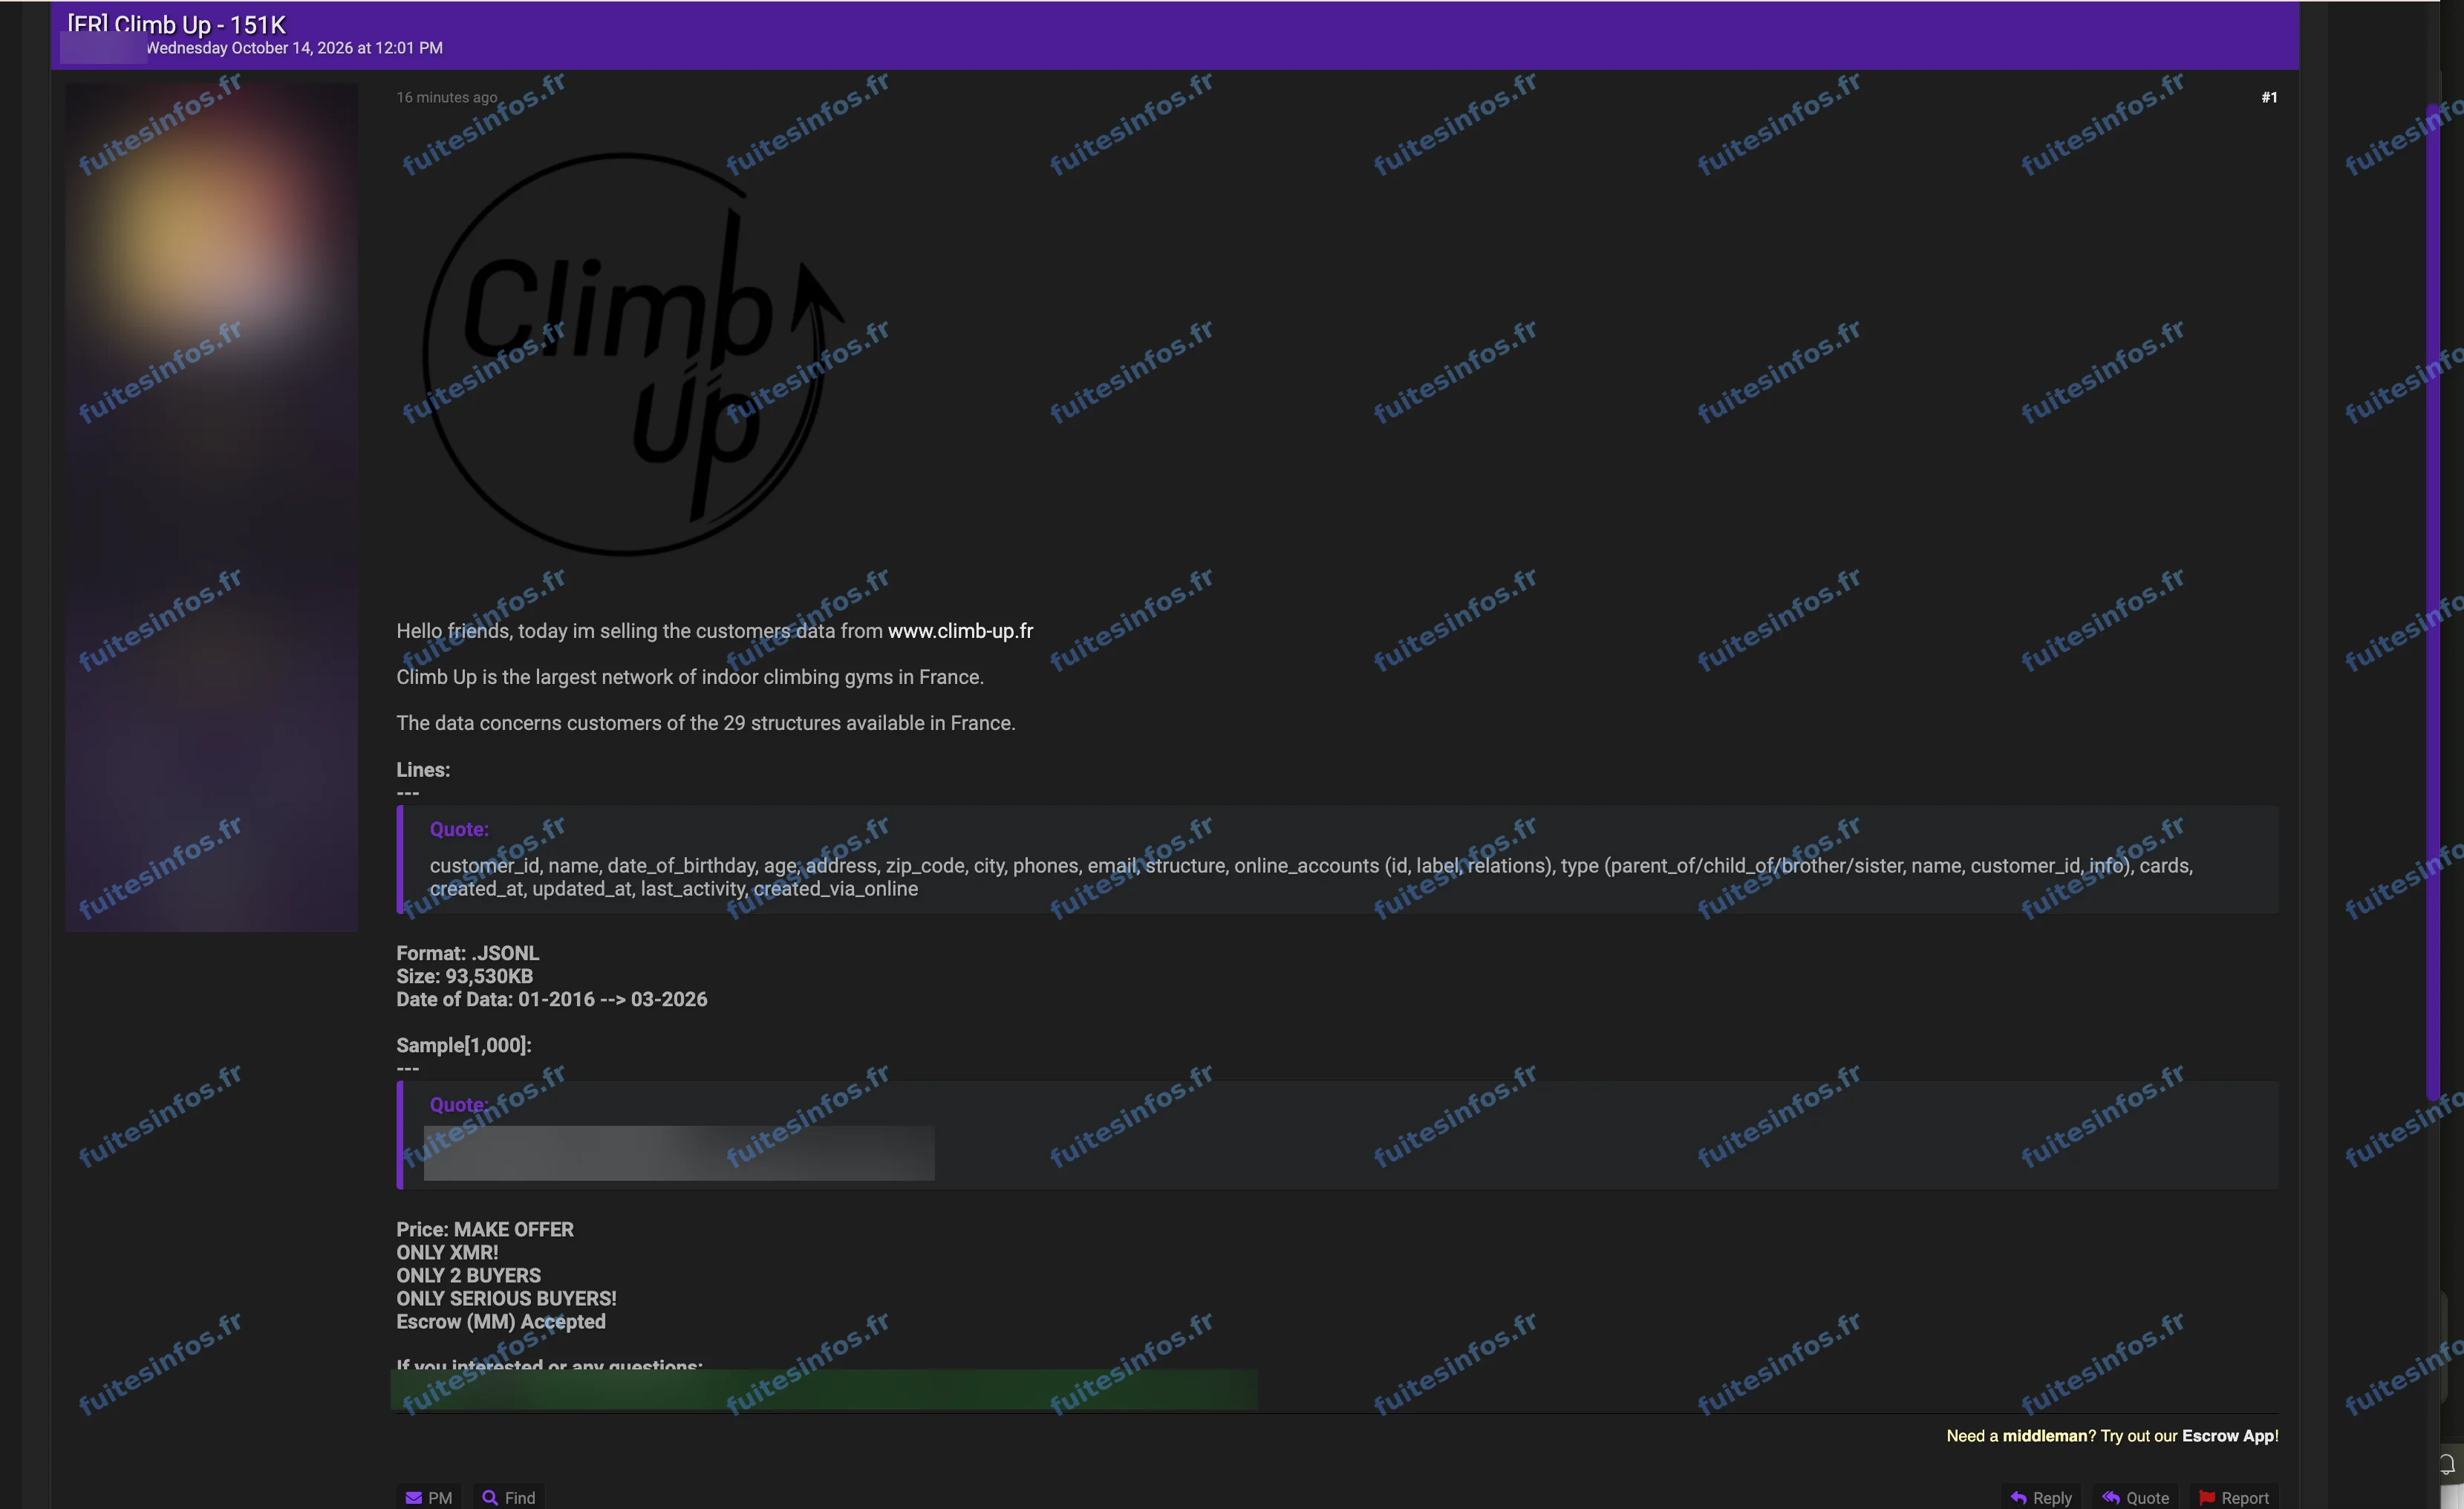
Annonce publiée le 14 octobre 2026, capture masquée.
Ce que contiendrait le fichier de Climb Up
Climb Up est un réseau français d'une trentaine de salles d'escalade. D'après l'annonce, le fichier regrouperait les clients de 29 salles, sur une période allant de janvier 2016 à mars 2026. Il contiendrait pour chaque client son identité et sa date de naissance, ses coordonnées (adresse postale, téléphone, adresse e-mail), sa salle de rattachement, son compte en ligne et les liens familiaux déclarés entre clients. Les données seraient vendues au plus offrant, à deux acheteurs au plus. Pour appuyer son annonce, le pirate diffuse un échantillon d'un millier de fiches.
Selon l'analyse de Fuites Infos, cet échantillon porte sur des clients de treize salles, pour l'essentiel sous les enseignes Climb Up et MROC, avec une activité enregistrée jusqu'à la fin mars 2026. Il compte des clients mineurs, dès 11 ans. Il cite aussi, par leurs liens familiaux, plusieurs centaines de proches, en majorité des enfants. Il ne contient ni mot de passe ni moyen de paiement. Le volume de 151 000 fiches n'est pas vérifié.
Pourquoi cette fuite touche les familles des grimpeurs
D'après l'annonce, le fichier décrirait les liens familiaux entre clients. Il associerait des enfants nommés, avec leur date de naissance, à un parent, à son téléphone et à la salle fréquentée. Ce croisement permettrait de savoir qui grimpe où, avec qui, et à quel âge. Il pourrait servir à un message crédible se faisant passer pour la salle, pour un renouvellement d'abonnement, une mise à jour de compte ou un remboursement. Il pourrait aussi servir à se présenter comme un proche ou à cibler des familles. Les coordonnées, actives jusqu'au printemps 2026, peuvent encore être à jour.
Le piratage présumé de Climb Up reste non confirmé à ce stade, et aucune communication du réseau n'a été relevée.
Détails techniques :
- Environ 151 000 fiches clients annoncées
- Période annoncée : janvier 2016 à mars 2026
- Échantillon d'environ 1 000 fiches issues de treize salles, activité jusqu'à fin mars 2026
- Aucun mot de passe ni moyen de paiement dans l'échantillon
Données concernées :
- Nom, prénom, date de naissance et âge
- Adresse e-mail et numéro de téléphone
- Adresse postale, ville, code postal
- Salle de rattachement, fiche client et identifiant interne
- Liens familiaux et données de mineurs
- Annotations libres
Mentions :
Statut Fuites Infos : Revendiquée