

Les personnes inscrites sur BodySwap, un générateur d'images et de vidéos par intelligence artificielle, sont concernées par une fuite de données revendiquée le 14 octobre 2026. Selon l'analyse de Fuites Infos, la base publiée porte sur environ 10 300 comptes d'utilisateurs, avec leur adresse e-mail et un mot de passe protégé.
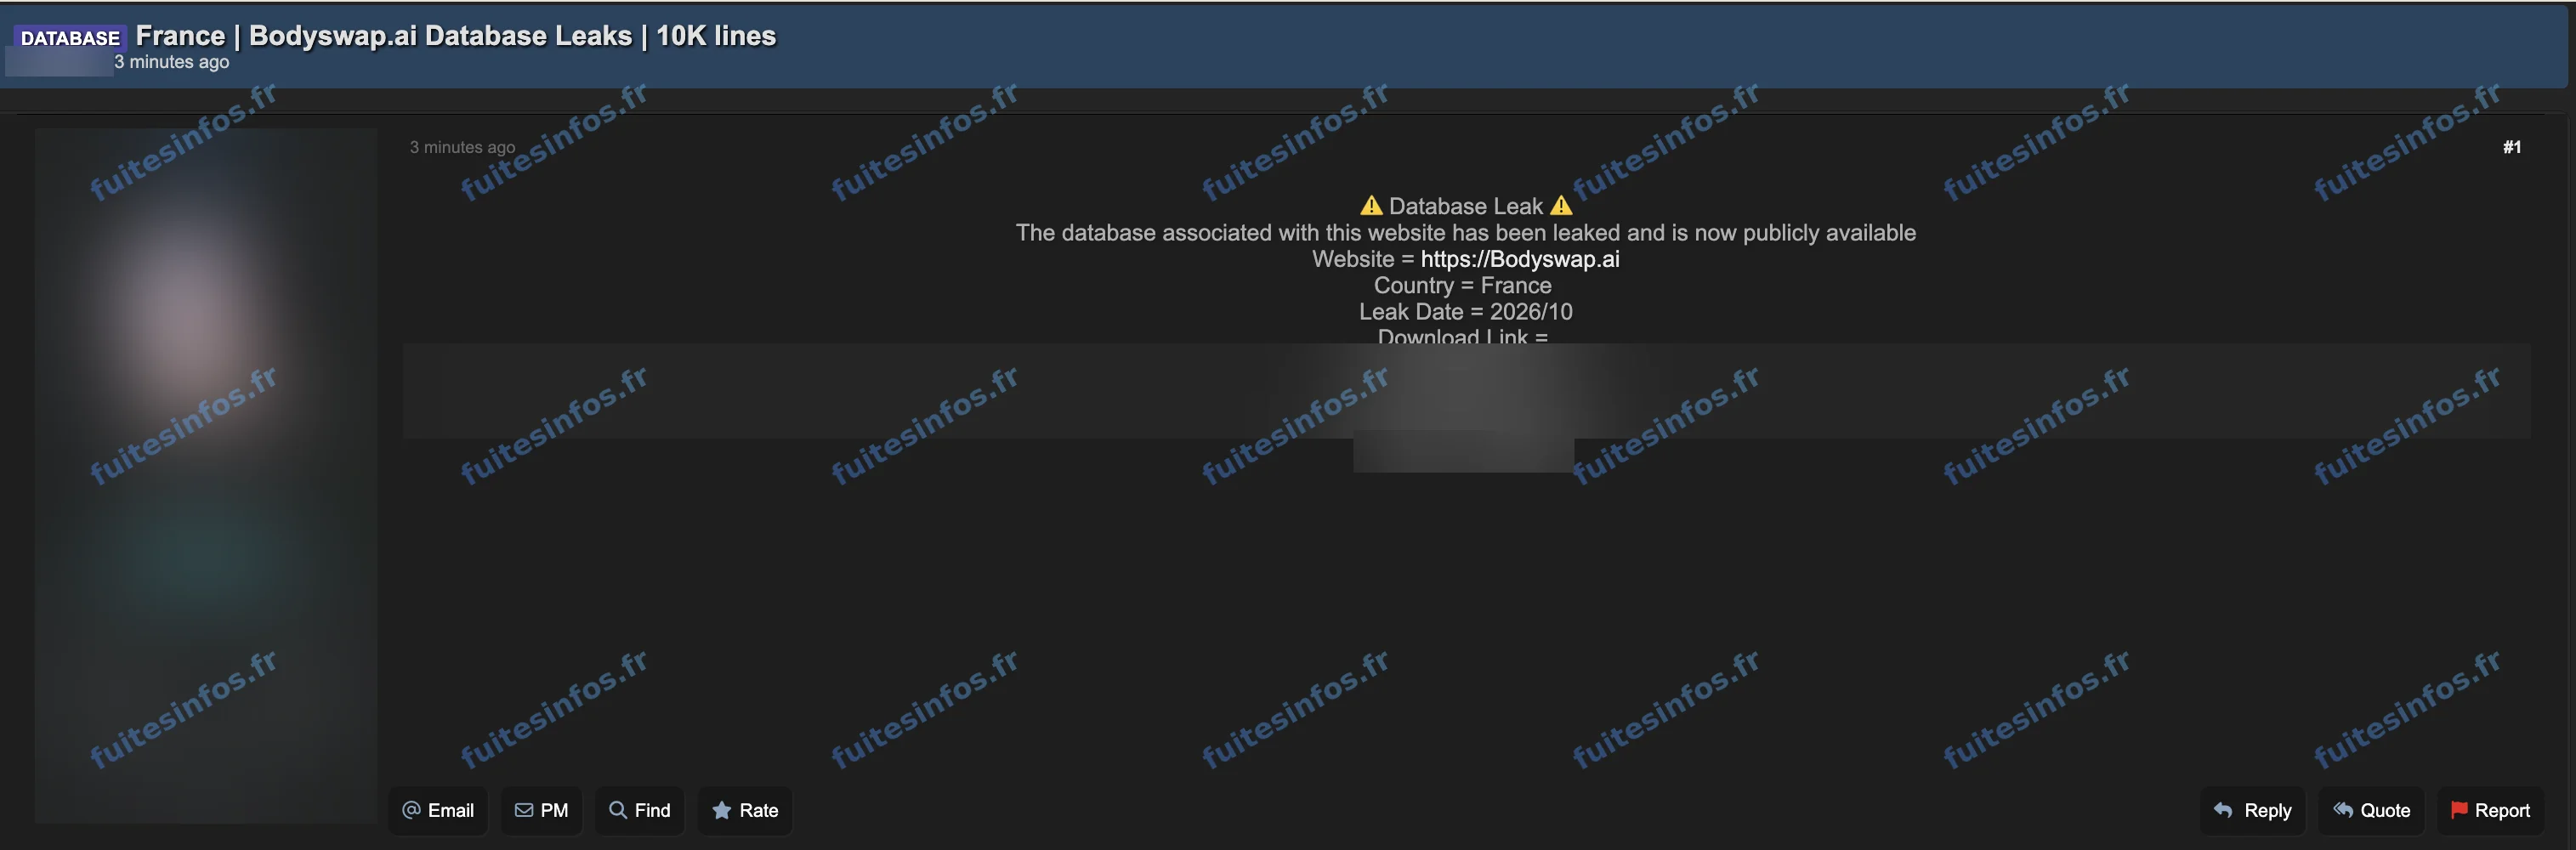
Publication du 14 octobre 2026, pseudonyme de l'auteur et lien de téléchargement masqués.
Ce que contient la base de BodySwap
BodySwap est un service en ligne francophone qui se présente comme non censuré : il propose de retirer des vêtements sur une photo, d'échanger des visages et de produire des contenus pour adultes, contre l'achat de crédits. Selon ses mentions légales, il est édité par une société établie en Irlande. Le 14 octobre 2026, un acteur a annoncé sur un forum cybercriminel la mise en ligne de la base de données du site, décrite comme comptant 10 000 lignes et proposée au téléchargement.
Les données correspondent à un export de la base du site arrêté au 3 août 2026, soit un peu plus de deux mois avant leur publication. Elles couvrent les comptes ouverts depuis septembre 2025. Chaque compte associe un pseudonyme, une adresse e-mail et un mot de passe conservé sous une forme protégée. Pour la plupart des comptes, les adresses IP utilisées pour se connecter figurent aussi.
Près de 800 clients apparaissent en outre avec leur nom et l'historique de leurs achats de crédits. Le site conservait aussi, pour les comptes qui utilisaient réellement le service, le type de générations demandées.
Aucune donnée de carte bancaire ne figure dans la base, ni aucune image produite par les utilisateurs. Elle contient en revanche des clés d'accès aux services de paiement de l'éditeur.
Pourquoi les utilisateurs de BodySwap sont exposés
Pour les personnes concernées, le problème ne tient pas seulement au volume. Une adresse e-mail rattachée à un compte sur un service de ce type, avec la trace de son usage et de ses achats, touche directement à la vie privée. Beaucoup d'inscrits préféreraient qu'elle ne circule pas.
Ces adresses peuvent aussi servir à des messages frauduleux se faisant passer pour BodySwap, d'autant plus crédibles qu'ils pourraient citer un pseudonyme ou un achat réel. Les mots de passe ne sont pas lisibles directement. Un mot de passe simple, réutilisé sur d'autres sites, reste toutefois exposé à des tentatives de déchiffrement.
À ce stade, ce piratage présumé n'a fait l'objet d'aucune confirmation publique de BodySwap.
Détails techniques :
- 10 309 comptes d'utilisateurs concernés
- Comptes ouverts de septembre 2025 au 3 août 2026, date à laquelle s'arrêtent les données
- Volume annoncé dans la publication : 10 000 lignes
- Aucune donnée de carte bancaire
Données concernées :
- Pseudonymes et identifiants de compte
- Adresses e-mail
- Mots de passe (hachés)
- Noms complets des clients
- Adresses IP et données d'appareil
- Historique de commandes et montants
- Adresses web
- Clés d'accès aux services de paiement de l'éditeur
- Adresses postales
Mentions :
Statut Fuites Infos : Revendiquée