

Les contributeurs de Vélogrimpe, le site collaboratif consacré aux falaises d'escalade accessibles en train et à vélo, sont concernés par une fuite de données. Par un courriel du 16 octobre 2026, l'éditeur du site les a prévenus que leurs adresses e-mail étaient accessibles dans le code source de certaines pages, à la suite d'une erreur de développement.
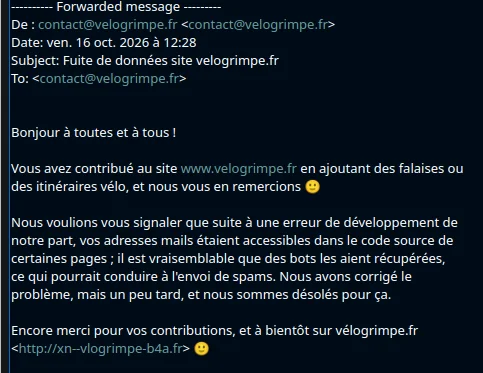
Courriel envoyé le 16 octobre 2026 par l'éditeur de Vélogrimpe à ses contributeurs.
Ce que Vélogrimpe a annoncé à ses contributeurs
Vélogrimpe recense des falaises d'escalade que l'on peut rejoindre en train et à vélo. Le site repose sur ses contributeurs : ce sont eux qui y ajoutent des falaises ou des itinéraires vélo. Ce sont ces personnes qui sont concernées.
Selon le courriel de l'éditeur, une erreur de développement rendait leurs adresses e-mail accessibles dans le code source de certaines pages du site. L'éditeur juge « vraisemblable » que des robots aient collecté ces adresses, et il évoque un risque de réception de spams. Il indique avoir corrigé le problème, « mais un peu tard », et s'en attribue la responsabilité.
Il s'agit d'une erreur d'exposition, pas d'un piratage : le courriel ne décrit aucune intrusion dans le site.
Ce que le courriel de Vélogrimpe ne précise pas
Le message ne donne ni le nombre de contributeurs concernés, ni la date à laquelle le problème est apparu, ni celle de sa correction. La durée pendant laquelle les adresses sont restées accessibles n'est donc pas connue.
La seule donnée citée est l'adresse e-mail. Le courriel ne mentionne aucune autre information, sans pour autant en exclure. Il ne fait pas non plus état d'une notification à la CNIL.
Pourquoi ces adresses e-mail comptent
Une adresse e-mail seule expose d'abord à des messages non sollicités, ce que l'éditeur anticipe lui-même. Mais ces adresses sont celles des contributeurs d'un site d'escalade précis. Un message frauduleux qui se réclamerait de Vélogrimpe, ou qui évoquerait une falaise ou un itinéraire, pourrait donc paraître crédible à ses destinataires.
Données concernées :
- Adresse e-mail des contributeurs
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise