

Les clients d'O’Tacos qui ont enregistré une adresse pour se faire livrer pourraient voir leurs coordonnées circuler. Le 16 octobre 2026, un fichier présenté comme contenant environ 334 000 lignes d'adresses de clients de la chaîne a été mis en vente pour 300 dollars sur un forum cybercriminel, selon la revendication. À ce stade, O’Tacos n'a fait aucune communication publique sur ce piratage présumé.
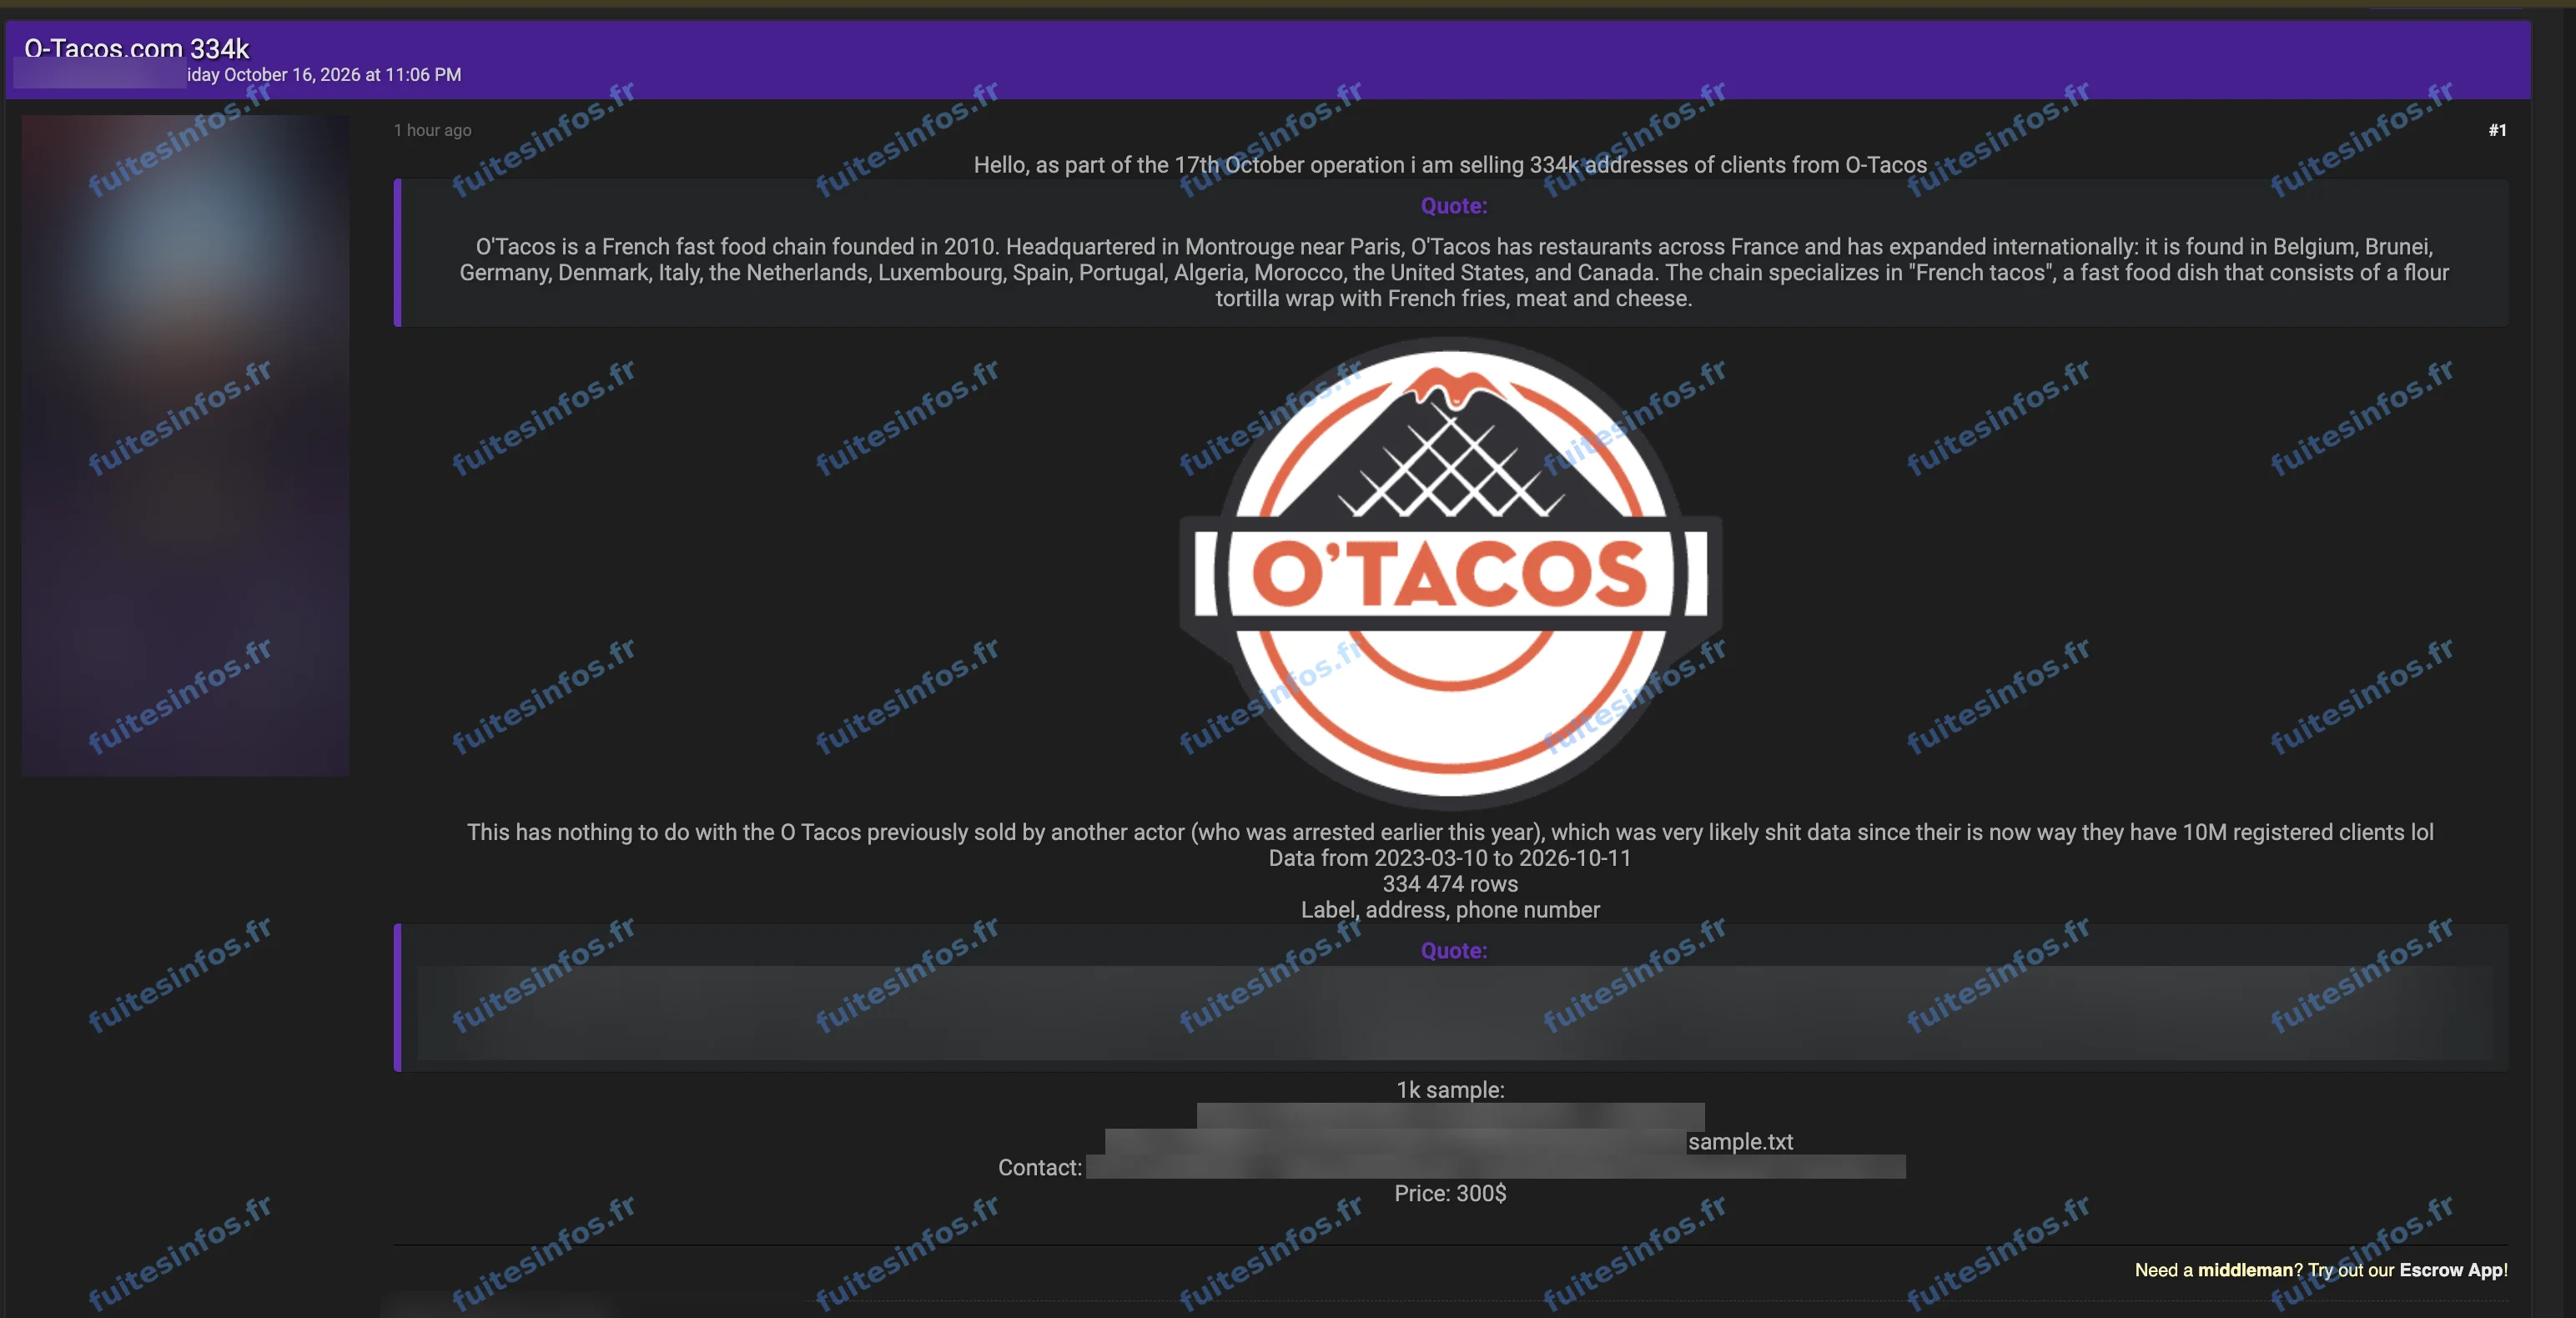
Annonce publiée le 16 octobre 2026 sur un forum cybercriminel, pseudonyme, liens et extrait de données masqués.
Ce que contiendrait le fichier d'O’Tacos
O’Tacos est une chaîne française de restauration rapide spécialisée dans le french tacos, présente en France et à l'international. Le pirate affirme vendre le libellé, l'adresse et le numéro de téléphone de ses clients, pour une période allant de mars 2023 à octobre 2026. Il présente ce fichier comme distinct d'une base de clients de l'enseigne vendue plus tôt par un autre acteur.
Selon l'analyse de Fuites Infos, l'extrait publié avec l'annonce porte sur des adresses de livraison de clients particuliers, situées pour l'essentiel en France et en Belgique. Chaque adresse y est accompagnée de sa position géographique précise et, presque toujours, d'un numéro de téléphone mobile. Pour une partie des clients, le libellé de l'adresse porte un nom, et des consignes d'accès au domicile sont jointes. L'extrait ne contient ni mot de passe ni donnée bancaire.
Pourquoi ces adresses sont sensibles
Un numéro de mobile associé à une adresse de domicile et à l'habitude de commander auprès d'une enseigne connue est exactement ce qu'il faut pour rendre crédible un SMS frauduleux : faux livreur, commande à régler, colis en attente. Les consignes d'entrée et la géolocalisation du logement exposent en outre une partie des clients à un repérage de leur domicile. Le volume total annoncé n'a pas pu être vérifié, et le lien du fichier avec les systèmes de l'enseigne reste non confirmé à ce stade.
Données concernées :
- Adresses postales complètes (rue, numéro, code postal, ville)
- Position géographique précise du domicile
- Numéros de téléphone, principalement mobiles
- Noms de personnes dans une partie des libellés d'adresse
- Consignes d'accès au domicile en texte libre
- Identifiants internes
Mentions :
Statut Fuites Infos : Revendiquée