

Les utilisateurs de Be-in-Home, le carnet numérique du logement proposé aux clients de constructeurs de maisons individuelles, sont exposés par une base de données rediffusée le 17 octobre 2026 sur un forum cybercriminel. Selon la revendication, elle concernerait environ 30 000 clients, avec des données présentées comme datant de 2023. À ce stade, PMB Software, l'éditeur du service, n'a pas confirmé cette fuite.
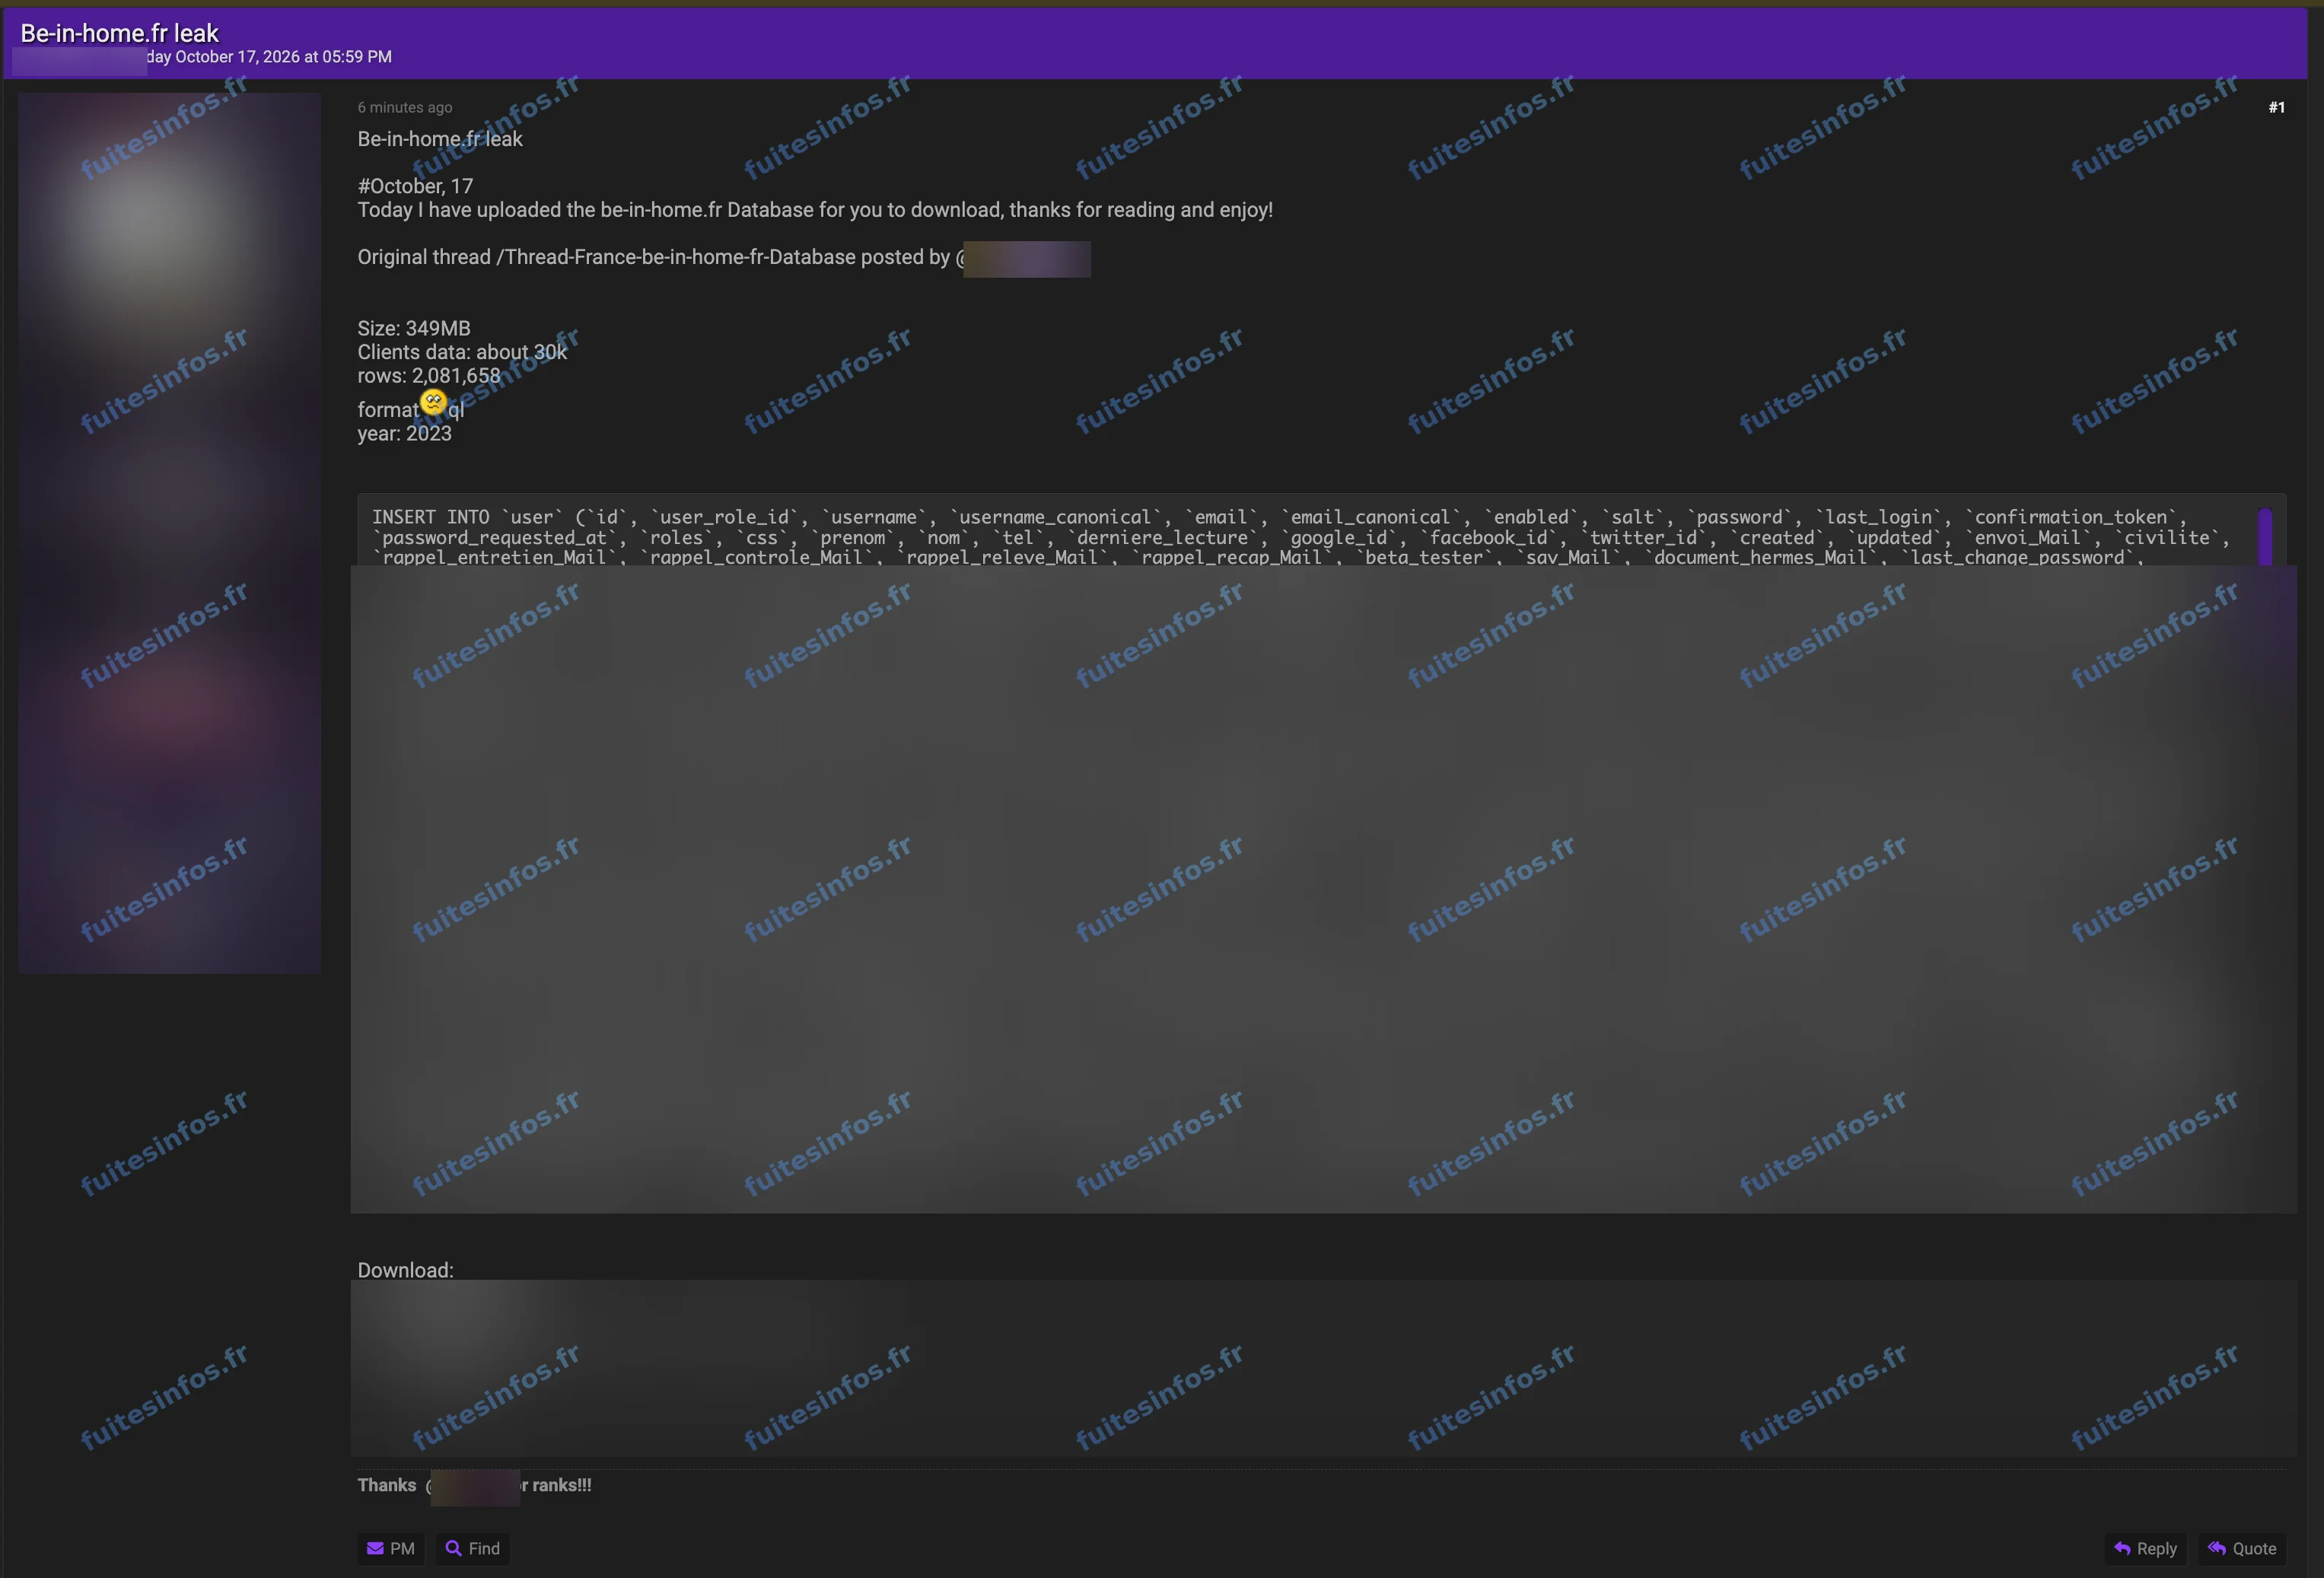
Publication du 17 octobre 2026 : pseudo de l'auteur, extrait de données et contenu à débloquer masqués.
Be-in-Home, le carnet numérique du logement de PMB Software
Be-in-Home accompagne les clients de constructeurs de maisons individuelles, notamment avec des rappels d'entretien. Le service est édité par PMB Software, une société de Maxéville (Meurthe-et-Moselle) qui opère sous la marque iD.LYS Solutions.
Un acteur affirme rediffuser une base de données du service, qu'il attribue à un premier auteur. Le fichier pèserait 349 Mo et compterait environ 2,08 millions de lignes. Il serait proposé au téléchargement sur le forum contre des crédits. Le piratage dont il serait issu n'est pas confirmé à ce stade.
Ce que contient l'extrait publié de Be-in-Home
Selon l'analyse de Fuites Infos, l'extrait publié porte sur des comptes de particuliers, souvent au nom d'un couple. Ces comptes portent le nom et le prénom, l'adresse e-mail et le mot de passe sous forme hachée, c'est-à-dire non lisible en clair. Le téléphone et la civilité n'apparaissent que sur une partie d'entre eux, à côté des préférences de rappels d'entretien. Les comptes de l'extrait ont été créés début 2018, et les dernières activités relevées datent de septembre 2023.
Pourquoi ces informations peuvent servir à des arnaques
Un nom associé à une adresse e-mail et à l'usage d'un service de suivi du logement suffit pour écrire des messages crédibles, qui imiteraient un rappel d'entretien, une relance de Be-in-Home ou un courrier du constructeur. Les comptes ouverts au nom d'un couple exposent deux personnes à la fois. Les mots de passe ne sont pas lisibles en clair, mais un mot de passe faible peut finir par être retrouvé, puis essayé sur d'autres services si la personne l'y a réutilisé.
Données concernées :
- Noms, prénoms et civilité
- Adresses électroniques
- Numéros de téléphone
- Identifiants de connexion et identifiants internes
- Mots de passe hachés
Mentions :
Statut Fuites Infos : Revendiquée