

Les clients qui ont réservé une table au restaurant Courtepaille de Bayeux sont concernés par une fuite de données revendiquée le 16 octobre 2026. Un acteur met en vente sur un forum cybercriminel ce qu'il présente comme la base de données clients de l'établissement, annoncée à 8 734 lignes, avec leur nom, leurs coordonnées et le suivi de leurs visites.
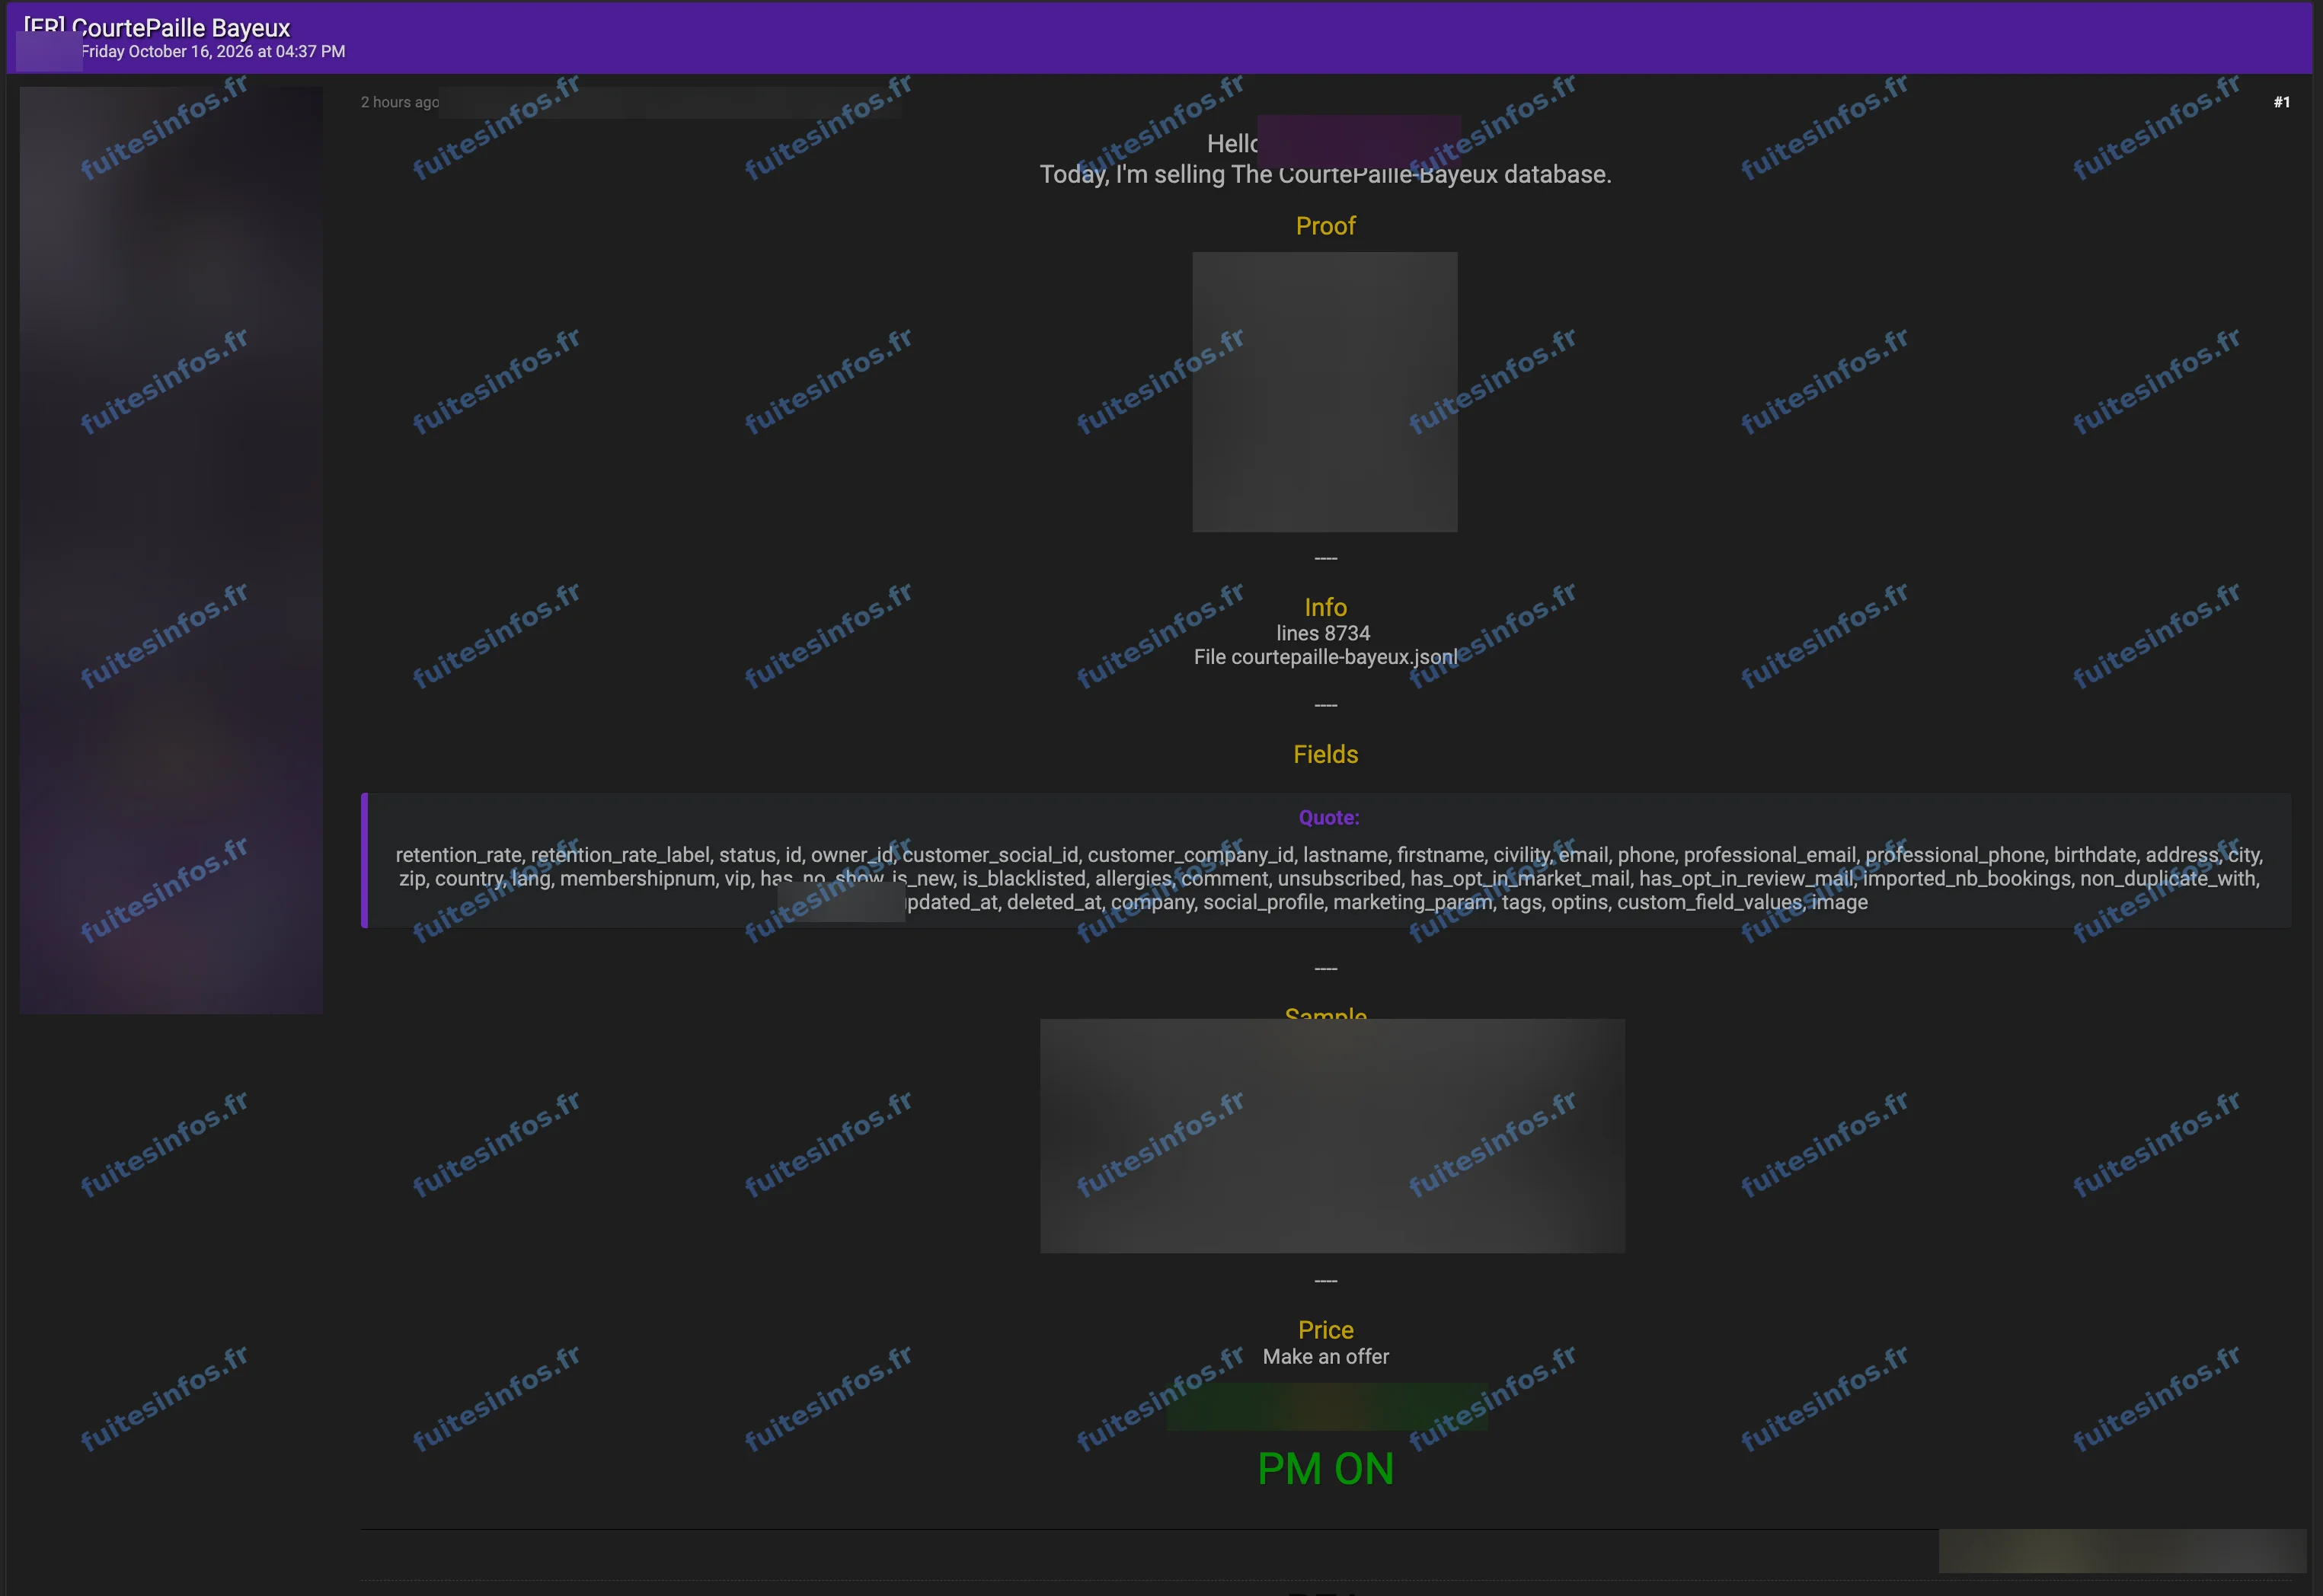
Annonce publiée le 16 octobre 2026 sur un forum cybercriminel.
Le fichier clients du restaurant Courtepaille de Bayeux
Courtepaille est une enseigne française de restaurants grills. Son établissement dit de Bayeux est installé à Nonant, dans le Calvados, à quelques kilomètres de la ville. Le pirate a joint à son annonce un échantillon et des captures montrant l'interface de gestion des réservations du restaurant. Le fichier complet serait vendu à un prix à négocier.
D'après l'annonce, ce fichier porterait sur l'identité et les coordonnées des clients (nom, prénom, civilité, adresse e-mail, numéro de téléphone). Il comporterait aussi des champs prévus pour la date de naissance, l'adresse postale et les allergies, ainsi que des informations de suivi de la clientèle : niveau de fidélité, absences à des réservations et commentaires.
Ce que montre l'échantillon publié
Selon l'analyse de Fuites Infos, l'échantillon publié compte 734 fiches clients issues du logiciel de réservation du restaurant. Environ 300 d'entre elles portent une adresse e-mail ou un numéro de téléphone. Les autres ne mentionnent qu'un nom. L'échantillon ne contient aucune date de naissance, aucune adresse postale ni aucune allergie renseignée. Les fiches les plus récentes ont été modifiées le jour même de la publication de l'annonce.
Pourquoi ces informations intéressent les fraudeurs
Un nom, un e-mail ou un téléphone et le restaurant fréquenté suffisent à rédiger un message crédible : fausse confirmation ou annulation de réservation, demande d'acompte, faux programme de fidélité ou fausse demande d'avis. Le suivi des visites (client régulier, client à relancer, absence à une réservation) permet d'ajuster ce message à chaque personne. Les données étant récentes, ces tentatives d'hameçonnage par e-mail ou par SMS gagnent en vraisemblance pour les clients qui ont réservé ces derniers mois.
À ce stade, Courtepaille n'a pas confirmé publiquement ce piratage présumé, et le contenu du fichier complet n'est pas vérifié.
Détails techniques :
- 8 734 lignes annoncées par l'acteur
- Échantillon de 734 fiches clients
- Environ 300 fiches avec un e-mail ou un téléphone
- Fiches modifiées jusqu'au 16 octobre 2026
- Aucune date de naissance, aucune adresse et aucune allergie renseignée dans l'échantillon
Données concernées :
- Nom, prénom et civilité
- Adresse e-mail et numéro de téléphone
- Pays et langue
- Niveau de fidélité et absences aux réservations
- Commentaires en texte libre
- Identifiants internes du logiciel de réservation
Données annoncées non vérifiées :
- Date de naissance
- Adresse postale
- Allergies
Mentions :
Statut Fuites Infos : Revendiquée