

Des élèves, des étudiants et des familles qui révisent avec l'application Nomad Education pourraient voir leurs données personnelles circuler sur un forum cybercriminel. Selon la revendication publiée le 16 octobre 2026, un pirate y met en vente des informations présentées comme issues de 4 852 437 comptes d'utilisateurs. L'éditeur n'a pas confirmé l'incident à ce stade.
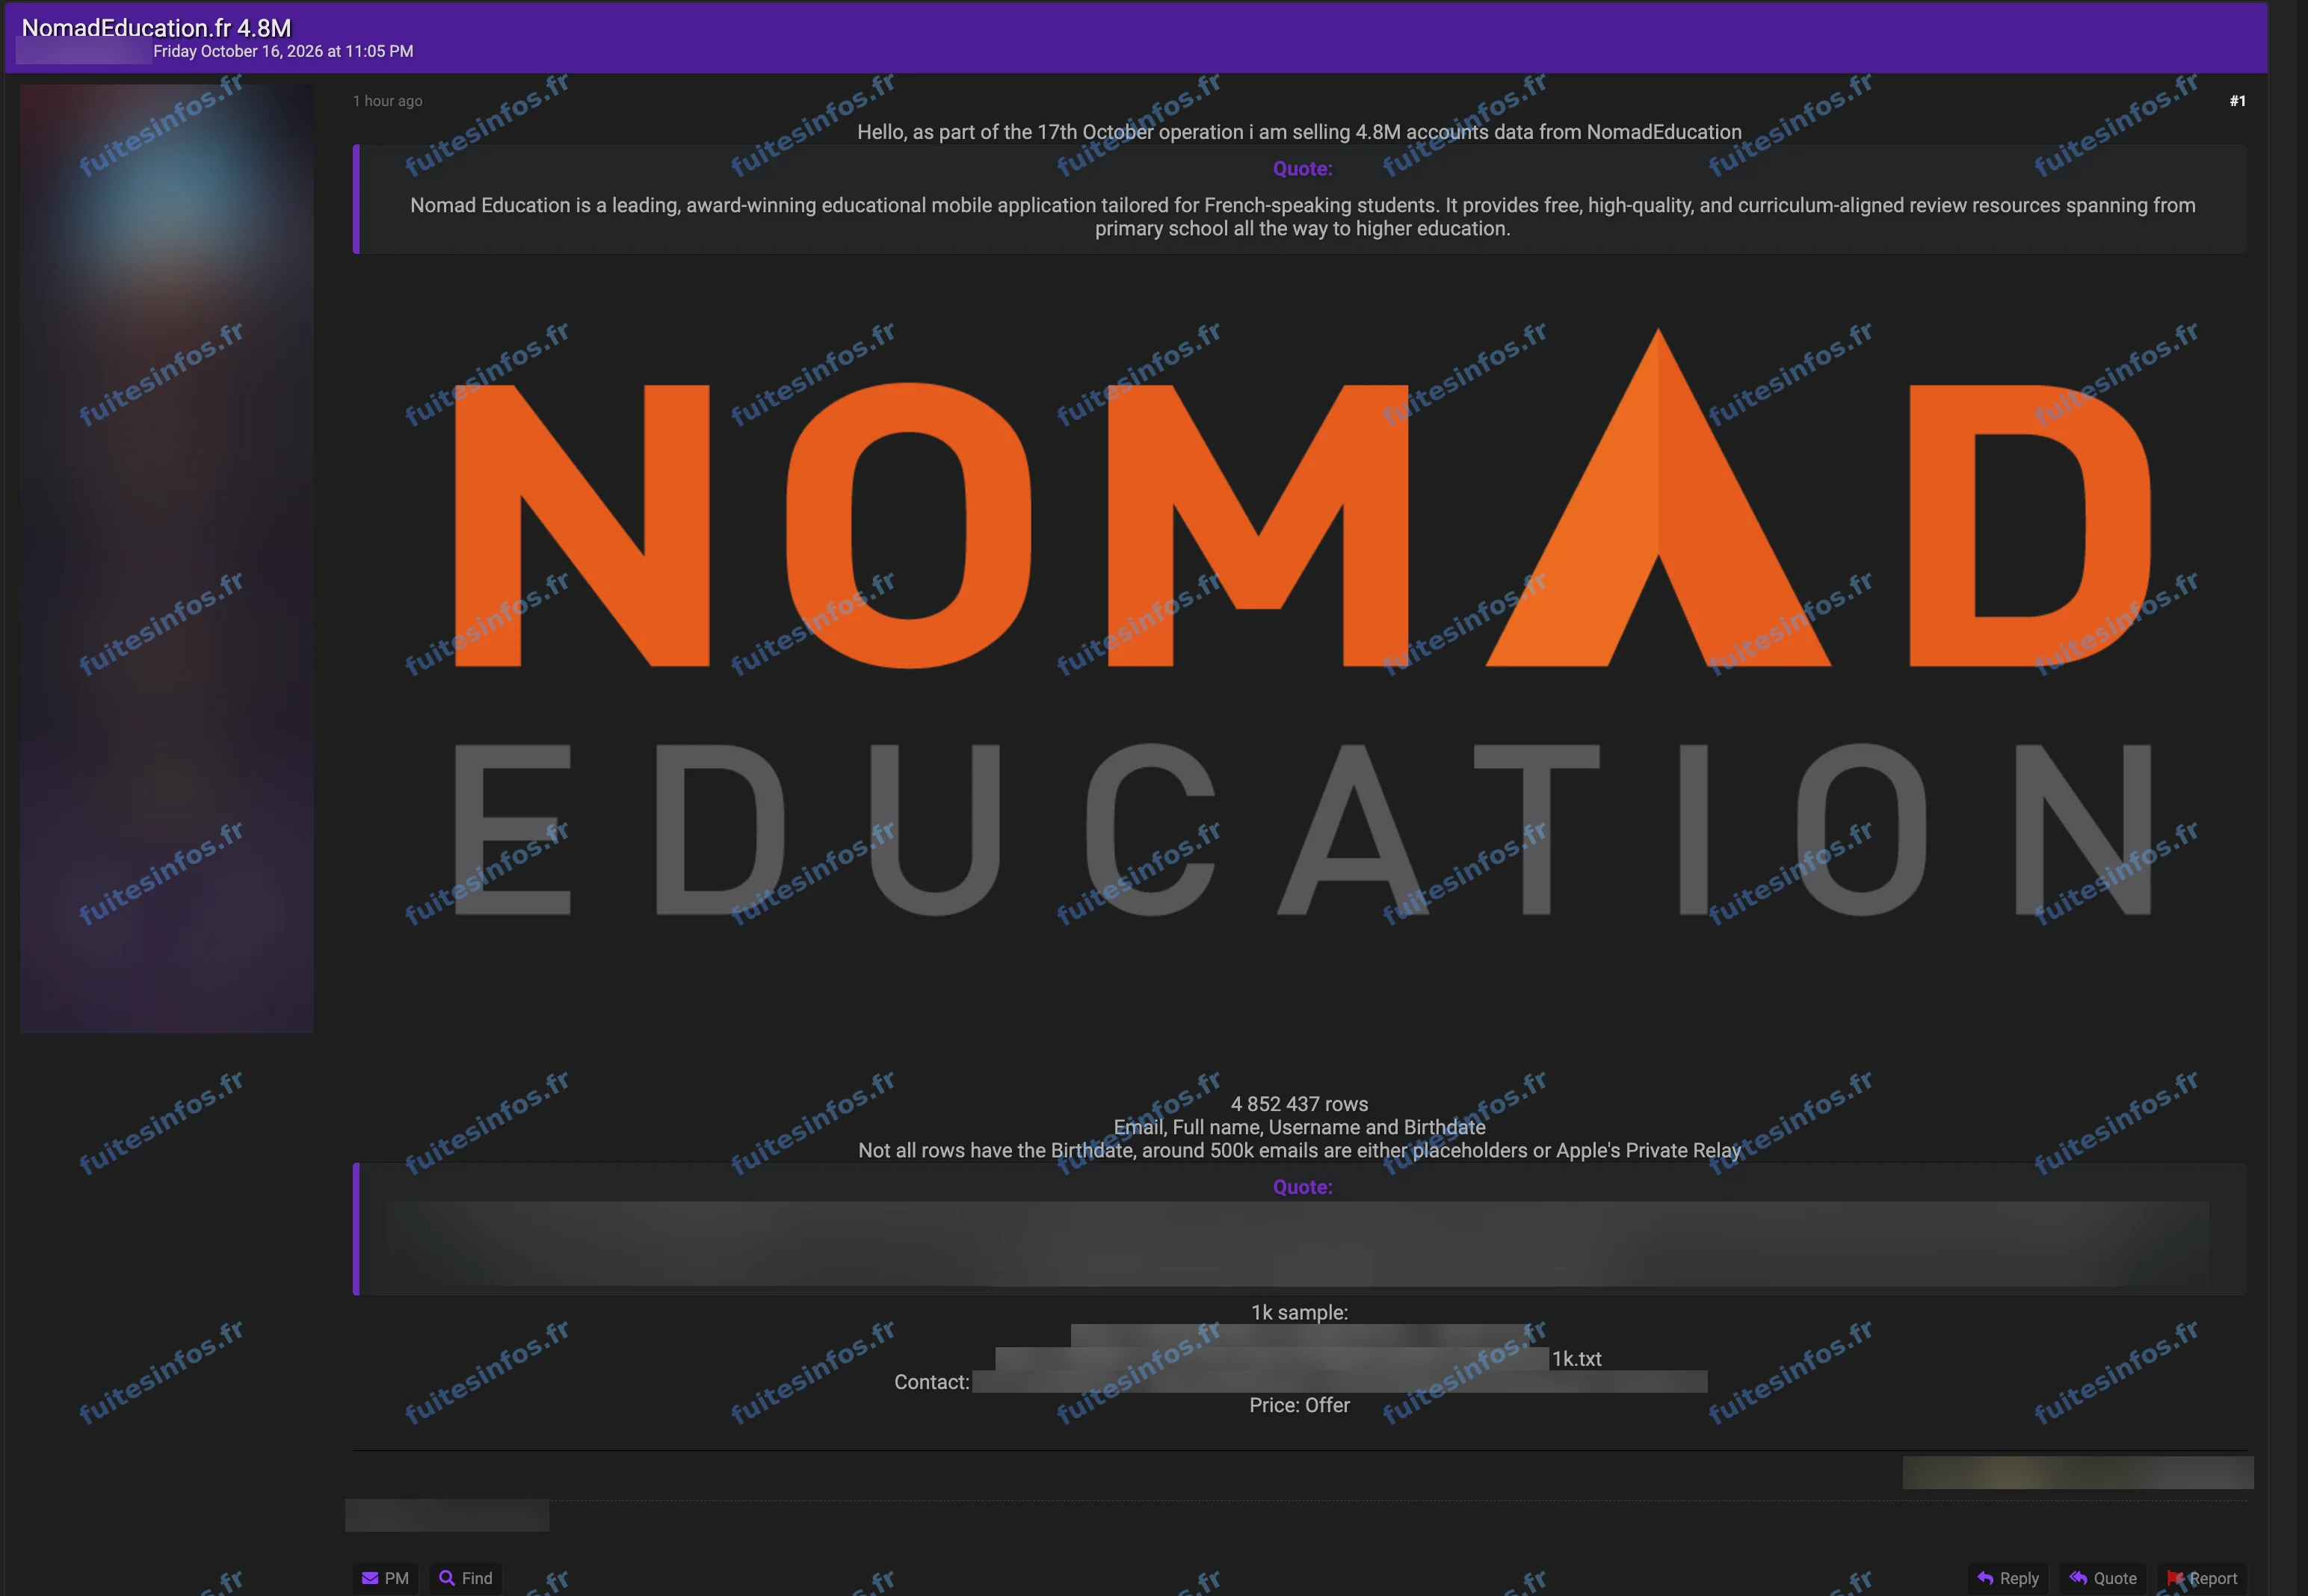
Annonce publiée le 16 octobre 2026 sur un forum cybercriminel.
Les utilisateurs de Nomad Education exposés
Nomad Education est un éditeur parisien qui propose une application de révision scolaire aux élèves francophones, de l'école primaire jusqu'aux études supérieures. Les personnes concernées sont avant tout les élèves et les étudiants inscrits sur l'application, souvent très jeunes, ainsi que les familles qui les accompagnent. La mise en vente s'inscrit parmi plusieurs annonces publiées la même nuit par le même acteur.
Ce que contiendrait le fichier mis en vente
D'après l'annonce, le fichier comprendrait l'adresse e-mail, le nom complet et l'identifiant de connexion de chaque compte, ainsi que la date de naissance pour une partie d'entre eux. Le vendeur précise qu'environ 500 000 adresses seraient des adresses de substitution ou des relais de messagerie d'Apple. Le nombre de comptes annoncé n'est pas vérifié à ce stade, et un compte ne correspond pas forcément à une personne distincte.
Ce que montre l'extrait diffusé avec l'annonce
Selon l'analyse de Fuites Infos, l'extrait de 1 001 comptes publié avec l'annonce porte sur des élèves, des étudiants et des profils famille. Plus d'un tiers des comptes qui indiquent une date de naissance appartiennent à des mineurs. L'extrait contient aussi des éléments de connexion et les identifiants des comptes Google ou Apple utilisés pour se connecter, que l'annonce ne mentionne pas. Les éléments de connexion les plus récents ont été émis au début du mois d'octobre 2026.
Le croisement du nom, de l'adresse e-mail et de la date de naissance d'enfants et d'adolescents rend possibles des messages d'hameçonnage très crédibles, envoyés au nom de l'application de révision ou d'un établissement scolaire. Les familles peuvent aussi être visées par des tentatives d'arnaque qui s'appuient sur la scolarité de leur enfant.
À ce stade, Nomad Education n'a pas confirmé publiquement l'incident.
Données concernées :
- Nom et prénom
- Adresse e-mail
- Identifiant de connexion
- Date de naissance
- Données de mineurs
- Identifiants internes et identifiants de comptes Google ou Apple
- Jetons de connexion
Mentions :
Statut Fuites Infos : Revendiquée