

Le code source d'IntelFind, un service de lookup qui permet de rechercher des données issues de fuites à partir d'une adresse électronique, d'un pseudonyme ou d'un identifiant, a été publié le 17 octobre 2026 sur un forum cybercriminel. L'archive est présentée comme le cœur du service, à faire fonctionner avec sa propre base de données. À ce stade, l'exploitant d'IntelFind, qui n'est pas identifié, n'a pas confirmé cette fuite.
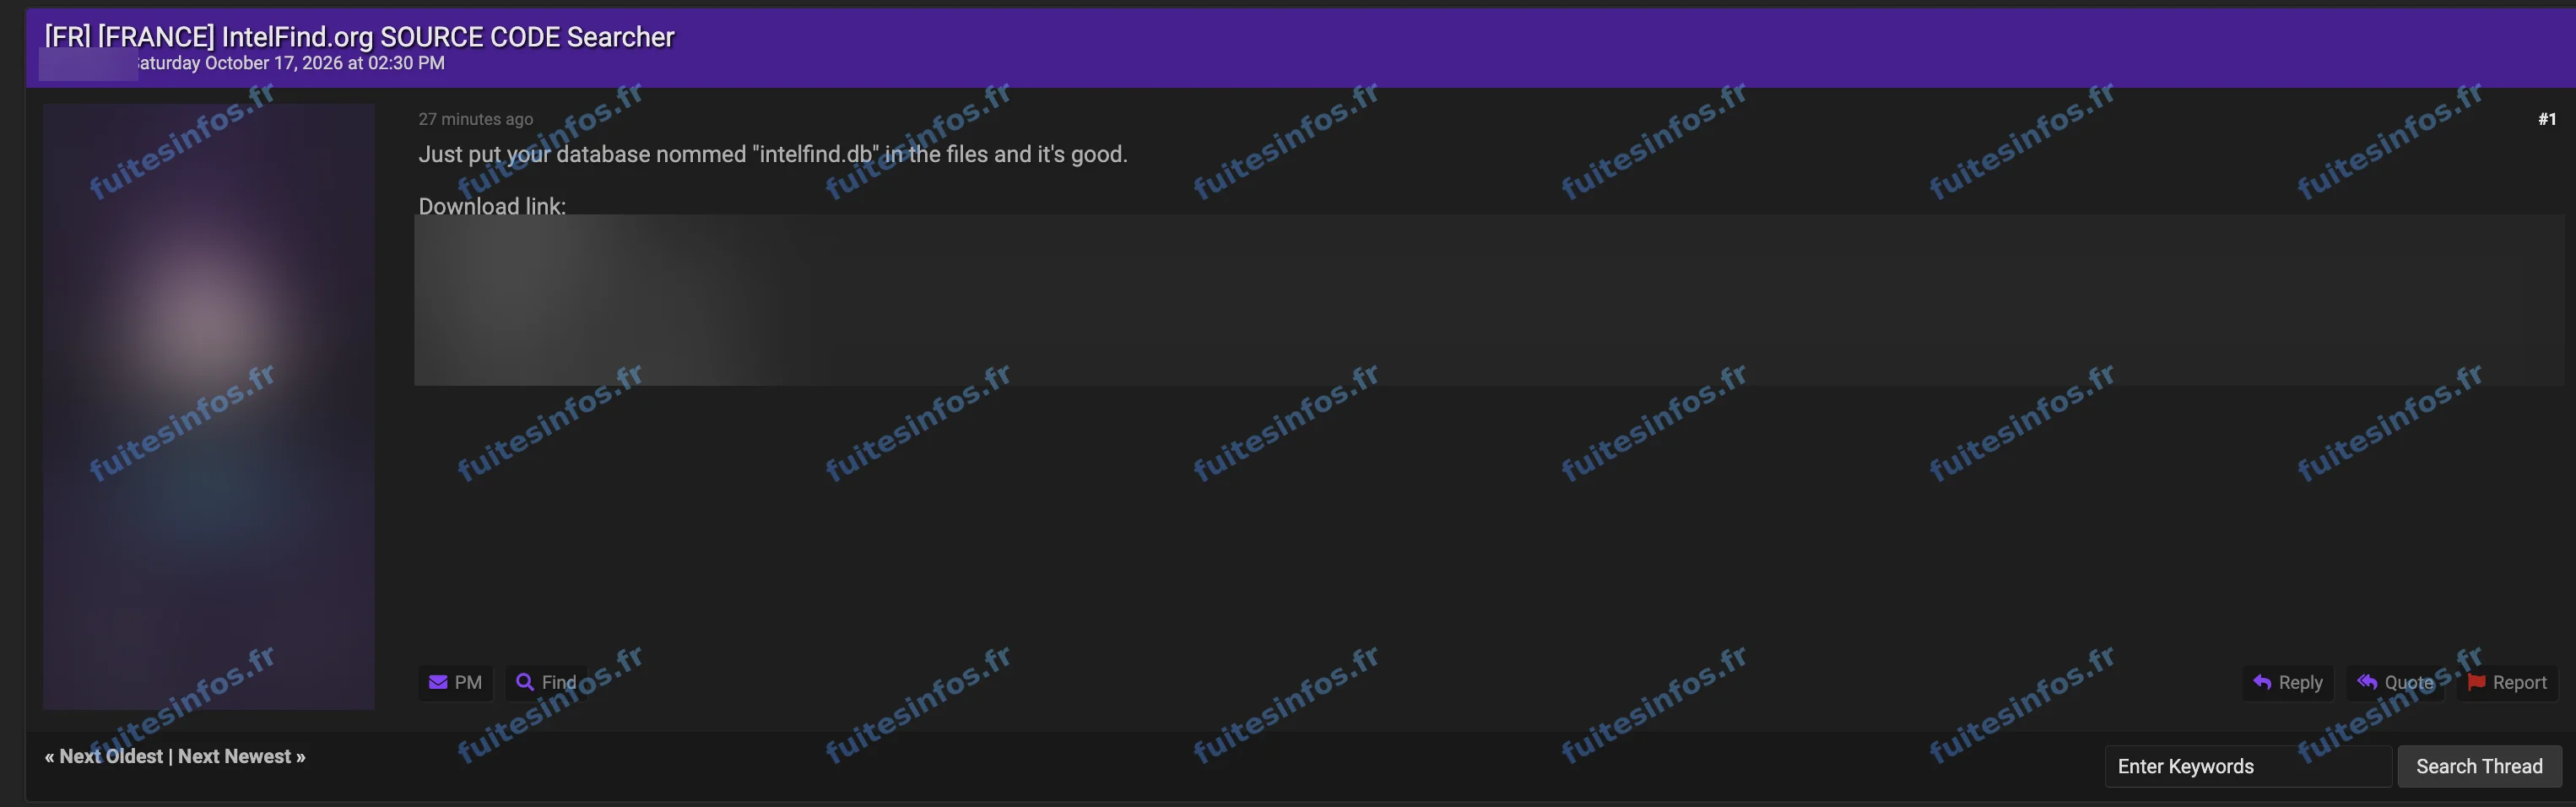
Publication du 17 octobre 2026 : pseudo de l'auteur et lien de téléchargement masqués.
IntelFind, un lookup associé au domaine intelfind.org
Un lookup est un service en ligne qui fouille des données issues de fuites pour retrouver ce qu'elles contiennent sur une adresse électronique, un pseudonyme ou un identifiant. IntelFind est associé au domaine intelfind.org. Son exploitant n'est pas identifié, et le code publié prévoit des abonnements payants.
Ce que contiendrait l'archive d'IntelFind
Selon l'analyse de Fuites Infos, le dépôt correspond à une copie de développement arrêtée début mars 2026 : le code du site et de son API, deux bases de développement et des fichiers de configuration. Aucune transaction n'y figure, un seul compte utilisateur y est lisible et quinze recherches y sont journalisées. Le dépôt expose surtout 21 secrets distincts : des clés d'accès à des plateformes de recherche dans les fuites vers lesquelles le code relaie les requêtes, une clé de passerelle de paiement en cryptomonnaies et des jetons de bots Discord.
L'archive serait proposée au téléchargement sur le forum, derrière un contenu masqué à débloquer. Le piratage dont elle serait issue n'est pas confirmé à ce stade.
Pourquoi la fuite d'IntelFind compte
Pour les particuliers, la portée directe reste limitée : l'archive ne compte qu'un compte utilisateur lisible et une quinzaine de recherches. L'enjeu tient aux clés d'accès. Si elles n'ont pas été désactivées, elles pourraient permettre à des tiers d'interroger des plateformes de recherche dans les fuites au nom d'IntelFind, donc de chercher des informations sur n'importe qui, ou de prendre la main sur les canaux Discord du service. Le code publié montre aussi comment fonctionne ce type de service : il ne stocke pas lui-même les fuites, il relaie les recherches vers d'autres plateformes.
Données concernées :
- Code source du site et de son API
- Clés d'accès à des services tiers et clé de passerelle de paiement
- Jetons de bots Discord
- Mot de passe administrateur et mots de passe chiffrés
- Adresses électroniques, pseudonymes et identifiants recherchés
- Informations sur les navigateurs utilisés
Mentions :
Statut Fuites Infos : Revendiquée