

Des élèves de l'ISEP pourraient voir leur nom et leur adresse e-mail étudiante circuler en ligne. Selon une revendication publiée le 19 octobre 2026 sur un forum cybercriminel, un acteur affirme diffuser les données des utilisateurs du site isep.fr, celui de l'école d'ingénieurs du numérique spécialisée en informatique, en électronique et en cybersécurité.
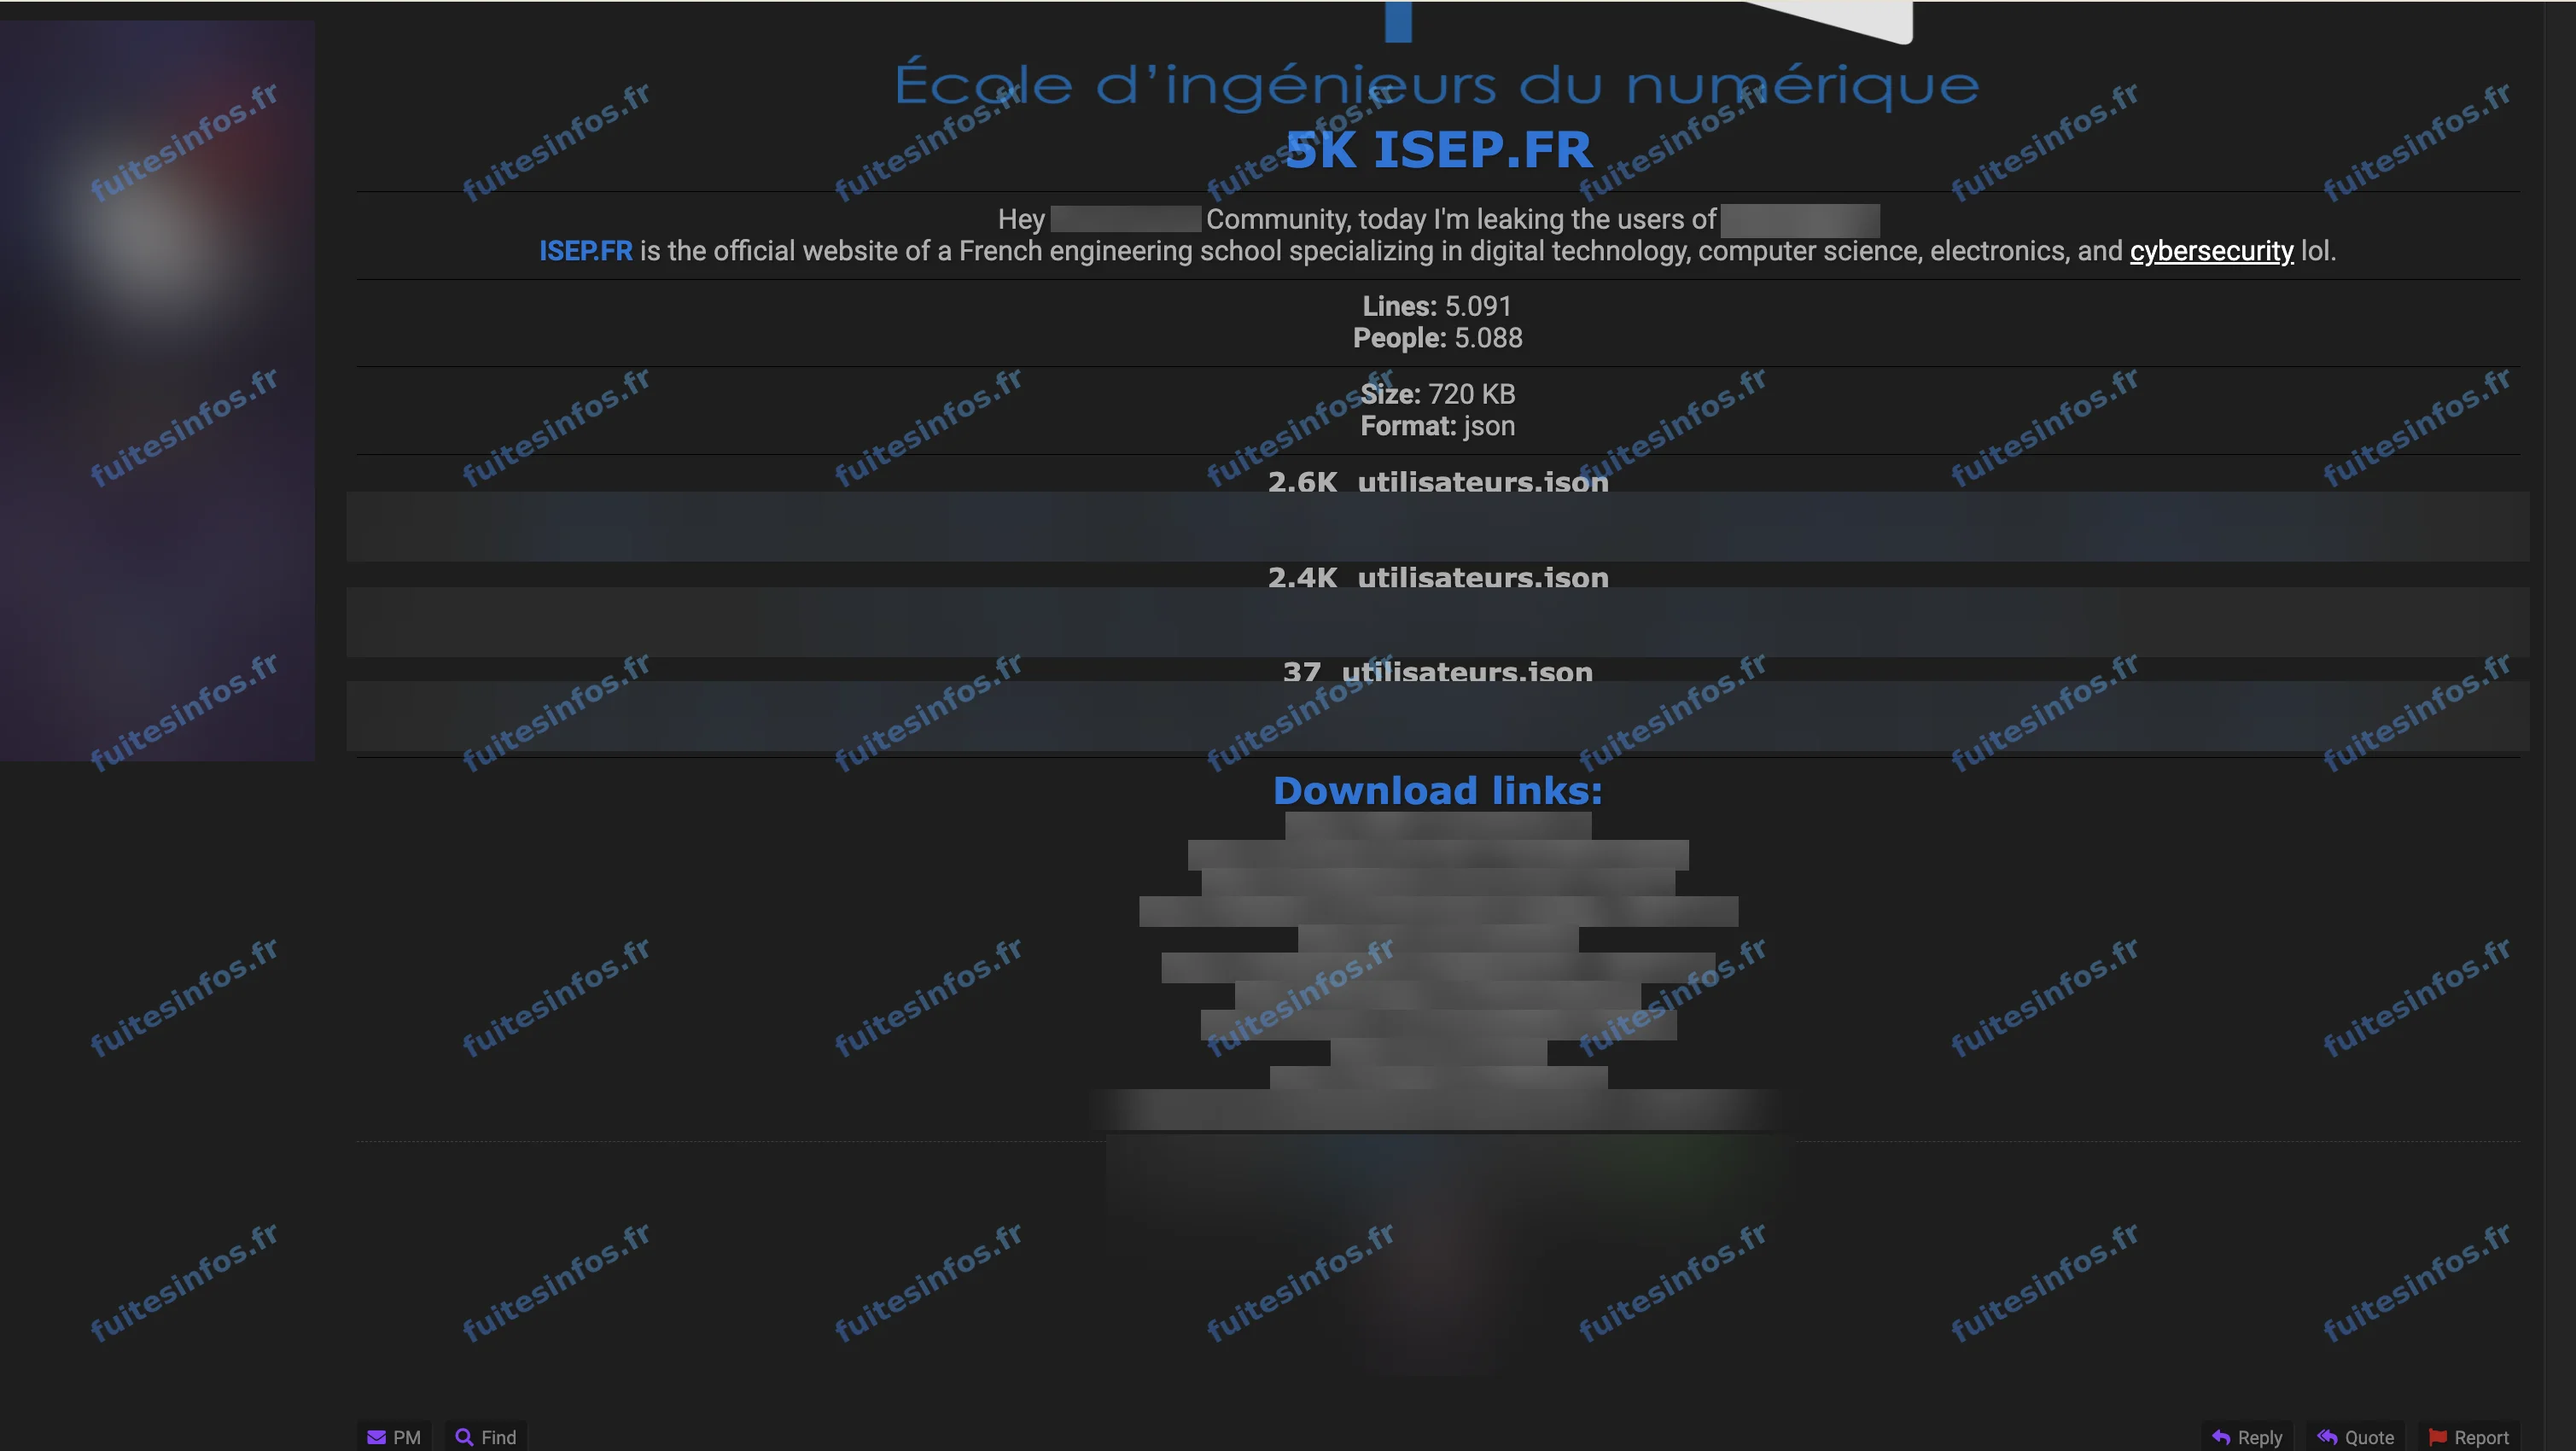
Annonce publiée le 19 octobre 2026.
Ce que contiendraient les fichiers d'utilisateurs de l'ISEP
L'annonce fait état d'un peu plus de 5 000 lignes, correspondant à autant de personnes, réparties en trois fichiers d'utilisateurs. D'après les extraits montrés, les fiches associeraient le nom et le prénom, une ou plusieurs adresses e-mail sur le domaine étudiant de l'école et un identifiant interne. Elles indiqueraient aussi le statut d'élève, rattaché à une promotion. Pour l'un des trois fichiers, une ville et un pays apparaîtraient également.
L'acteur présente ces données comme librement téléchargeables, et non comme mises en vente. Ces éléments sont annoncés mais non vérifiés à ce stade.
Pourquoi cette fuite de données vise surtout des étudiants
Les personnes concernées seraient en majorité des élèves ingénieurs, identifiés par leur promotion. Associer un nom, une adresse e-mail de l'école et une année d'études suffit à rédiger un message crédible qui semble venir de l'administration, d'un service de scolarité ou d'une plateforme de l'établissement. Une demande de reconnexion, un document à valider ou un paiement à régulariser deviendraient ainsi plus difficiles à repérer.
À ce stade, ce piratage présumé n'a pas été confirmé par l'ISEP.
Détails techniques :
- Volume annoncé : 5 091 lignes pour 5 088 personnes
- Trois fichiers d'utilisateurs, environ 720 Ko au format JSON
Données concernées :
- Nom et prénom
- Adresse e-mail étudiante
- Identifiant interne
- Statut d'élève et promotion
- Ville et pays (pour une partie des fiches)
Mentions :
Statut Fuites Infos : Revendiquée