

Les clients de Printerpix, service d'impression photo en ligne, ont reçu un courriel les informant d'un incident de sécurité. L'entreprise y explique qu'un tiers non autorisé a accédé à une partie de ses systèmes entre fin septembre et début octobre 2026, et qu'il a obtenu certaines informations concernant sa clientèle.
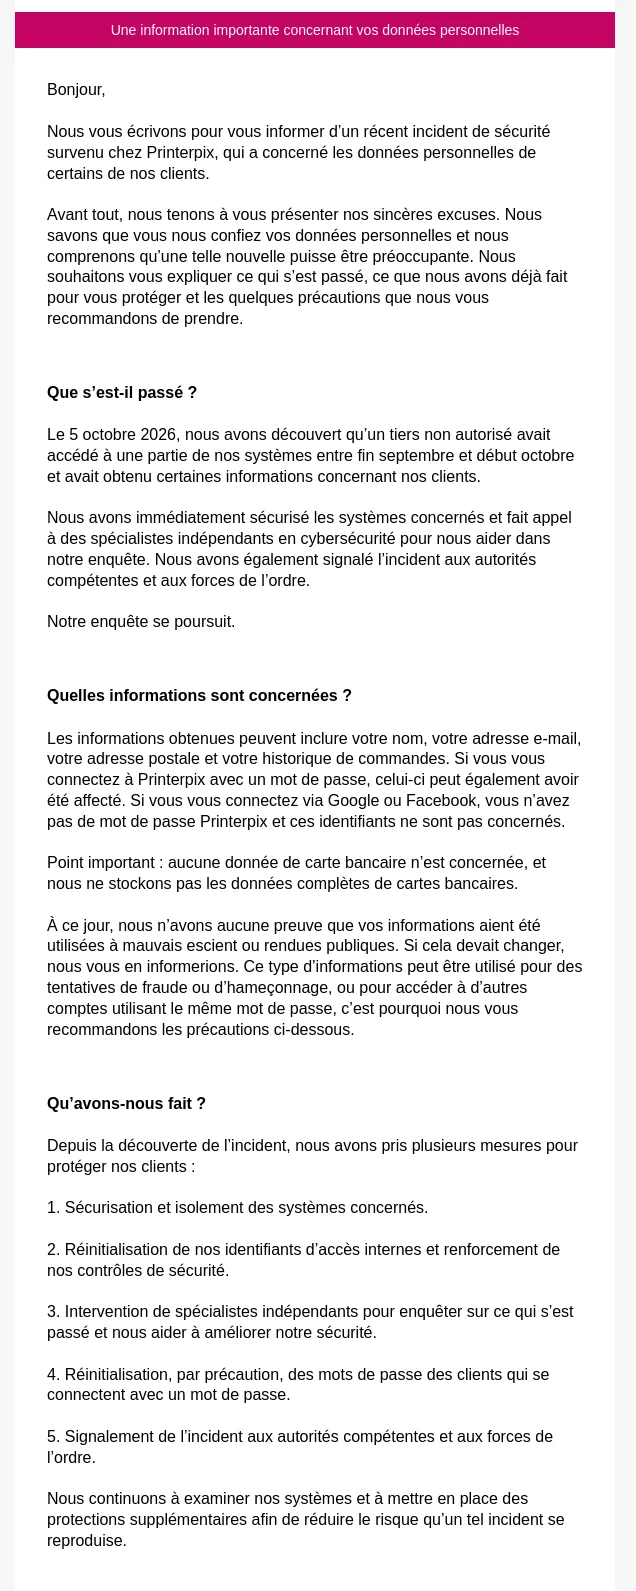
Courriel de notification adressé par Printerpix à ses clients, porté à la connaissance de Fuites Infos le 22 octobre 2026.
Ce que Printerpix dit du piratage
Printerpix, qui vend en France des livres photo, des tirages, des toiles et des cadeaux personnalisés, est exploité par la société britannique Printerpix UK Limited. Dans son message, l'entreprise indique avoir découvert le 5 octobre 2026 l'accès non autorisé à ses systèmes. Elle dit avoir fait appel à des spécialistes indépendants en cybersécurité et signalé l'incident aux autorités compétentes et aux forces de l'ordre, sans les nommer.
Printerpix ne communique aucun chiffre : le courriel parle de « certains de nos clients », sans dire combien de personnes sont concernées.
Les données des clients de Printerpix concernées
Selon l'entreprise, les informations obtenues peuvent inclure le nom, l'adresse e-mail, l'adresse postale et l'historique de commandes des clients. Pour ceux qui se connectent à leur compte avec un mot de passe, celui-ci peut également avoir été affecté : Printerpix a réinitialisé ces mots de passe par précaution. Les clients qui se connectent via Google ou Facebook n'ont pas de mot de passe Printerpix, et ces identifiants ne sont pas concernés.
Printerpix précise qu'aucune donnée de carte bancaire n'est concernée. L'entreprise affirme aussi n'avoir, à ce stade, aucune preuve que ces informations aient été utilisées à mauvais escient ou rendues publiques.
Réunies, ces informations permettent d'écrire à un client en citant son nom, son adresse et ses commandes passées. Un faux message de suivi de livraison, de remboursement ou de réimpression aux couleurs de Printerpix peut ainsi paraître crédible. Le mot de passe, s'il a été réutilisé sur d'autres sites, peut aussi servir à tenter d'accéder à d'autres comptes.
Données concernées :
- Nom
- Adresse e-mail
- Adresse postale
- Historique de commandes
Données annoncées non vérifiées :
- Mot de passe des clients qui se connectent par mot de passe (peut avoir été affecté selon l'entreprise)
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise