

Les agents contractuels de la fonction publique affiliés à l'Ircantec pourraient voir leurs coordonnées circuler. Le 22 octobre 2026, une base présentée comme celle du régime, et concernant selon la revendication plus de 450 000 personnes, a été mise en vente sur un forum cybercriminel.
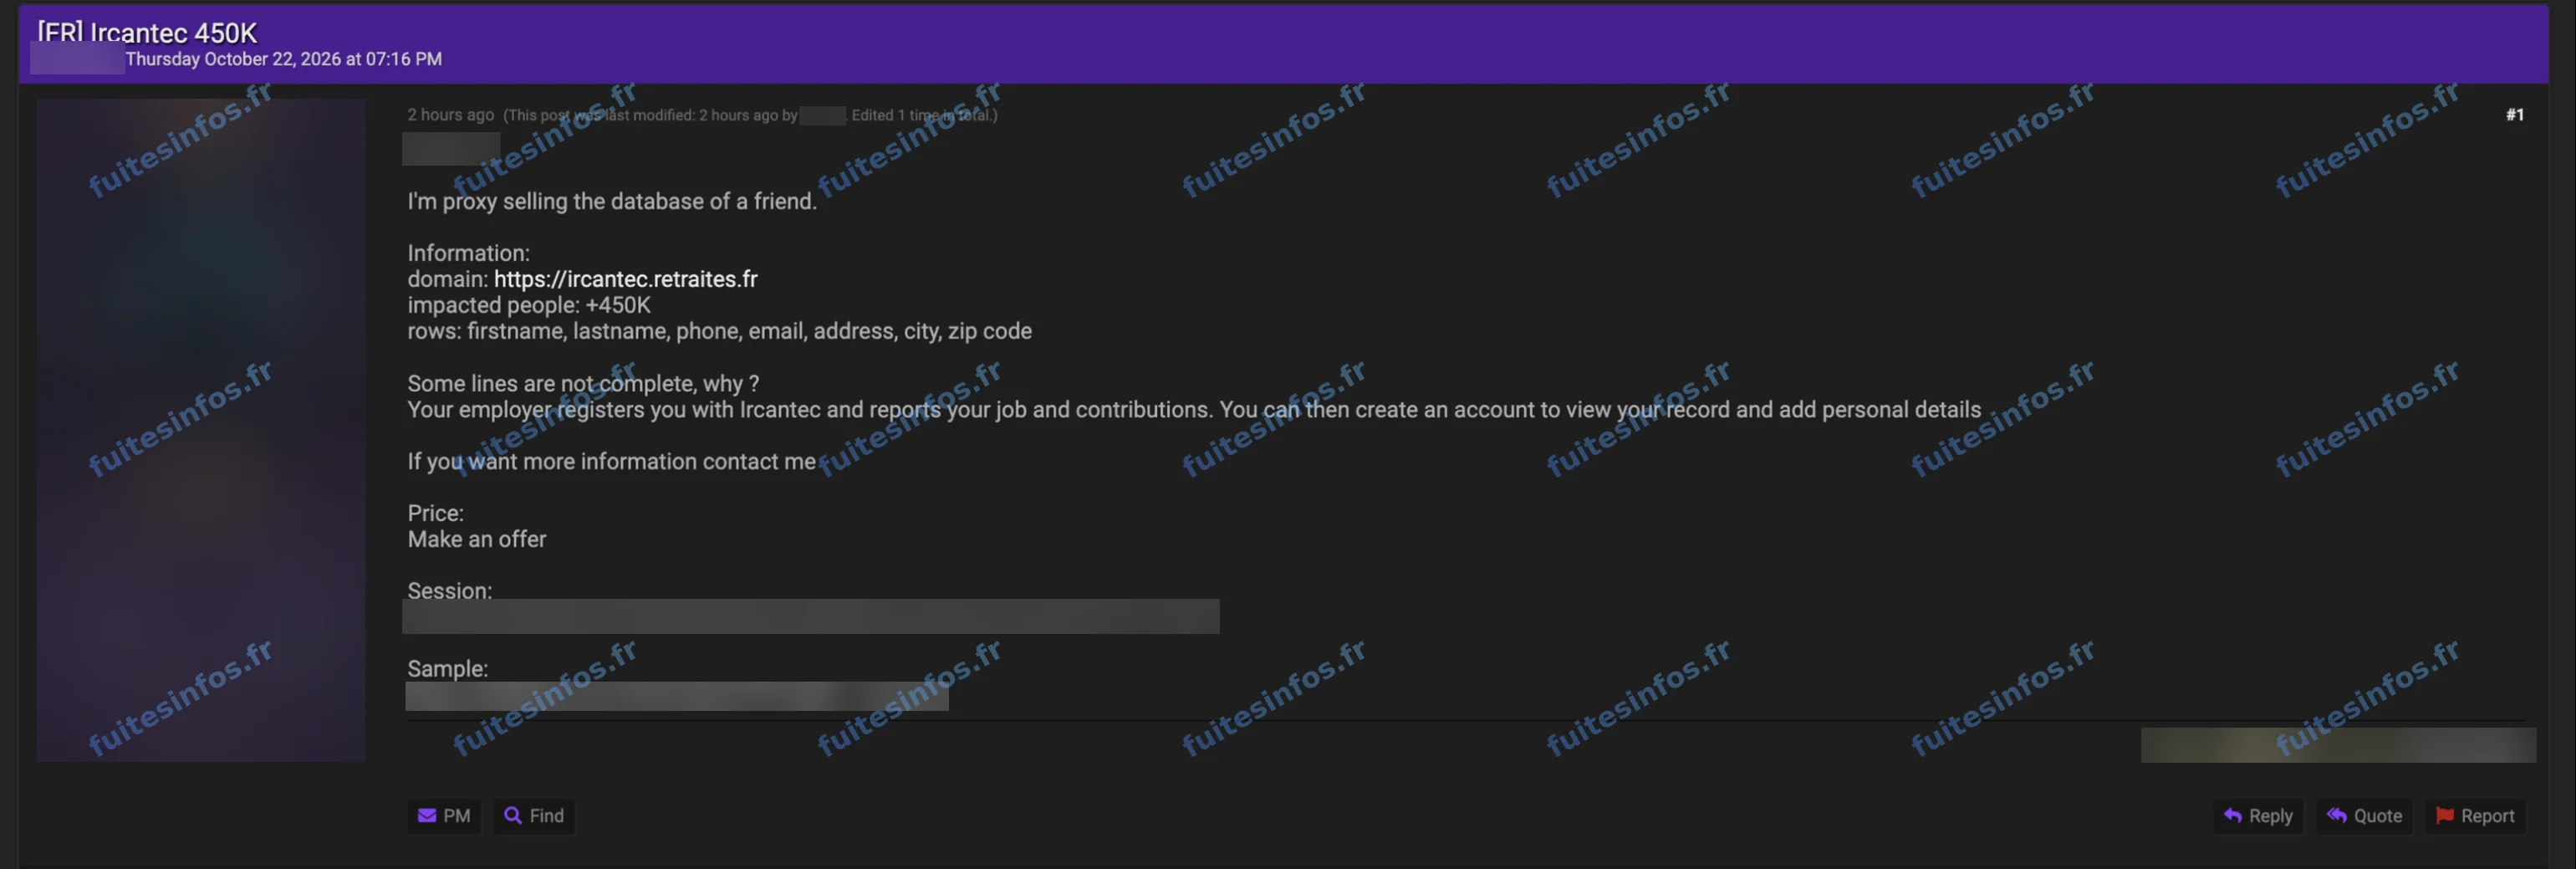
Publication du 22 octobre 2026 sur un forum cybercriminel.
Ce que contiendrait la base attribuée à l'Ircantec
L'Ircantec est le régime de retraite complémentaire obligatoire des agents non titulaires de l'État et des collectivités publiques. Il est géré par la Caisse des Dépôts. L'acteur qui a publié l'annonce se présente comme un revendeur agissant pour le compte d'un tiers, et cède la base sur offre. Pour chaque personne figureraient le nom, le prénom, le numéro de téléphone, l'adresse e-mail et l'adresse postale.
L'annonce explique que beaucoup de fiches seraient incomplètes : l'employeur inscrit l'agent au régime, puis l'agent complète lui-même son espace personnel, ou ne le fait pas. Un échantillon accompagne la mise en vente.
Ce que montre l'échantillon publié
Selon l'analyse de Fuites Infos, cet échantillon de 1 000 lignes comporte aussi des dates de naissance, que l'annonce ne mentionne pas. Il porte sur des personnes de tous âges, dont une partie âgée, réparties dans toute la France, outre-mer compris. Une partie des lignes renvoie à des adresses de contact d'organisations plutôt qu'à des particuliers. Aucun élément de l'échantillon ne nomme l'Ircantec, et aucune date ne permet d'en établir l'ancienneté.
Ce piratage présumé n'a pas été confirmé publiquement par l'Ircantec ni par la Caisse des Dépôts à ce stade.
Pourquoi les affiliés de l'Ircantec sont concernés
Un nom associé à une date de naissance, une adresse et un numéro de téléphone permet de se faire passer de façon crédible pour une caisse de retraite : faux appel d'un conseiller, faux courrier demandant une mise à jour de coordonnées bancaires, fausse régularisation de cotisations ou de pension. Les personnes âgées sont souvent la cible de ce type de démarchage. Ces mêmes informations peuvent aussi servir à des tentatives d'usurpation d'identité.
En février 2025, la Caisse des Dépôts avait reconnu, selon la presse, un accès illégitime aux données d'environ 70 000 affiliés de l'Ircantec au moyen d'identifiants d'employeurs publics. Aucun élément n'établit de lien avec la base aujourd'hui mise en vente.
Données concernées :
- Nom et prénom
- Date de naissance
- Numéro de téléphone
- Adresse e-mail
- Adresse postale, code postal et ville
- Coordonnées de contact d'organisations
Mentions :
Statut Fuites Infos : Revendiquée