

Les clients de Plenitude On The Road, le service de recharge de véhicules électriques du groupe énergétique italien Plenitude (Eni), sont concernés par une fuite de données. L'entreprise les a informés par e-mail d'un accès non autorisé à une base de données clients, une communication relayée par la presse le 23 octobre 2026.
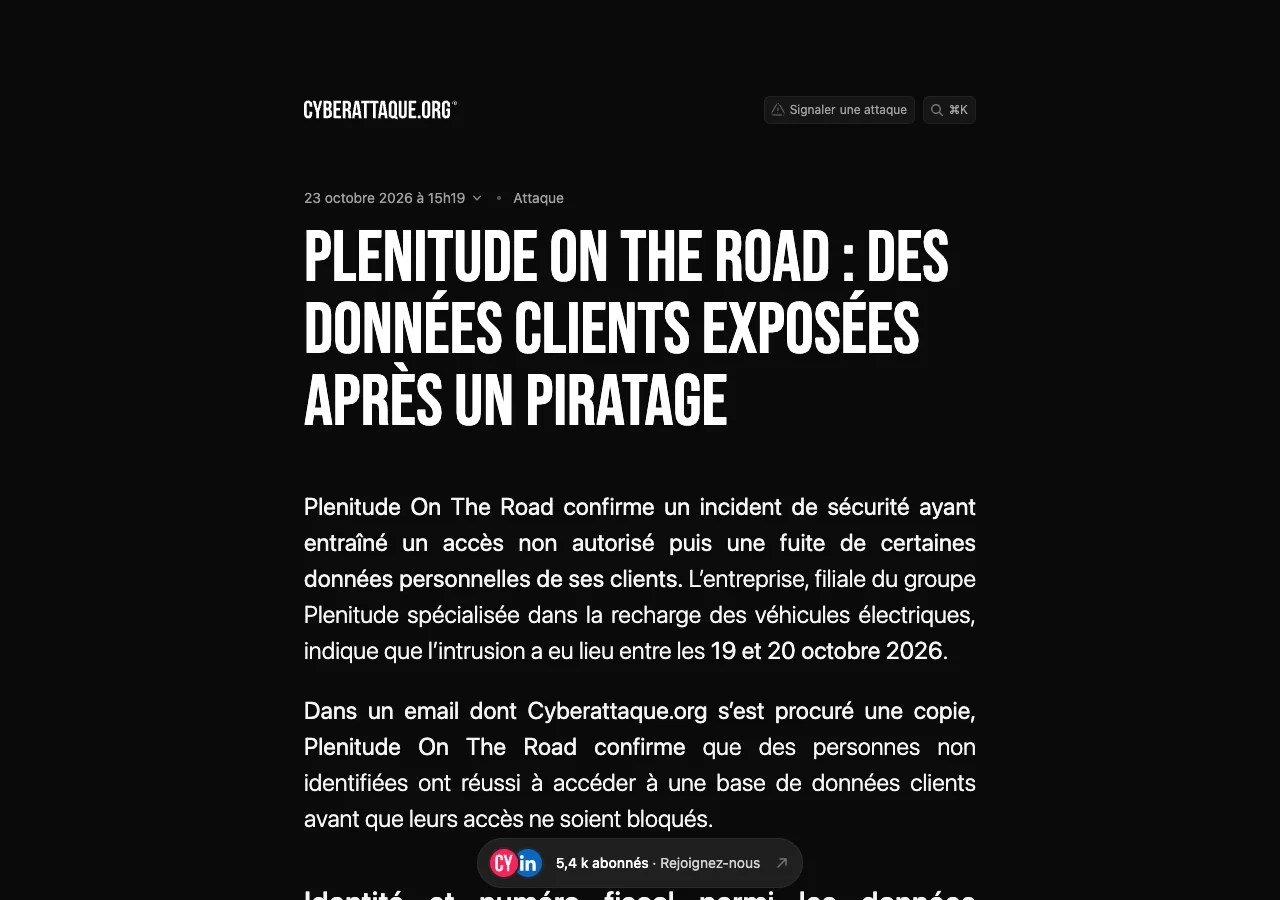
Article de presse du 23 octobre 2026 relayant la communication de l'entreprise.
Ce que Plenitude On The Road a annoncé à ses clients
Selon l'e-mail adressé aux clients, des personnes non identifiées ont accédé à une base de données clients avant que leurs accès ne soient bloqués. Les relais de presse situent ce piratage les 19 et 20 octobre 2026. L'entreprise ne communique ni le nombre de clients concernés ni leur pays. Le service est aussi commercialisé en France, mais la présence de clients français parmi les personnes touchées n'est pas établie à ce stade.
Plenitude On The Road dit n'avoir identifié aucune diffusion des données, y compris sur le dark web. L'incident a été signalé au CSIRT Italia et à l'autorité italienne de protection des données, et une plainte est en préparation auprès du parquet de Milan.
Identité, numéro fiscal et historique des recharges
Les données concernées portent sur l'identité et les coordonnées des clients : nom, prénom, numéro d'identification fiscale, adresse de résidence, adresse e-mail et téléphone. S'y ajoute l'historique des recharges, avec l'énergie consommée, la date, l'heure et le coût de chaque session. Pour certains clients professionnels, la base peut aussi contenir le nom de l'entreprise ou de l'employeur, la raison sociale et le numéro de TVA.
L'entreprise précise qu'aucune donnée permettant d'accéder aux comptes n'a été exposée, ni aucune donnée de carte bancaire.
Le croisement de ces informations donne du poids à d'éventuels messages frauduleux : un message qui cite une recharge réelle, avec sa date et son montant, ainsi que l'adresse ou le numéro fiscal du destinataire, paraît d'autant plus crédible. Ces données peuvent ainsi servir à des tentatives d'hameçonnage ciblé ou d'usurpation d'identité.
Données concernées :
- Nom et prénom
- Numéro d'identification fiscale
- Adresse de résidence
- Adresse e-mail et numéro de téléphone
- Historique des recharges (énergie consommée, date, heure, coût)
- Pour certains clients professionnels : entreprise ou employeur, raison sociale, numéro de TVA
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise