

Des clients d'Orange aux Antilles et en Guyane apparaissent dans un ensemble de documents internes de l'opérateur, mis en ligne sur un forum cybercriminel le 23 octobre 2026. Annoncé sur un fil dont l'adresse porte la mention « code source », le dépôt rassemble en réalité des milliers de tickets de suivi de projets et leurs pièces jointes, parmi lesquelles des fichiers de clients. Orange n'a pas confirmé l'incident à ce stade.
L'annonce publiée le 23 octobre 2026, pseudonyme de l'auteur et lien de téléchargement floutés.
Ce que contient le dépôt attribué à Orange
Selon la revendication, l'archive compterait 29 503 fichiers répartis dans 3 940 répertoires, tirés de l'outil de suivi de projets et de tickets Jira qu'Orange utilise en interne. Le lien de téléchargement serait réservé, sur le forum, aux membres qui débloquent le contenu.
Selon l'analyse de Fuites Infos, le dépôt compte 29 519 fichiers et provient de la plateforme Jira interne d'Orange, baptisée Agir. Aucun code source applicatif n'y a été trouvé, archives comprises, hormis quelques scripts d'outillage. Il réunit environ 20 700 tickets issus de 245 projets internes, consacrés au réseau, aux systèmes d'information, à la facturation et aux territoires d'outre-mer, ainsi que leurs pièces jointes : tableurs, présentations, courriels, documents et captures d'écran. Seuls les tickets les plus récents de chaque projet y figurent, et les pièces jointes datées les plus récentes remontent au 22 septembre 2026.
Les clients d'Orange aux Antilles et en Guyane en première ligne
Le dépôt n'est pas organisé comme une base de clients, mais plusieurs pièces jointes touchent directement des abonnés ultramarins. Des fichiers d'adhésion à une assurance mobile concernent environ 8 200 comptes clients aux Antilles et en Guyane. Pour chacun, ils donnent le nom, le prénom, l'adresse postale, le numéro de mobile et l'identifiant du téléphone.
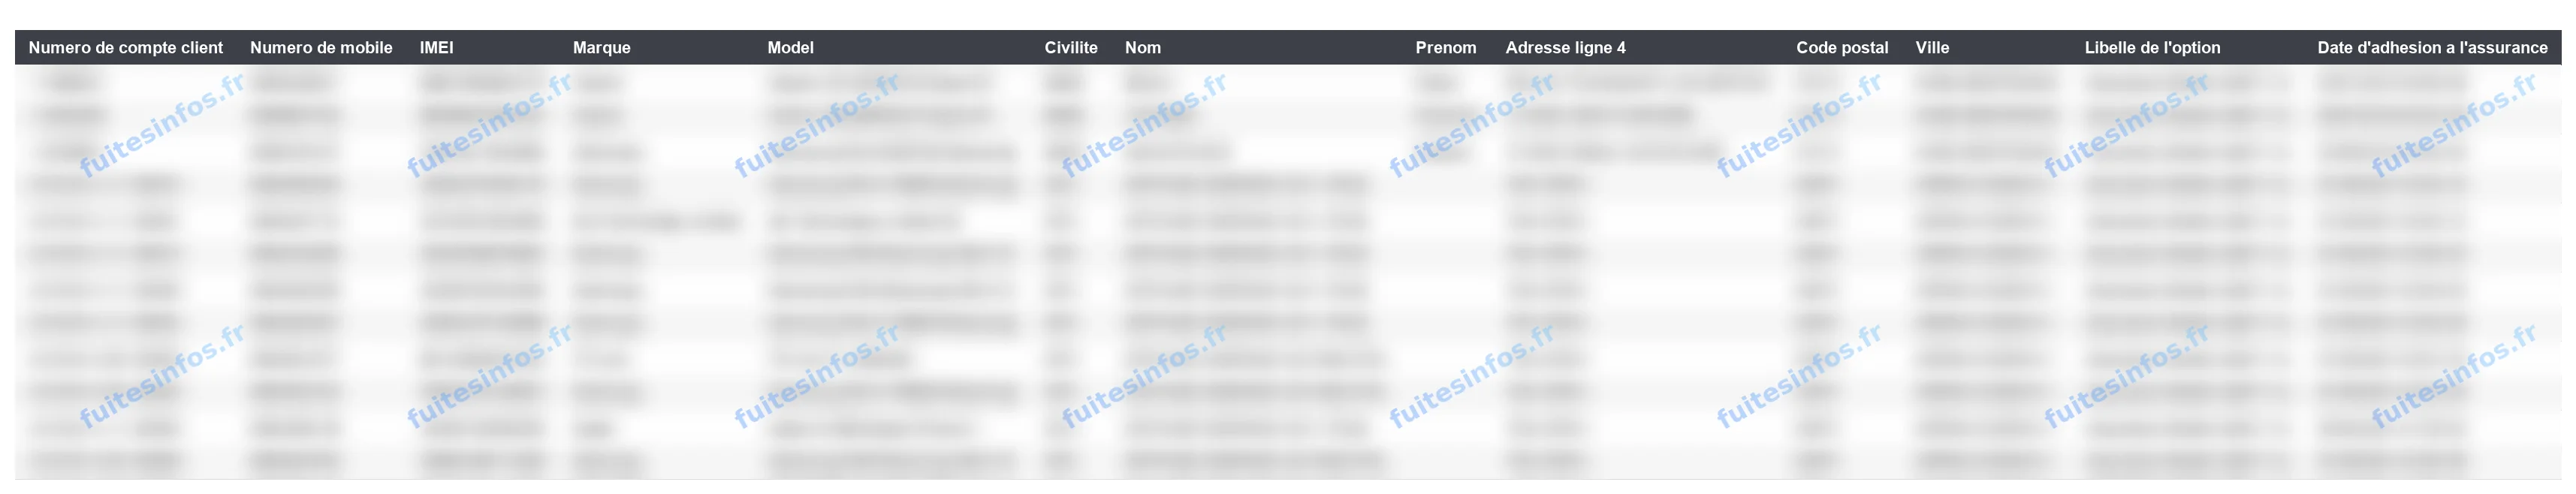
Extrait du fichier d'adhésion à l'assurance mobile, toutes les valeurs floutées.
D'autres fichiers concernent les prélèvements. Ils portent sur environ 93 000 comptes clients, avec les références de mandat, les montants prélevés et les dates de signature, mais sans nom ni adresse. Les coordonnées bancaires y sont présentées comme masquées : pour les clients présents dans plusieurs fichiers, la valeur change d'un fichier à l'autre.
Pour les abonnés concernés, c'est la réunion de ces informations qui pose problème. Un nom, une adresse, un numéro de mobile et le modèle du téléphone suffisent à rendre crédible un appel ou un message se faisant passer pour Orange, au sujet d'une assurance, d'un remboursement ou d'un changement de carte SIM.
Salariés, prestataires et réseau de l'opérateur
Le dépôt contient aussi des milliers d'adresses électroniques professionnelles de salariés et de prestataires du groupe Orange. On y trouve le planning d'absences d'environ 300 agents avec leurs motifs, dont la maladie, rattaché à des identifiants internes et non à des noms.
S'y ajoutent des inventaires et des cartes d'infrastructure réseau, ainsi que des configurations d'équipements comportant des secrets d'accès. Ces documents décrivent le fonctionnement interne de l'opérateur, bien au-delà des seules données de clients.
À ce stade, ce piratage présumé n'a pas fait l'objet d'une confirmation publique d'Orange.
Détails techniques :
- 29 519 fichiers pour 29 503 annoncés
- Environ 20 700 tickets issus de 245 projets, limités aux plus récents de chaque projet
- Pièces jointes datées jusqu'au 22 septembre 2026
- Environ 8 200 comptes clients dans les fichiers d'assurance mobile, aux Antilles et en Guyane
- Environ 93 000 comptes clients dans les fichiers de prélèvement, coordonnées bancaires présentées comme masquées
- Planning d'absences d'environ 300 agents, sous identifiants internes
Données concernées :
- Nom, prénom et civilité
- Adresse postale, code postal et ville
- Numéro de mobile et adresse électronique
- Identifiant et modèle du téléphone
- Références de mandat de prélèvement et montants
- Motifs d'absence de santé d'agents
- Données professionnelles et d'emploi
- Tickets de support, courriels et documents internes
- Adresses IP, jetons d'authentification et mots de passe de configuration
Mentions :
Statut Fuites Infos : Revendiquée