

Les personnels de l'Éducation nationale et les responsables syndicaux proches de la FSU pourraient voir leurs informations exposées. Un acteur affirme avoir compromis le site de la Fédération syndicale unitaire, l'une des principales fédérations de syndicats de la fonction publique d'État, et il a diffusé le 25 octobre 2026 plusieurs captures à l'appui de sa revendication. À ce stade, la FSU n'a pas communiqué.
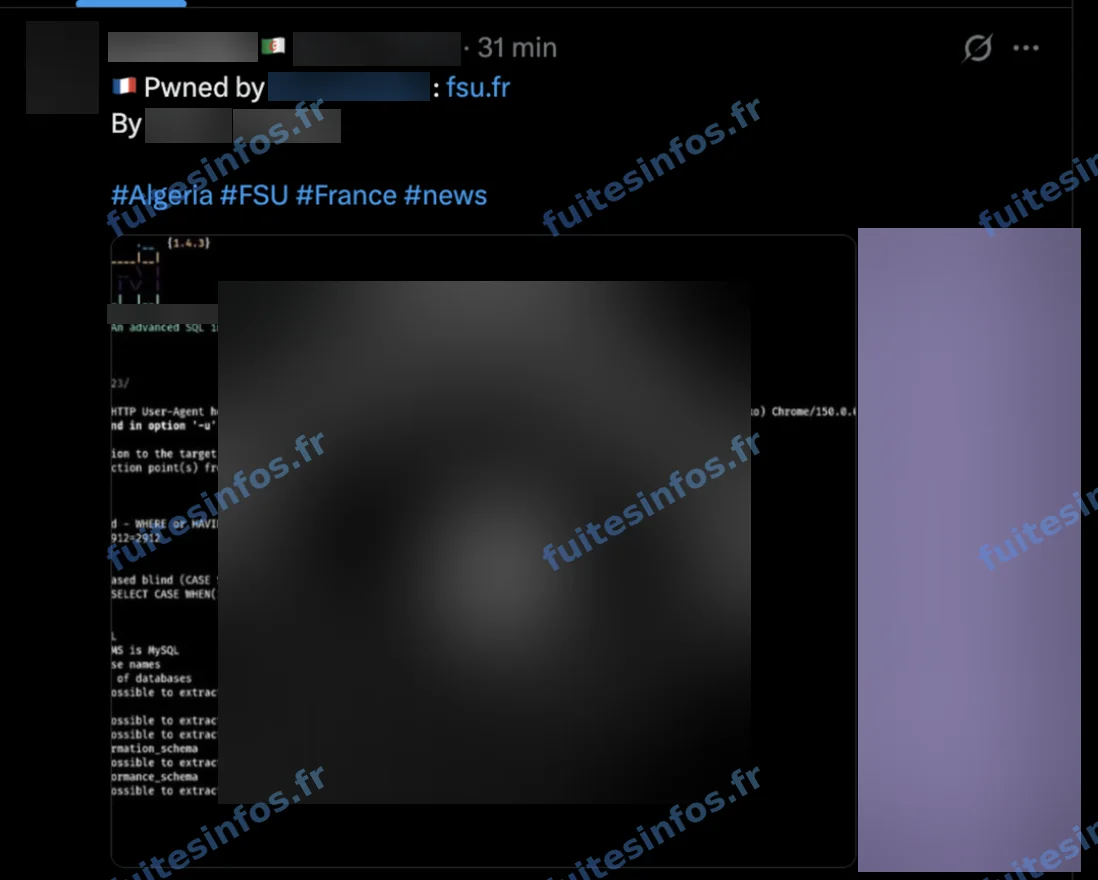
Capture publiée par l'acteur le 25 octobre 2026, filigranée et masquée par Fuites Infos.
Ce que montreraient les données exposées
D'après la revendication, les éléments diffusés proviendraient d'un système lié au domaine de la FSU, partagé avec ses syndicats nationaux comme le SNES, le SNUipp, le SNEP ou le SNASUB. Les captures laissent voir des comptes rattachés à la fédération et à ces syndicats, avec des noms, des adresses électroniques et des mots de passe chiffrés, ainsi que des listes de personnels de l'Éducation nationale (civilité, prénom, corps d'appartenance, établissement). L'accès aurait été obtenu en exploitant une faille sur un outil en ligne de la fédération.
Aucun volume n'est annoncé et aucun fichier n'est proposé au téléchargement. Rien n'établit, à ce stade, l'étendue réelle de ce qui aurait été consulté, ni quelle organisation exploite précisément le système visé : l'outil pourrait être partagé entre la fédération, un syndicat national ou un prestataire commun.
Pourquoi cette fuite préoccupe les personnels et les syndicats
Même sans chiffre, les catégories montrées suffisent à créer un risque concret. Des adresses électroniques associées à des noms et à un employeur sont la matière première d'arnaques ciblées et de tentatives d'hameçonnage, d'autant plus crédibles qu'un message peut se présenter au nom de la fédération ou d'un de ses syndicats. Les mots de passe, même chiffrés, exposent les personnes qui réutilisent le même identifiant sur d'autres services.
Enfin, la présence de personnels dans un système syndical touche à un sujet sensible, l'appartenance à une organisation, que la loi protège particulièrement. La FSU n'ayant pas communiqué, les personnes concernées ne peuvent, à ce stade, que rester attentives aux messages se réclamant de la fédération ou de ses syndicats.
Détails techniques :
- Accès présenté comme obtenu par injection SQL, d'après les captures diffusées
- Mots de passe stockés sous forme chiffrée
- Aucun volume annoncé, aucun fichier mis en téléchargement
Données concernées :
- Noms et prénoms
- Adresses électroniques
- Mots de passe chiffrés
- Données professionnelles (corps d'appartenance, établissement, rattachement syndical)
Mentions :
Statut Fuites Infos : Revendiquée