

Les étudiants du campus parisien d'Epitech figurent dans un fichier diffusé gratuitement le 30 octobre 2026 sur un forum cybercriminel. Selon l'analyse de Fuites Infos, ce fichier porte sur 351 étudiants des promotions 2028 à 2031, que l'acteur qui le diffuse présente lui-même comme une partie seulement des effectifs. À ce stade, Epitech n'a pas confirmé publiquement l'incident.
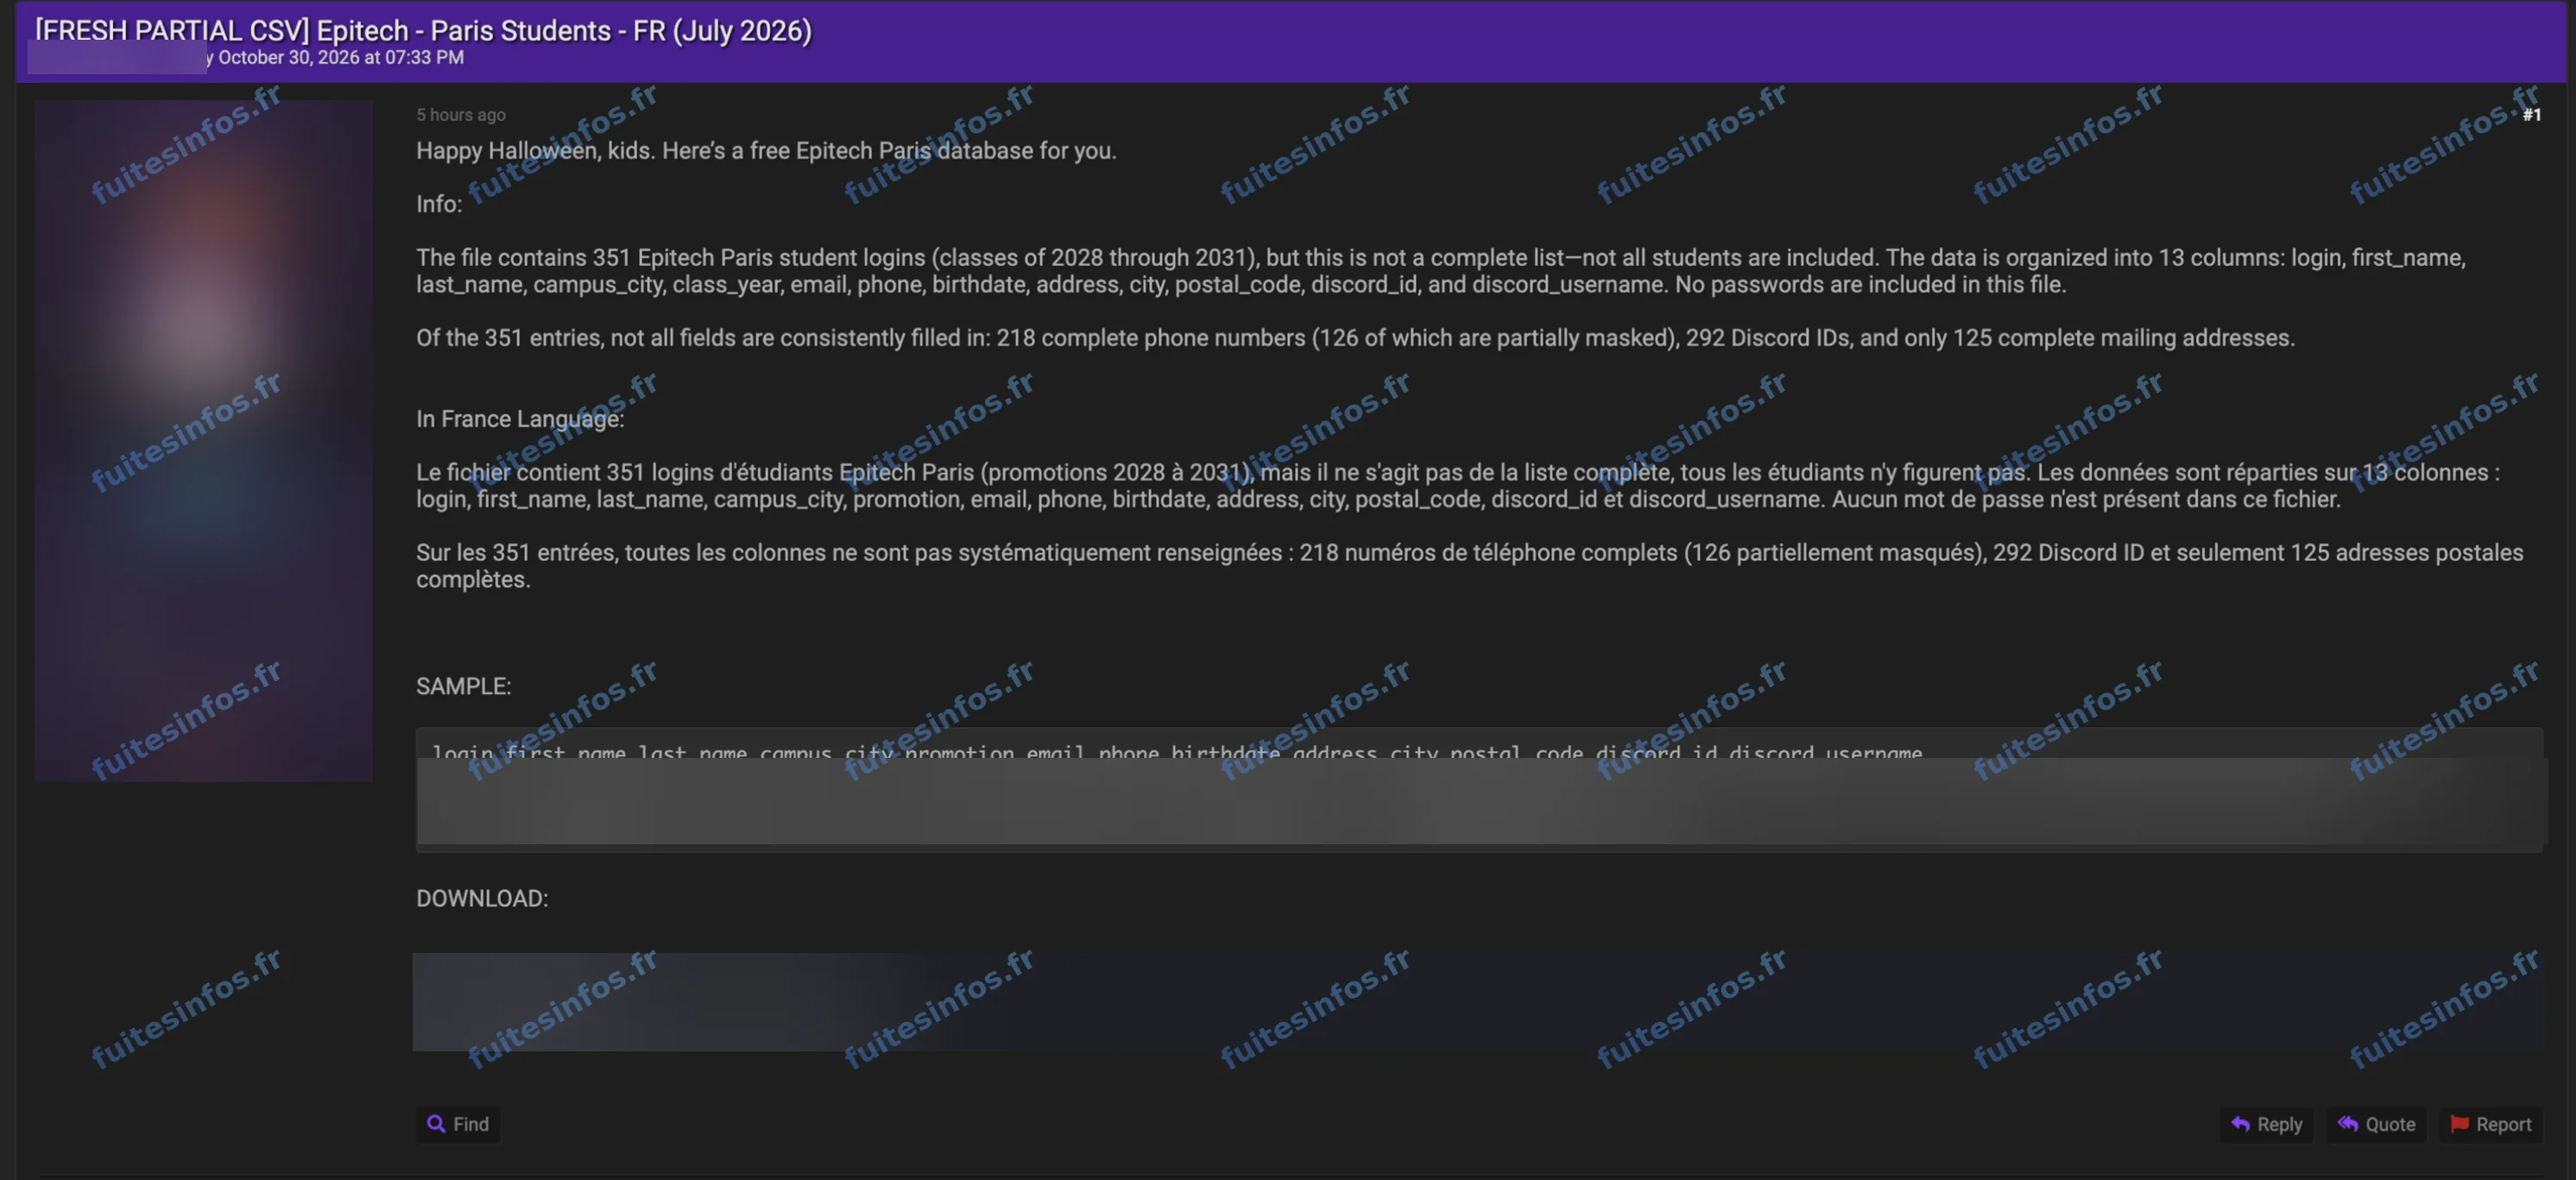
Annonce publiée le 30 octobre 2026, pseudonyme, échantillon et lien de téléchargement masqués.
Les étudiants d'Epitech Paris concernés
Epitech est une école supérieure d'informatique du groupe IONIS, dont le campus parisien est installé au Kremlin-Bicêtre. Les personnes exposées sont ses étudiants, répartis dans quatre promotions successives, de 2028 à 2031. Tous ne sont pas concernés, puisque la liste ne couvrirait qu'une partie de ces promotions.
Ce que contient le fichier sur les étudiants d'Epitech
Chaque ligne s'ouvre sur l'adresse e-mail d'école d'un étudiant. Selon les lignes, s'y ajoutent son identité, des coordonnées personnelles en partie masquées (adresse e-mail, numéro de téléphone, adresse postale), une date de naissance et un identifiant Discord. Le remplissage est inégal : certaines fiches ne portent que quelques informations, d'autres les réunissent presque toutes. L'annonce affirme que le fichier ne contient aucun mot de passe.
L'origine des données n'est pas établie. Le fichier pourrait rassembler plusieurs sources plutôt que provenir d'un seul système de l'école, et rien ne permet à ce stade d'en dire davantage.
Pourquoi cette fuite de données expose les étudiants
Le nom d'un étudiant, son école, sa promotion et ses coordonnées réunis dans un même fichier permettent d'écrire des messages frauduleux crédibles, se réclamant par exemple de l'administration de l'école ou d'un service lié à la scolarité. Lorsque la date de naissance et l'adresse postale figurent aussi, ces éléments peuvent servir à des tentatives d'usurpation d'identité. Le rattachement d'un identifiant Discord à un nom réel peut enfin lever l'anonymat d'un pseudonyme utilisé en ligne.
Données concernées :
- Adresse e-mail d'école
- Nom et prénom
- Adresse e-mail personnelle et numéro de téléphone, en partie masqués
- Adresse postale, ville et code postal
- Date de naissance
- Identifiant et pseudonyme Discord
- Campus et promotion
Mentions :
Statut Fuites Infos : Revendiquée