

Les clients d'Incognito, laboratoire photo en ligne installé à La Rochelle, pourraient voir leurs coordonnées circuler : un fichier présenté comme la base de données du site a été mis en ligne le 30 octobre 2026 sur un forum cybercriminel. Selon l'analyse de Fuites Infos, il concerne environ 13 500 clients, et Incognito n'a pas réagi publiquement à ce stade.
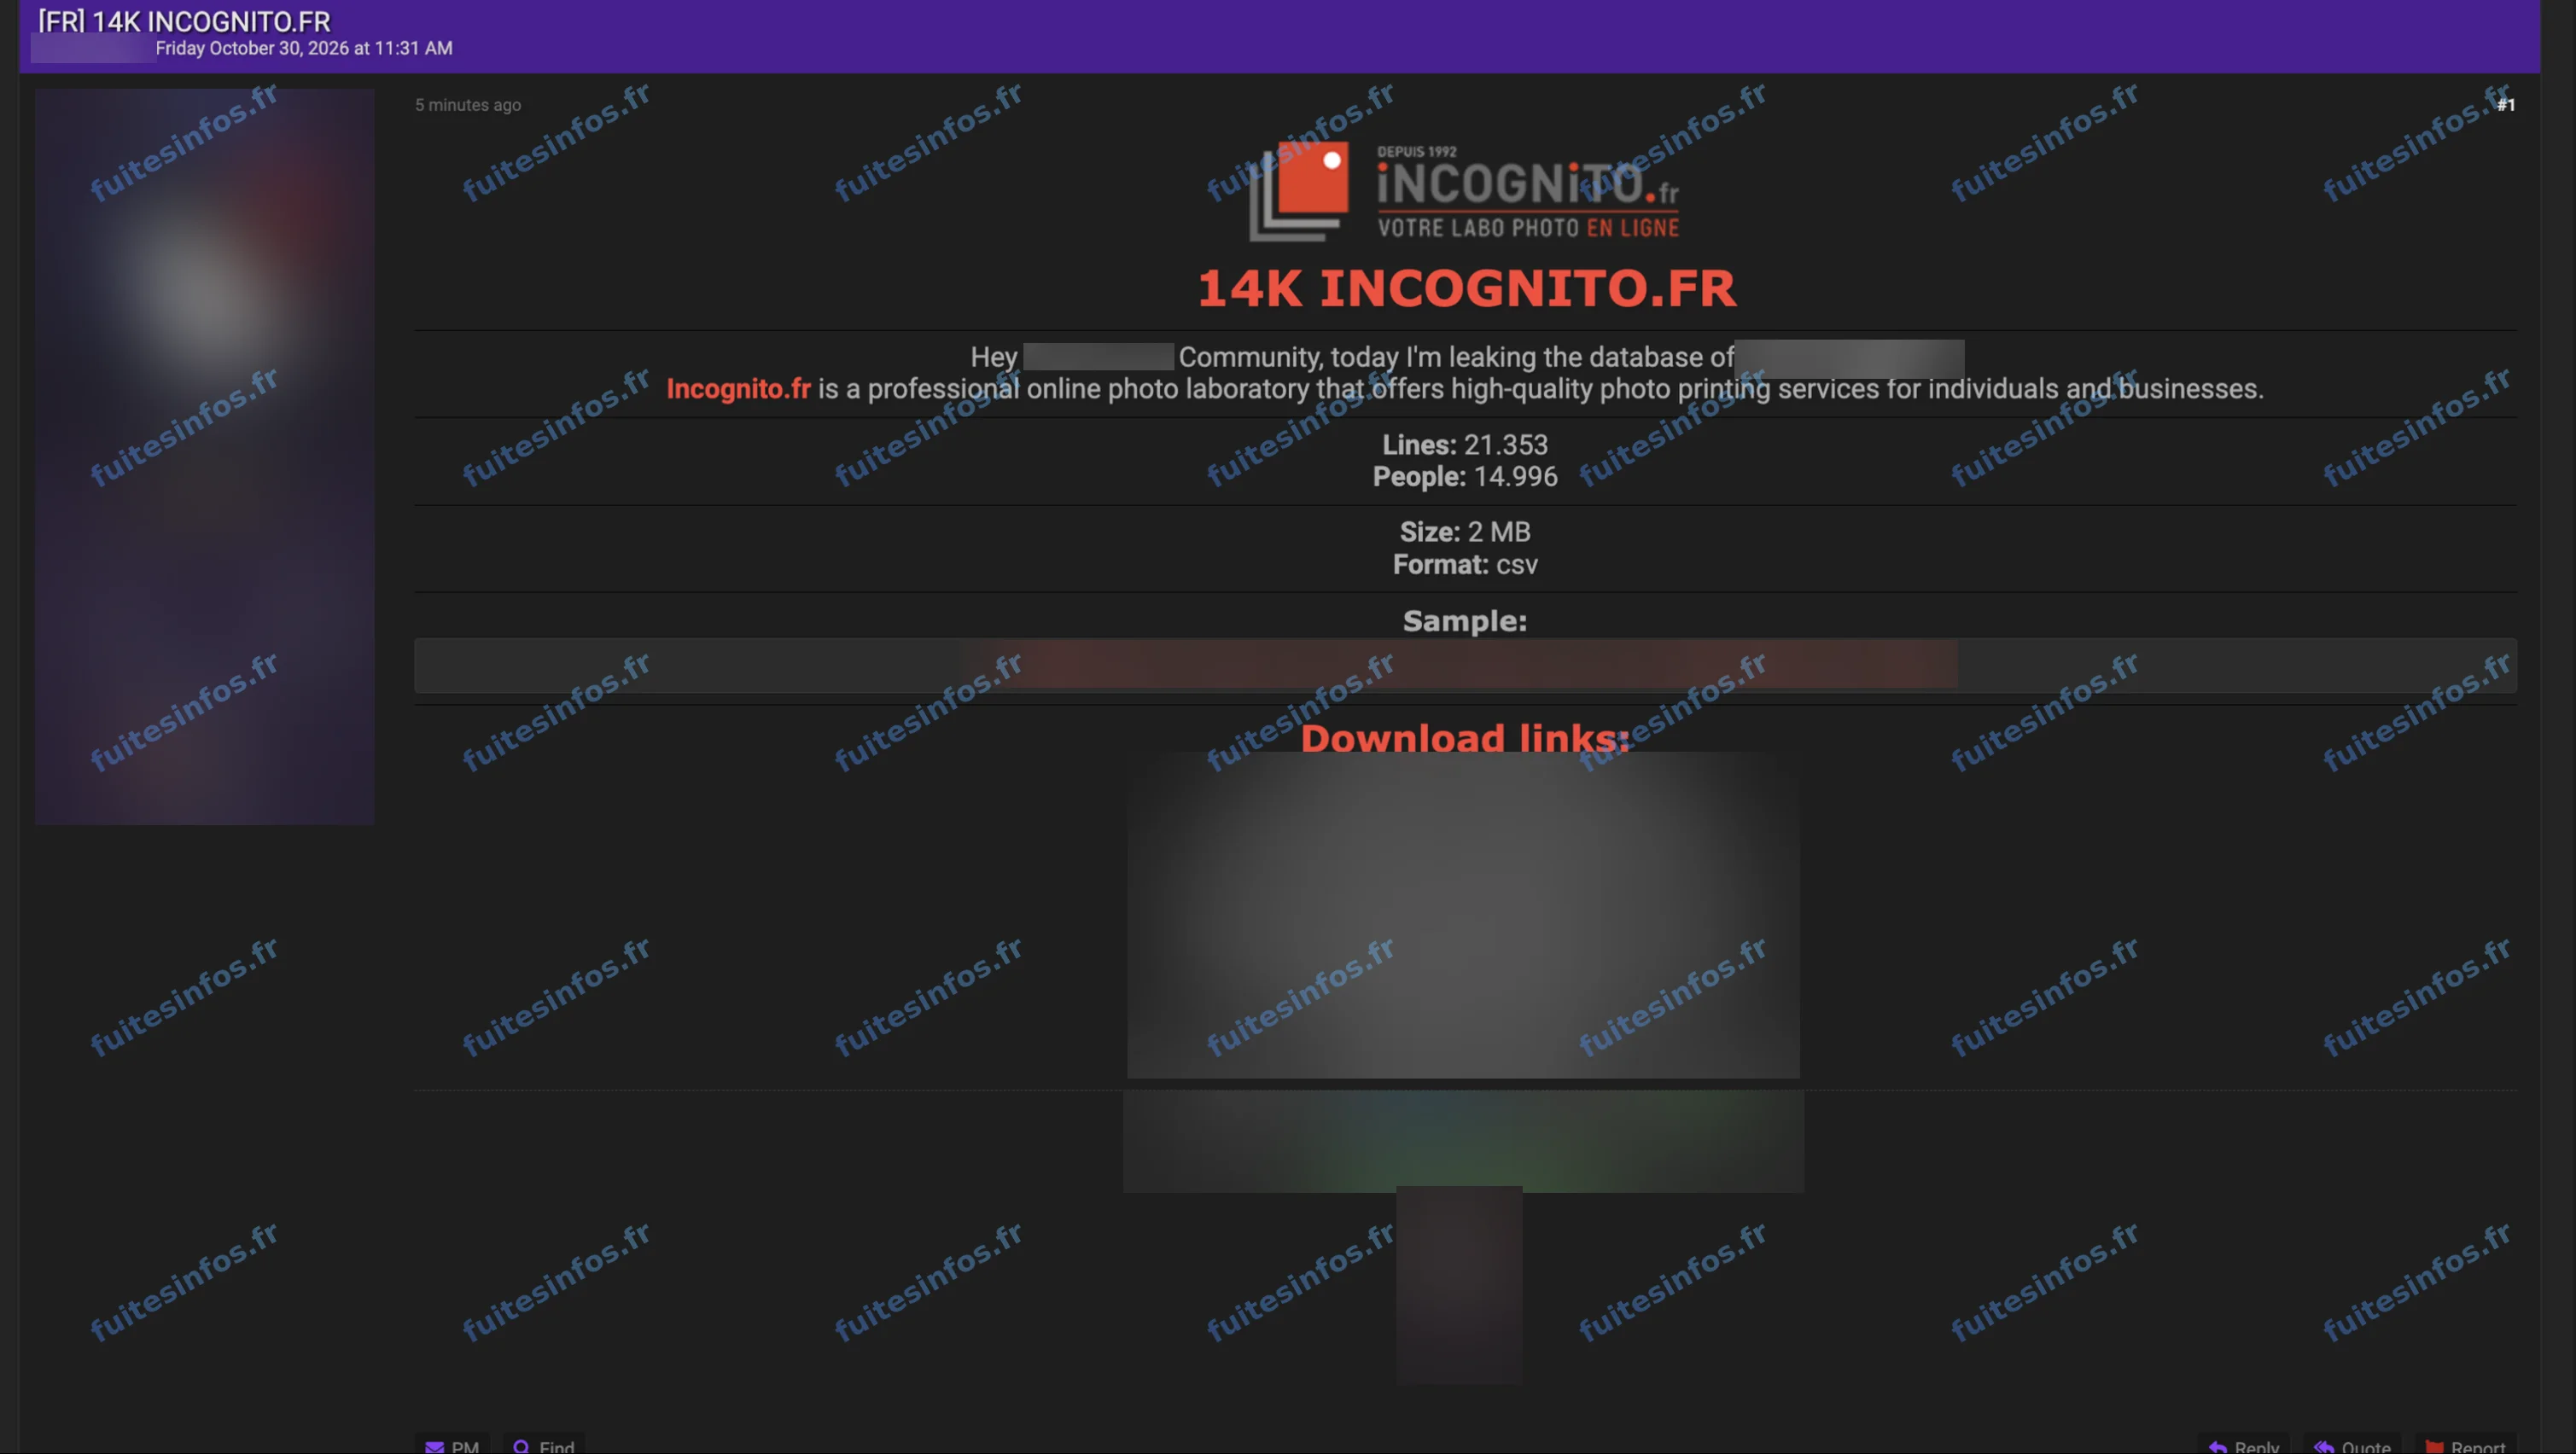
Publication du 30 octobre 2026 sur un forum cybercriminel : pseudo de l'auteur, profil, nom du forum, extrait de données et liens de téléchargement masqués.
Incognito, labo photo en ligne visé par un piratage présumé
Incognito (incognito.fr) imprime en ligne des tirages, des posters et des toiles, pour les particuliers comme pour les professionnels. Le pirate présente son fichier comme la base de données du site et annonce environ 21 000 lignes et 15 000 personnes. D'après la revendication, le fichier serait proposé au téléchargement gratuit sur plusieurs hébergeurs.
Ce que contient le fichier attribué à Incognito
Le fichier analysé par Fuites Infos rassemble environ 21 000 commandes passées entre octobre 2009 et le 25 octobre 2026. Chaque commande associe une référence au nom du client et à son adresse postale. Une partie des commandes passées depuis 2020 porte aussi un numéro de téléphone. Le fichier porterait sur environ 13 500 clients. La plupart sont des particuliers, mais on y trouve aussi des écoles, des associations et des entreprises. Il ne contient ni mot de passe, ni donnée bancaire, ni montant de commande.
Pourquoi ces données peuvent nourrir des arnaques
Un nom, une adresse et parfois un numéro de mobile, reliés à une commande réelle et datée chez un laboratoire photo identifié, rendent plus crédibles des messages trompeurs : faux avis de livraison, demande de paiement pour une réimpression, proposition de remboursement. Les commandes les plus récentes datent de cinq jours avant la mise en ligne du fichier, ce qui rend ces informations encore actuelles. Les écoles et associations clientes pourraient aussi recevoir des appels se faisant passer pour Incognito. La cyberattaque n'est pas confirmée à ce stade.
Données concernées :
- Civilité, nom et prénom des clients
- Adresses postales
- Numéros de téléphone pour une partie des commandes depuis 2020
- Quelques adresses e-mail saisies dans l'adresse
- Références et dates de commande, numéros de client
- Coordonnées d'organisations clientes (écoles, associations, entreprises)
Mentions :
Statut Fuites Infos : Revendiquée