

Les clients de Kookabarra, cafés, hôtels et restaurants comme particuliers, sont exposés par une fuite de données mise en ligne le 29 octobre 2026 sur un forum cybercriminel. Un acteur y annonce 37 Go de données attribuées au fabricant de jus de fruits de Cavaillon, proposées au téléchargement. Environ 9 000 à 18 000 personnes y seraient identifiables, et l'entreprise n'a pas confirmé l'incident à ce stade.
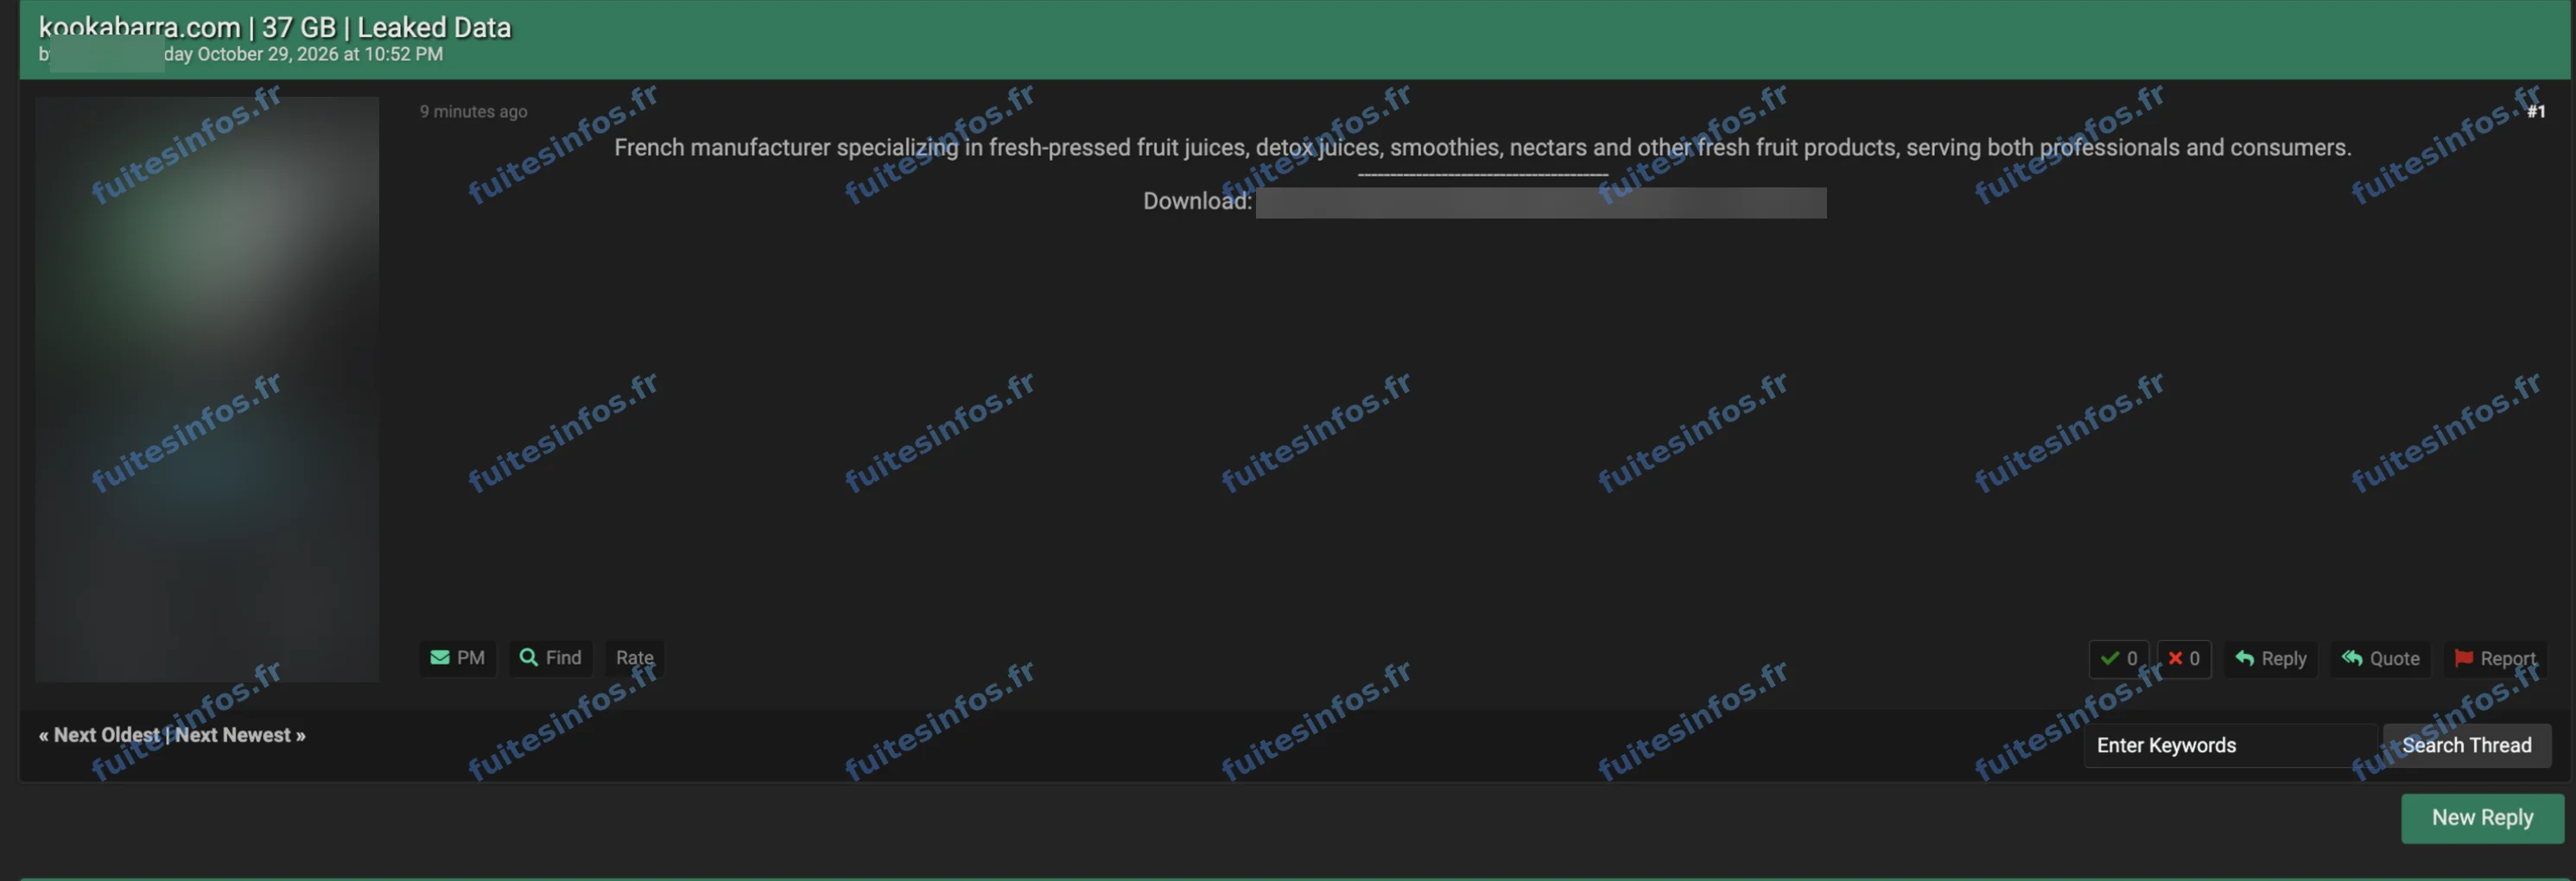
Publication du 29 octobre 2026 sur un forum cybercriminel : pseudo de l'auteur, profil et lien de téléchargement masqués.
Kookabarra, fabricant de jus frais pressés du Vaucluse
Kookabarra prépare des jus de fruits frais pressés à Cavaillon, dans le Vaucluse. Elle fournit les professionnels de la restauration et vend aussi aux particuliers. Le pirate ne donne aucun détail sur le contenu de son dépôt : son message se limite au nom de domaine de l'entreprise, à un volume de 37 Go et à un lien de téléchargement.
Selon l'analyse de Fuites Infos, ce dépôt d'environ 41 Go est une copie de postes de travail et d'un serveur Windows de l'entreprise. On y trouve le logiciel de gestion commerciale et de caisse avec ses bases, des boîtes de messagerie archivées, des documents de transport, des factures et des documents numérisés. Environ 9 000 à 18 000 personnes y sont identifiables par leur adresse électronique. Les données les plus récentes relevées datent de février 2024, les plus anciennes de 2007. La date à laquelle cette copie a été faite n'est pas établie.
Ce que contiendraient les données de Kookabarra
Le dépôt porte sur l'identité et les coordonnées de clients professionnels et particuliers, de porteurs de cartes de fidélité et de correspondants de l'entreprise. Il comprend aussi des coordonnées bancaires, avec environ 460 IBAN. Des factures et l'historique des commandes y figurent également. Quelques documents de salariés sont présents, et deux numéros de sécurité sociale y apparaissent.
Pourquoi les clients professionnels de Kookabarra sont les plus exposés
Les restaurateurs, hôteliers et commerçants qui achètent leurs jus à Kookabarra retrouvent dans ce dépôt leurs factures, leurs coordonnées et, pour une partie, leurs coordonnées bancaires. Réunies, ces informations rendent crédible un faux message se présentant comme le fournisseur, par exemple pour annoncer un changement de coordonnées bancaires et détourner un paiement. Les particuliers et les porteurs de cartes de fidélité, dont l'adresse et les achats figurent dans le dépôt, peuvent recevoir des messages trompeurs au nom de la marque ou de faux avis de livraison. Le piratage présumé de Kookabarra n'est pas confirmé à ce stade.
Données concernées :
- Noms et prénoms, adresses e-mail, numéros de téléphone et adresses postales
- Coordonnées bancaires (IBAN, BIC, RIB)
- Factures, commandes et cartes de fidélité
- Numéros SIRET et données professionnelles des clients
- Contenu de courriels archivés et documents numérisés
- Date et lieu de naissance, numéro de sécurité sociale et données d'emploi de quelques salariés
- Identifiants internes, jeton de session et mot de passe stocké sous forme chiffrée
Mentions :
Statut Fuites Infos : Revendiquée