

Les clients de Cybertek, revendeur de matériel informatique et high-tech, viennent de recevoir un courriel les informant d'un incident de sécurité sur le site marchand de l'enseigne. Selon Cybertek, une personne extérieure à l'entreprise a exploité une faille du site le 7 octobre 2026 et a pu consulter une partie des données de ses clients.
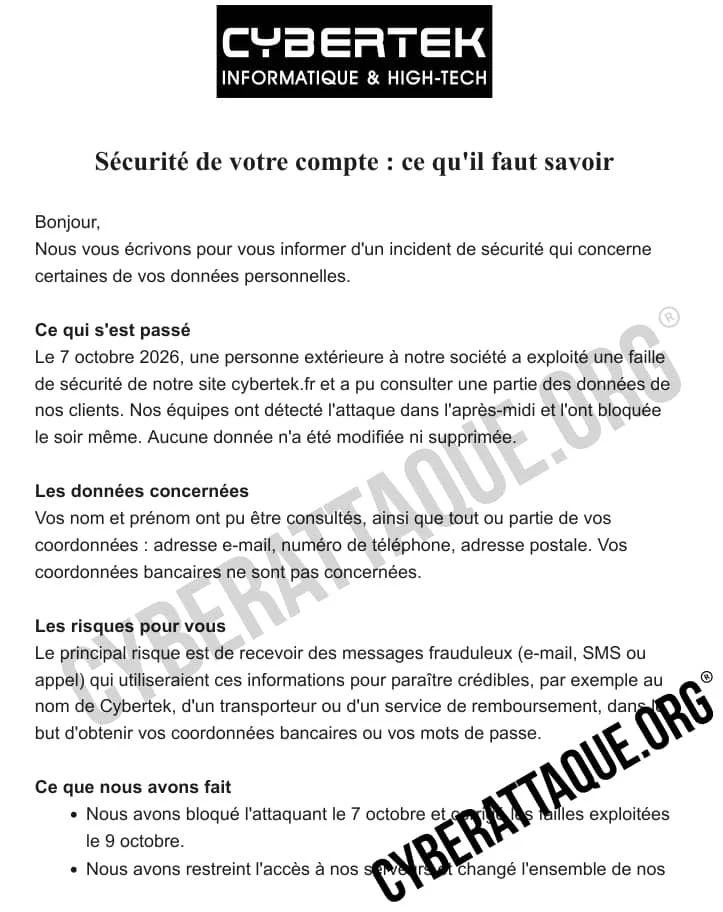
Courriel de notification de Cybertek à ses clients, relayé le 28 octobre 2026.
Ce que Cybertek a annoncé à ses clients
Cybertek, enseigne bordelaise qui vend du matériel informatique en ligne et en magasins, explique que l'attaque a été détectée dans l'après-midi du 7 octobre, puis bloquée le soir même. Les failles exploitées ont ensuite été corrigées le 9 octobre. L'entreprise précise qu'aucune donnée n'a été modifiée ni supprimée.
Le courriel parle de données qui ont pu être consultées, sans dire si elles ont été copiées. Le nombre de clients concernés n'est pas communiqué : l'entreprise évoque seulement « une partie » de sa clientèle.
Quelles données des clients de Cybertek sont concernées
Le nom et le prénom des clients ont pu être consultés, ainsi que tout ou partie de leurs coordonnées : adresse e-mail, numéro de téléphone et adresse postale. Toutes les personnes concernées n'ont donc pas forcément vu l'ensemble de ces éléments exposés. Cybertek indique que les coordonnées bancaires ne sont pas concernées.
Ces informations suffisent à rendre crédible un message frauduleux. Un client dont le nom, l'adresse et le numéro sont connus peut recevoir un e-mail, un SMS ou un appel se présentant au nom de Cybertek, d'un transporteur chargé d'une livraison ou d'un service de remboursement. C'est le risque que l'entreprise met elle-même en avant : ces messages chercheraient à obtenir des coordonnées bancaires ou des mots de passe. Savoir qu'une personne est cliente d'un revendeur de matériel informatique donne en effet un prétexte tout trouvé, comme un colis en attente ou un remboursement à valider.
L'incident est confirmé par l'entreprise elle-même, qui en a informé ses clients.
Données concernées :
- Nom et prénom
- Tout ou partie des coordonnées : adresse e-mail, numéro de téléphone, adresse postale
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise