

Les clients qui disposent d'un compte sur le site internet de la Compagnie des Transports Strasbourgeois (CTS) sont concernés par une fuite de données. L'exploitant du réseau de tramways et de bus de l'Eurométropole de Strasbourg a annoncé le 28 octobre 2026 une exfiltration portant sur environ 230 000 comptes clients.
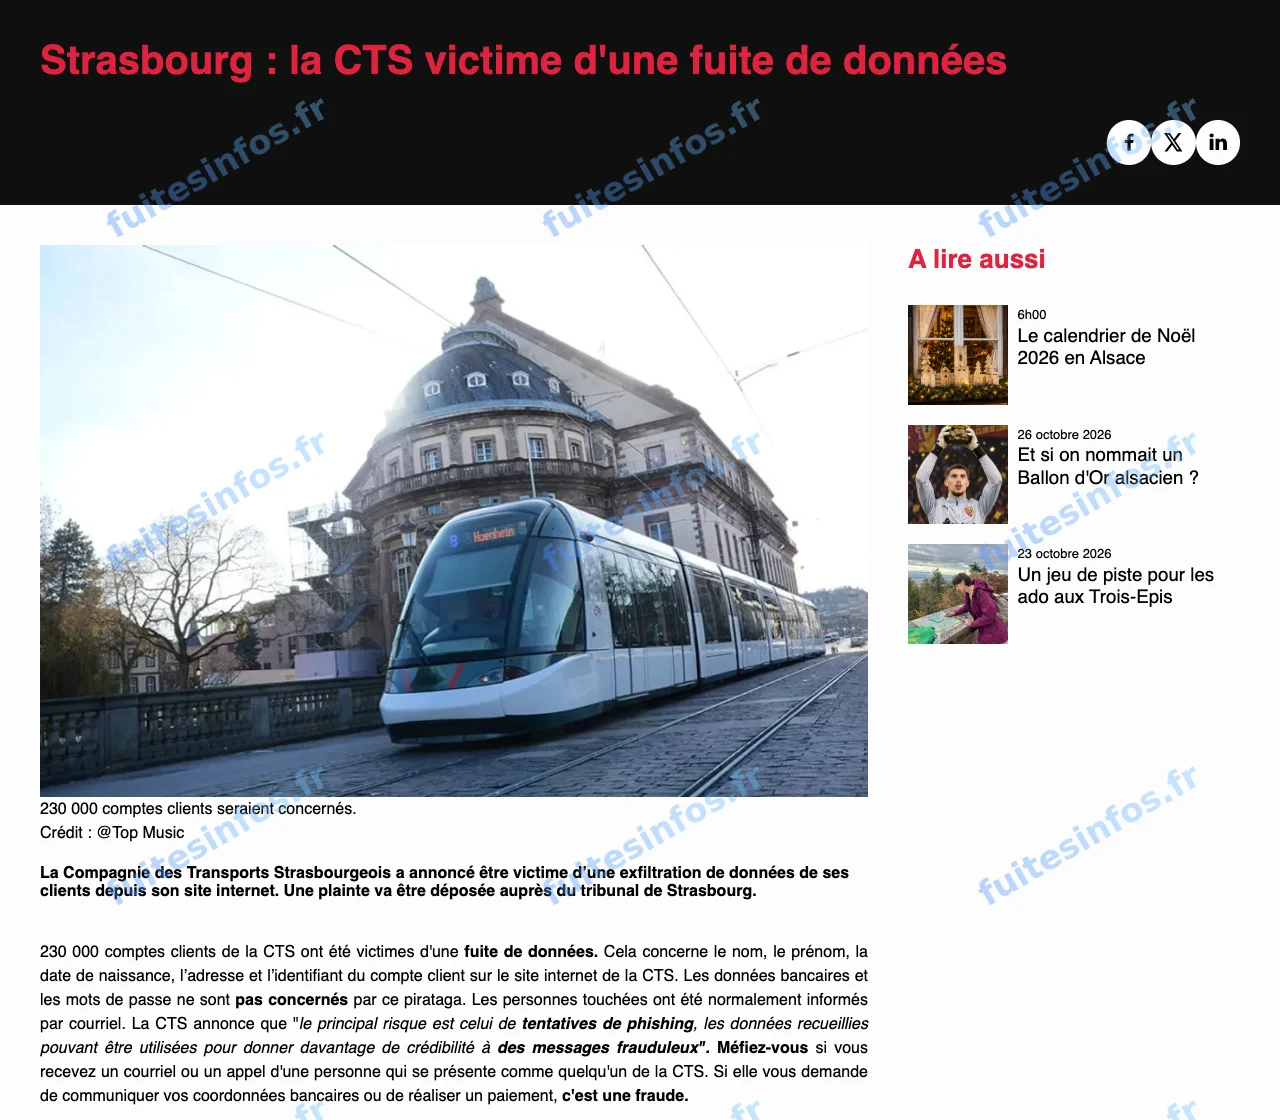
Article de presse du 28 octobre 2026 relayant le communiqué de la CTS.
Ce que la CTS a annoncé
Selon le communiqué de l'entreprise, relayé par la presse, l'exfiltration a été rendue possible par une utilisation illicite de son site internet. Des données de clients ont donc été extraites sans autorisation : il s'agit d'un piratage passé par le site de la CTS, et non d'une simple erreur d'envoi ou d'un fichier laissé accessible.
La compagnie indique avoir stoppé l'exfiltration dès l'identification de l'incident et renforcé la sécurité de son site. Elle a informé les clients concernés par courriel et a fait un signalement auprès de la CNIL. Elle annonce aussi une plainte auprès du tribunal de Strasbourg. Aucune des reprises du communiqué n'indique en revanche la date de l'intrusion ni sa durée.
Les données des clients de la CTS concernées
Pour chaque compte touché, les informations concernées sont celles du profil client : le nom, le prénom, la date de naissance, l'adresse et l'identifiant du compte sur le site de la CTS. Le chiffre communiqué porte sur des comptes clients, et non sur un nombre de personnes.
La CTS précise que les coordonnées bancaires et les mots de passe ne sont pas concernés par cette cyberattaque.
Pourquoi cette fuite expose les usagers du réseau
Réunies, ces informations permettent de rendre crédibles des messages frauduleux. C'est le principal risque désigné par la CTS elle-même : des tentatives de hameçonnage (phishing), par des messages qui se réclameraient de la compagnie et s'appuieraient sur des informations exactes pour gagner la confiance des clients. Le nom, le prénom, la date de naissance et l'adresse sont aussi des éléments souvent demandés pour prouver son identité, ce qui peut faciliter des tentatives d'usurpation d'identité.
Données concernées :
- Nom et prénom
- Date de naissance
- Adresse
- Identifiant du compte client sur le site de la CTS
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise