

Les personnes à qui Le Crestois a écrit fin octobre pourraient voir leur nom et leur adresse e-mail entre de mauvaises mains. L'hebdomadaire de la vallée de la Drôme, édité à Crest, a informé ses lecteurs d'une cyberattaque visant son site le-crestois.fr : une personne malveillante s'est introduite le 13 octobre 2026 dans l'interface de gestion du site.
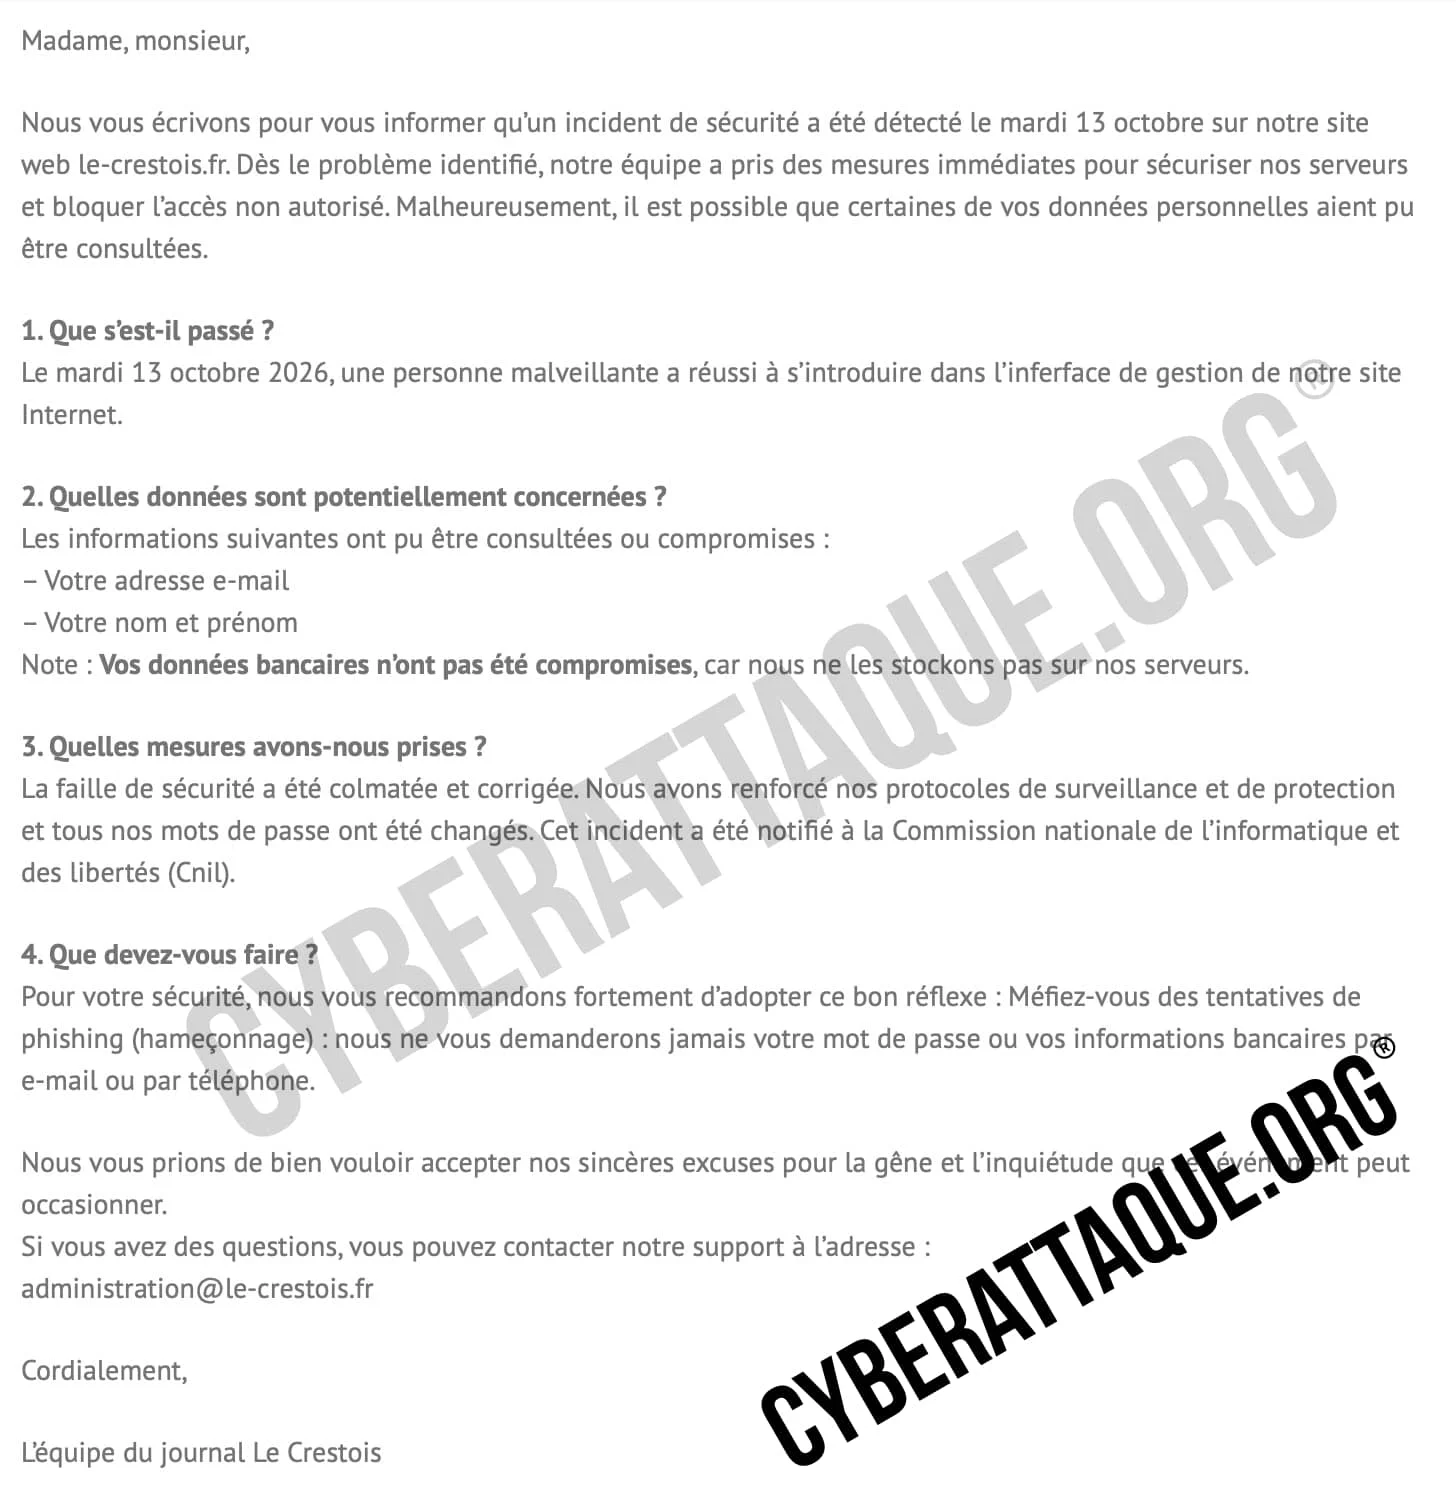
Notification envoyée par le journal à ses lecteurs, le 26 octobre 2026 selon Cyberattaque.org.
Ce que Le Crestois dit de l'intrusion
Selon le journal, l'intrusion a visé l'interface qui sert à administrer son site Internet. Le Crestois indique avoir corrigé la faille et changé ses mots de passe. L'incident a été notifié à la CNIL, l'autorité chargée de la protection des données personnelles.
Les données des lecteurs du Crestois concernées
Selon la notification, deux types d'informations ont pu être consultés ou compromis : l'adresse e-mail, ainsi que le nom et le prénom des personnes concernées. Le Crestois précise que les données bancaires n'ont pas été compromises, puisqu'il ne les conserve pas sur ses serveurs.
Le journal ne communique pas le nombre de personnes touchées. Il n'indique pas non plus si des données ont été copiées hors de son système : l'accès est établi, une extraction ne l'est pas à ce stade.
Pourquoi la prudence s'impose
Un nom associé à une adresse e-mail suffit pour envoyer un message personnalisé qui semble venir du journal : un faux avis d'abonnement, une prétendue relance de paiement, un lien vers une page imitant le site. Ces messages sont d'autant plus convaincants que le lecteur connaît l'émetteur. Le Crestois a lui-même mis en garde ses lecteurs contre l'hameçonnage, et rappelle qu'il ne demande jamais de mot de passe ni d'informations bancaires par e-mail ou par téléphone.
Données concernées :
- Nom et prénom
- Adresse e-mail
Mentions :
Statut Fuites Infos : Confirmée par l'entreprise