

Les personnes enregistrées dans le fichier de contacts du Parti radical de gauche pourraient voir leur proximité avec le parti exposée. Le 30 octobre 2026, un acteur a diffusé sur un forum cybercriminel ce qu'il présente comme la base de données du site du parti. Selon l'analyse de Fuites Infos, le fichier concerne environ 812 personnes, et le PRG n'a pas réagi publiquement à ce stade.
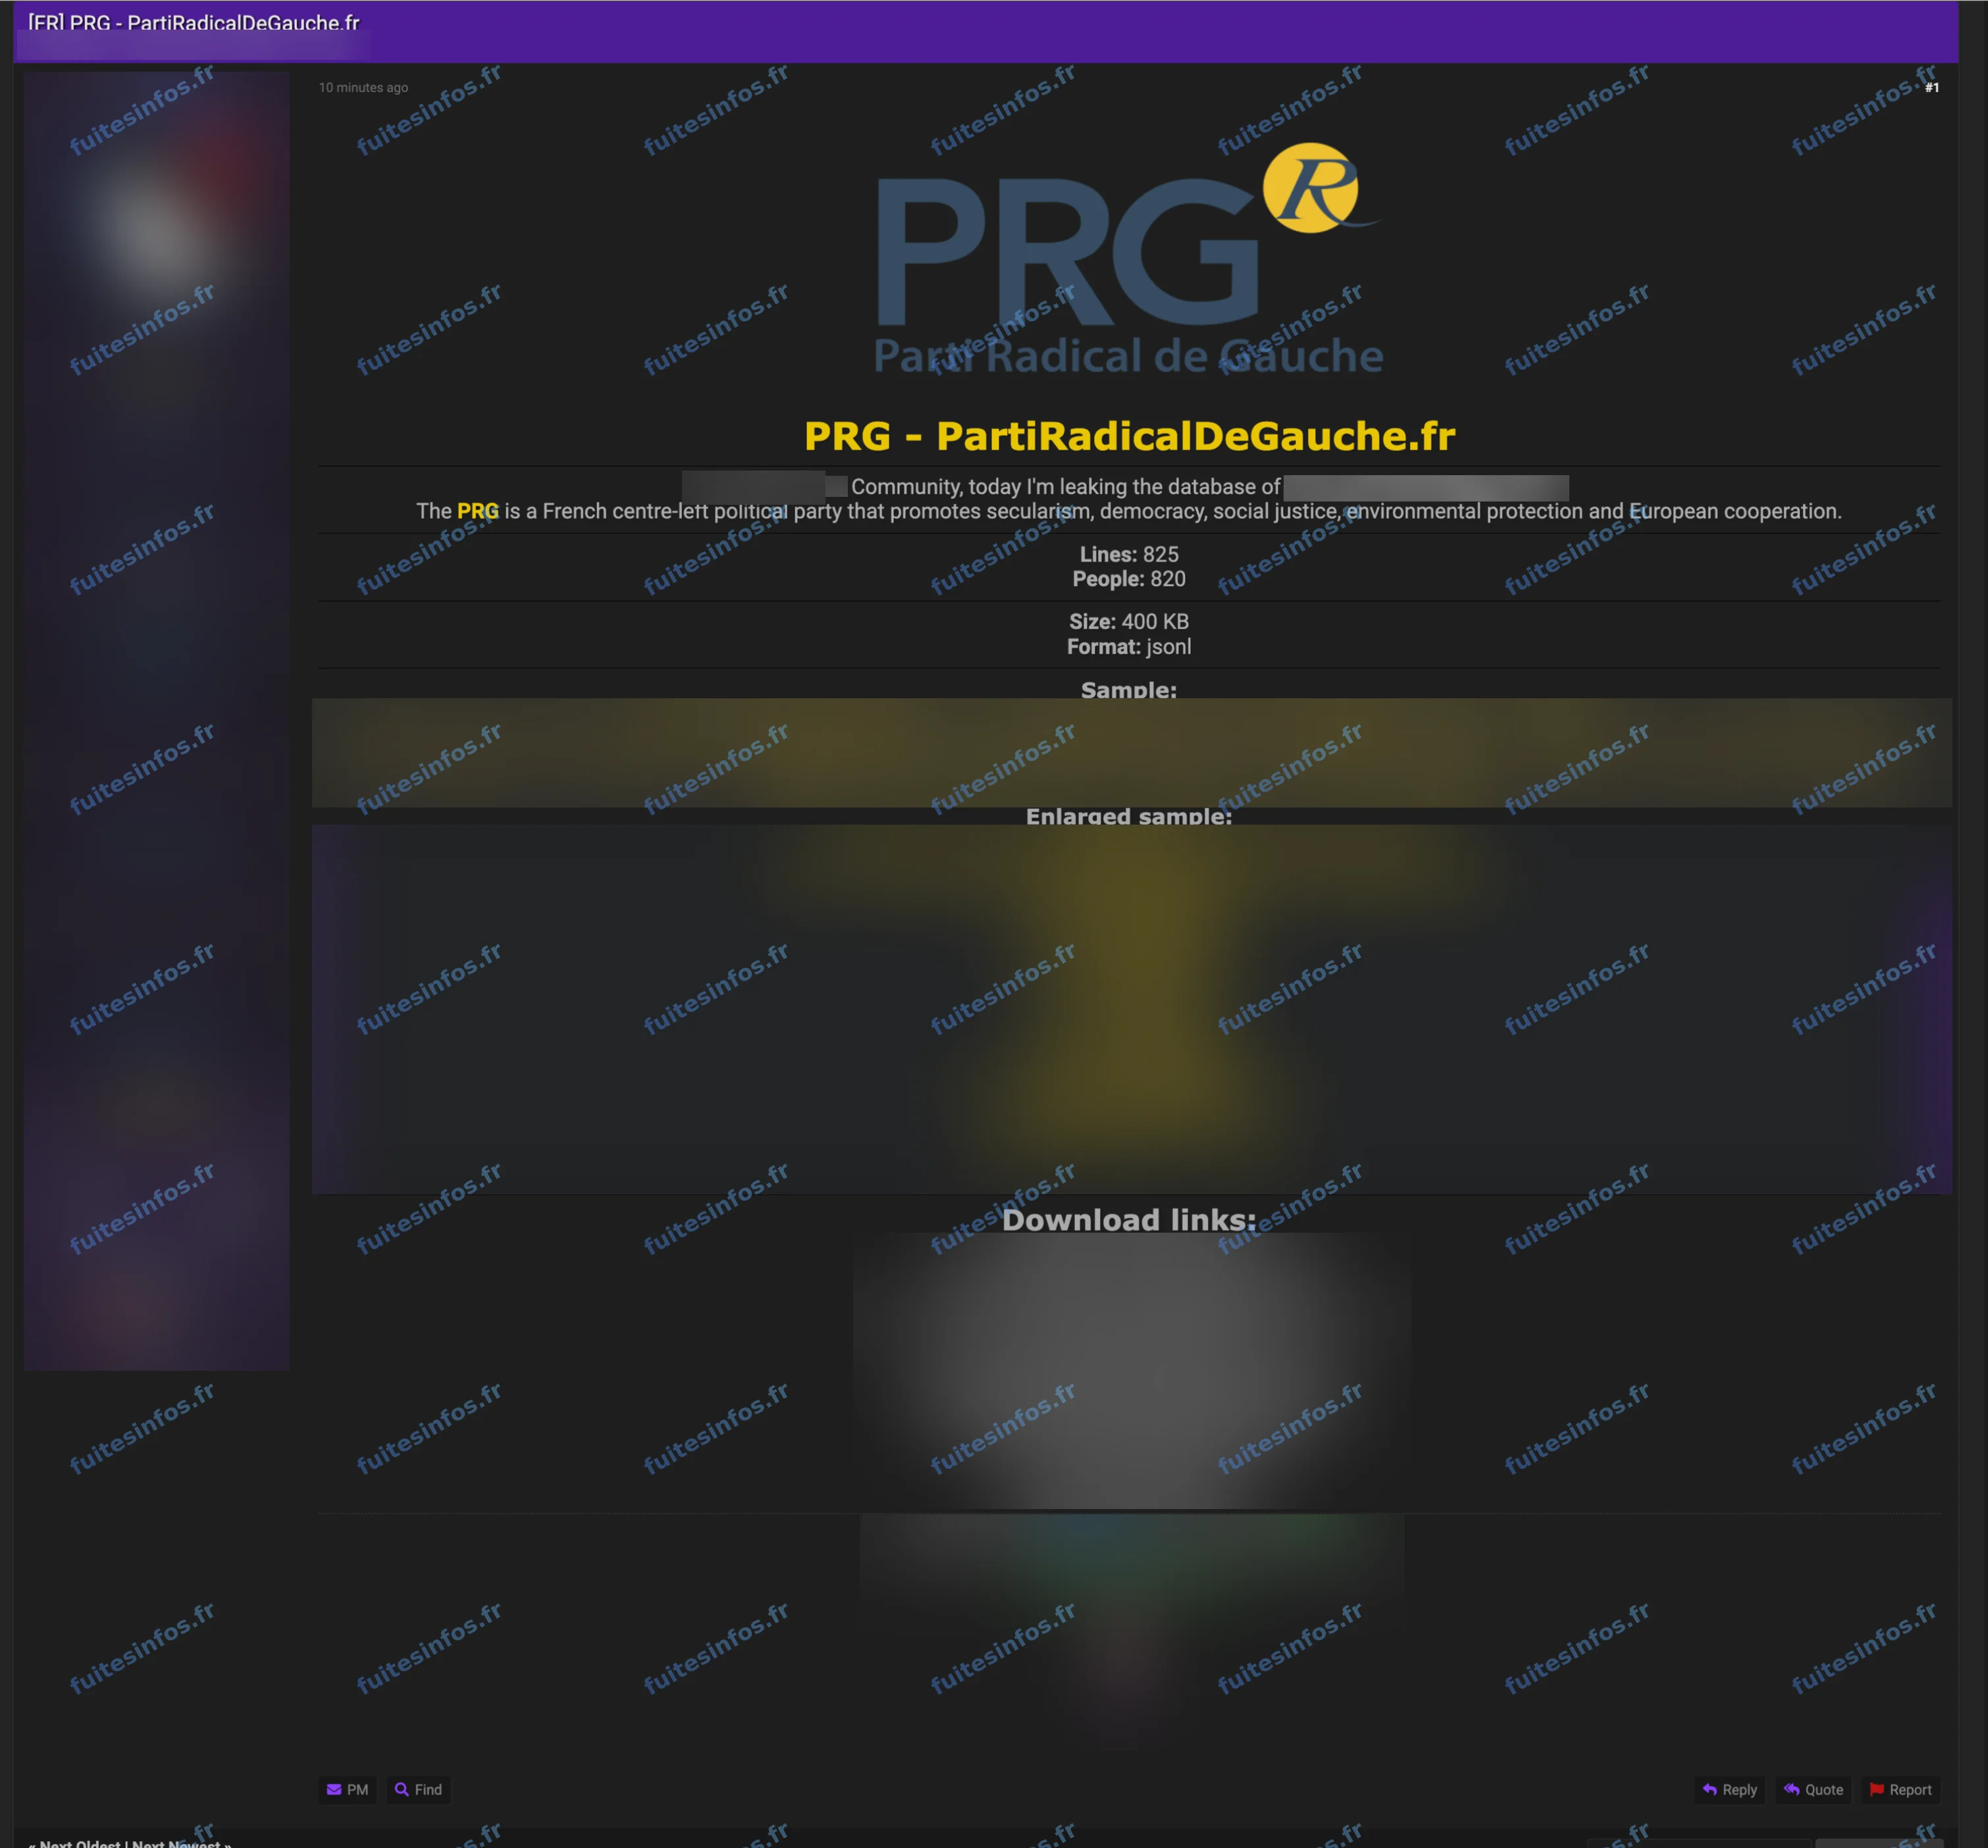
Publication du 30 octobre 2026 sur un forum cybercriminel : pseudo de l'auteur, nom du forum, extrait de données et liens de téléchargement masqués.
Le Parti radical de gauche, quatrième parti visé en huit jours
Le Parti radical de gauche (PRG) est un parti politique français de centre gauche, constitué en association et installé à Paris. Il est organisé en fédérations départementales.
Le pirate annonce 825 lignes et environ 820 personnes. D'après la revendication, le fichier serait proposé en téléchargement libre sur une douzaine d'hébergeurs, sans contrepartie. La publication fait suite à celles qui ont visé, depuis le 23 octobre 2026, le Parti communiste français, La France insoumise et Renaissance.
Ce que contient le fichier attribué au PRG
Le fichier analysé par Fuites Infos compte 825 fiches. Elles correspondent à environ 812 personnes distinctes, rattachées à plus de 80 fédérations départementales. On y trouve l'identité des personnes (civilité, nom et prénom), leurs coordonnées (adresse e-mail, téléphone, adresse postale), leur date de naissance, leur profession et la fédération du parti à laquelle elles sont rattachées.
Les fiches portent l'adresse d'une instance du logiciel de gestion de la relation de l'éditeur Eudonet, celle qu'utilise le parti. Le fichier ne contient ni mot de passe ni donnée bancaire.
Pourquoi ce fichier expose les contacts du Parti radical de gauche
Figurer dans le fichier d'un parti, rattaché à l'une de ses fédérations, est de nature à révéler une proximité politique. Le règlement européen sur la protection des données range les opinions politiques parmi les catégories particulières de données, dont le traitement est en principe interdit sauf exceptions.
Le nom, l'adresse du domicile et ce lien avec le parti réunis dans une même fiche peuvent servir à identifier, interpeller ou harceler des personnes engagées. Les adresses e-mail et les numéros de téléphone permettent aussi d'envoyer des messages se présentant comme le PRG ou une fédération locale, par exemple un faux appel à cotisation ou à don, d'autant plus crédibles qu'ils viseraient des personnes réellement liées au parti. La date de naissance et l'adresse postale facilitent en outre l'usurpation d'identité.
Le piratage présumé du Parti radical de gauche n'est pas confirmé à ce stade.
Détails techniques :
- Un fichier unique au format JSON Lines, 825 fiches, environ 413 Ko
- Environ 812 personnes distinctes, 820 adresses e-mail distinctes
- Plus de 80 fédérations, dont une pour les Français de l'étranger
- Instance du logiciel de gestion de la relation Eudonet
Données concernées :
- Civilité, noms et prénoms
- Adresses e-mail et numéros de téléphone
- Adresses postales, codes postaux, villes et pays
- Dates de naissance
- Profession
- Fédération de rattachement au parti (opinion politique)
- Données d'une personne mineure
- Identifiants internes
Mentions :
Statut Fuites Infos : Revendiquée