

Les clients de la boutique en ligne Ma Déco de Fête qui ont ouvert un compte entre 2016 et 2023 pour commander de la décoration de mariage ou des faire-part sont concernés par une fuite de données revendiquée. Selon l'analyse de Fuites Infos, environ 11 100 comptes clients figurent dans l'archive publiée le 31 octobre 2026 sur un forum cybercriminel. Ma Déco de Fête n'a pas confirmé publiquement l'incident à ce stade.
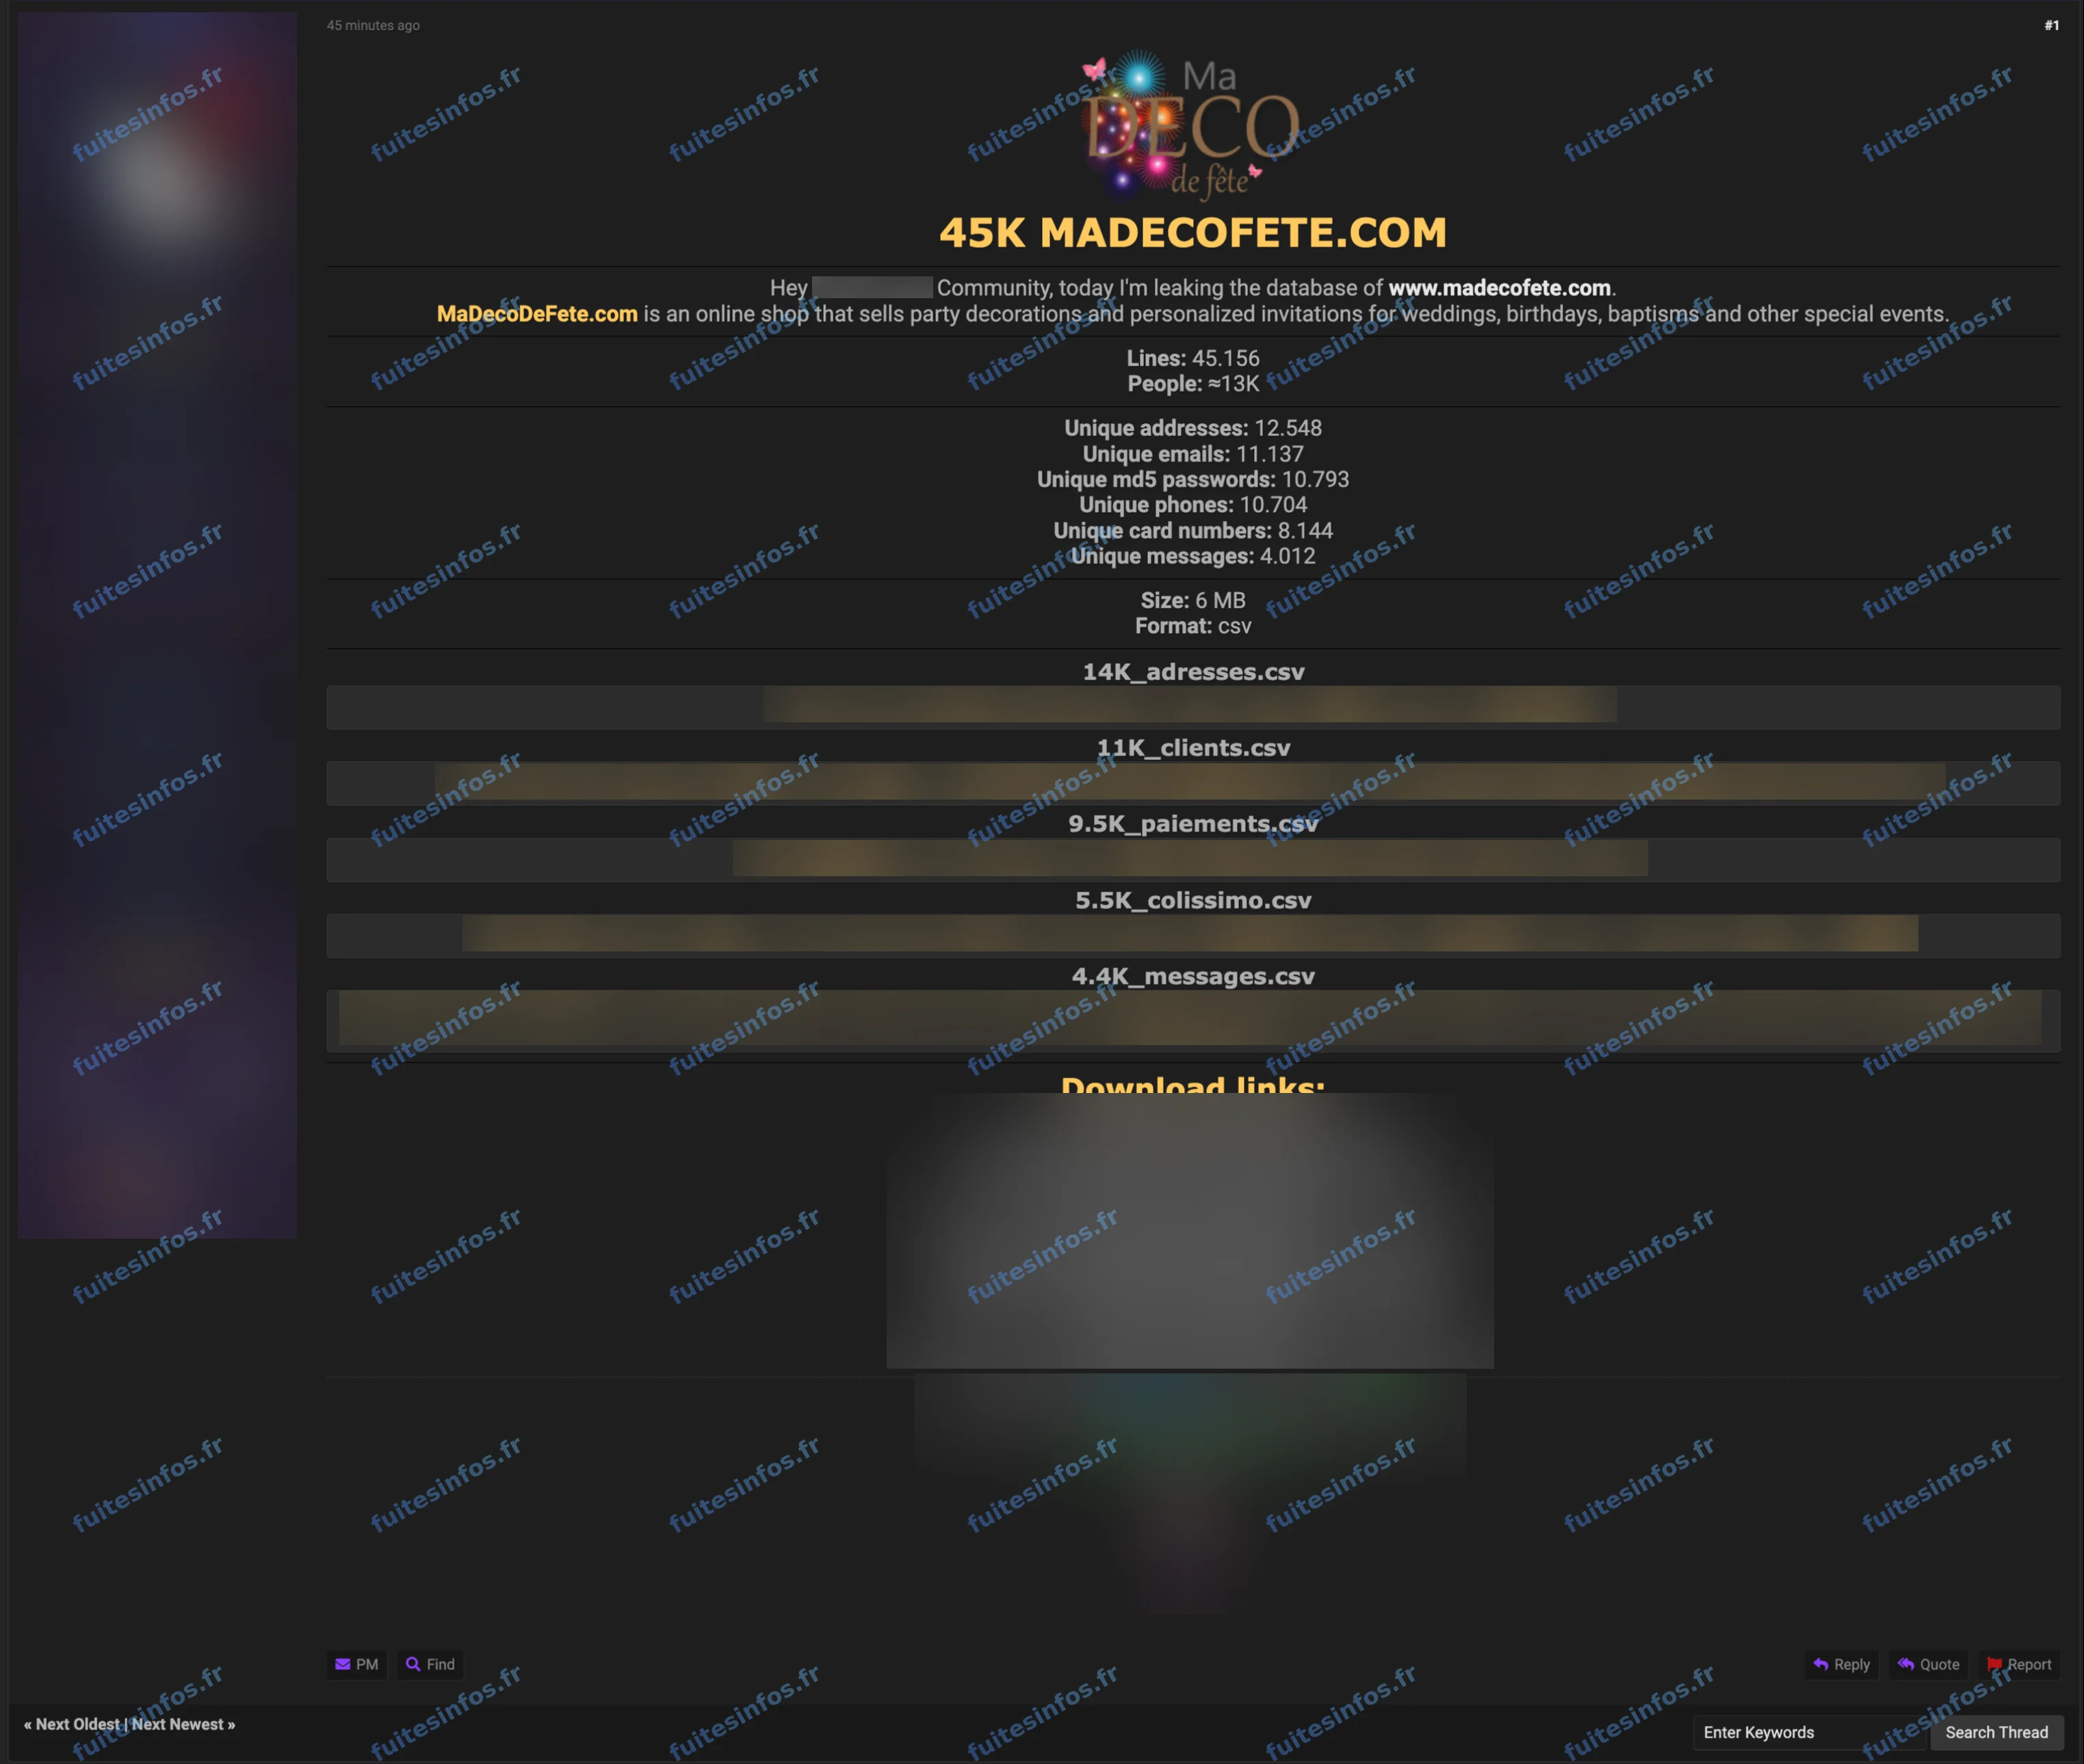
Annonce publiée le 31 octobre 2026 sur un forum cybercriminel.
Les clients de Ma Déco de Fête touchés
Ma Déco de Fête est une boutique en ligne française de décoration de mariage et de fête et de faire-part personnalisés. Elle est éditée par la société Prestanim France, installée en Seine-et-Marne. Les personnes exposées sont des particuliers qui ont créé un compte client sur le site entre juin 2016 et février 2023, en grande majorité en France.
L'archive est diffusée gratuitement par un pirate sur de nombreux hébergeurs de fichiers. Elle se présente comme la base de données du site et regroupe cinq fichiers : les clients, leurs adresses, leurs paiements, leurs livraisons Colissimo et leurs messages au service client. D'après l'annonce, elle compte 45 156 lignes. L'annonce parle aussi d'environ 13 000 personnes, un chiffre non vérifié : l'analyse en retient environ 11 100.
Ce que contiennent les données de Ma Déco de Fête
Pour chaque client, l'archive donne son identité et ses coordonnées : nom, adresse électronique, numéro de téléphone et adresse postale. La date de naissance y figure pour la plupart d'entre eux. Les mots de passe des comptes sont présents sous une forme hachée par un algorithme ancien, qui ne les montre pas en clair.
S'y ajoute l'historique d'environ 9 500 paiements. Les numéros de carte bancaire y sont masqués et accompagnés de leur date d'expiration. Les colonnes de paiement ne contiennent ni numéro de carte complet ni cryptogramme, et la quasi-totalité des cartes est aujourd'hui expirée. L'archive comprend enfin environ 4 400 échanges avec le service client.
Un risque de faux messages au nom de la boutique
Le nom, les coordonnées et l'historique des commandes, réunis, permettent d'écrire des messages frauduleux crédibles au nom de la boutique ou du transporteur, comme un faux retard de livraison ou un faux remboursement. Les chiffres visibles d'une carte et sa date d'expiration peuvent rendre plus convaincant un appel qui se ferait passer pour la boutique ou pour une banque. L'identité complète, avec la date de naissance et l'adresse, peut servir à une usurpation d'identité. Un mot de passe réutilisé sur d'autres services pourrait aussi être retrouvé à partir de sa forme hachée.
Les données les plus récentes datent de février 2023, plus de trois ans et demi avant leur publication. Une partie des coordonnées n'est sans doute plus à jour, sans que le risque disparaisse pour autant.
Détails techniques :
- 11 135 personnes titulaires d'un compte après dédoublonnage, dans une fourchette de 10 984 à 11 329
- 45 156 lignes annoncées, 45 112 enregistrements dans cinq fichiers CSV d'une boutique PrestaShop
- Mots de passe stockés sous forme de condensats MD5
- 9 508 paiements, numéros de carte masqués aux six premiers et quatre derniers chiffres
- 5 551 livraisons Colissimo
- 4 429 messages du service après-vente
- Comptes créés du 6 juin 2016 au 7 février 2023, dernier paiement le 8 février 2023
Données concernées :
- Nom, prénom, genre et date de naissance
- Adresse électronique, numéro de téléphone et adresse postale (ville, code postal, pays)
- Mots de passe hachés et jetons de sécurité des comptes
- Numéros de carte bancaire masqués, date d'expiration, montants et historique des paiements
- Historique des commandes et des livraisons, fiche client
- Messages échangés avec le service client, avec l'adresse IP de l'expéditeur pour une partie
- Identifiants internes, informations professionnelles de livraison et texte libre
- Un numéro d'identité, saisi sur une seule adresse
Mentions :
Statut Fuites Infos : Revendiquée